Aikido

Malware sofort blockieren mit Aikido Device Protection

Blockiert bösartige Browser-Erweiterungen, IDE-Plugins und Code-Bibliotheken. Device Protection bietet Ihnen Transparenz und Kontrolle über die Softwarepakete, die auf den Geräten Ihrer Entwickelnden installiert sind.

​

Ihre Daten werden nicht geteilt · Keine Kreditkarte erforderlich
Von über 150.000 Unternehmen vertraut
|
Von über 300.000 Entwickelnden geliebt
|
4.7/5
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
KOI-Lücken

Wie sich Aikido im Vergleich zu Koi schlägt
Aikido Security
Koi
Preise
Transparente Preisgestaltung auf unserer Preisseite
Preisgestaltung ist an lange, aufwendige Verkaufszyklen gebunden.
Aikido verwendet eine einfache, pauschale sitzbasierte Preisgestaltung – Sie zahlen also für aktive Benutzer, nicht für passiven Code. Alle zentralen Sicherheits- und Qualitätsfunktionen sind standardmäßig enthalten. Keine versteckten Module, keine unerwarteten Add-ons. Sie wissen genau, was Sie bekommen und was es kostet, selbst wenn Ihre Codebasis wächst.
Die Preisgestaltung von SonarQube basiert auf der Anzahl der Codezeilen (LOC) in Ihrem Repository. Dieses Modell skaliert schlecht für größere Codebasen oder Monorepos, wo inaktiver oder veralteter Code immer noch höhere Kosten verursachen kann. Versteckte Preisstufen für Enterprise-Funktionen (z. B. SAST, Secrets detection, IaC-Scan) machen es schwierig, die Gesamtkosten vorherzusagen.
Einrichtungszeit
Einrichtung in Minuten
Tage oder Wochen, abhängig vom Verkaufszyklus.
Aikido ist Cloud-native und darauf ausgelegt, sich in wenigen Minuten in Ihren Workflow zu integrieren. GitHub, GitLab, Bitbucket, was auch immer Sie verwenden. Es gibt keine Infrastruktur zu warten, keine Datenbank zu sichern, keinen Server zu betreuen. Verbinden Sie Ihr Repo, legen Sie Ihre Regeln fest, fertig.
SonarQube erfordert oft Self-Hosting, manuelle Konfiguration und dedizierte Infrastruktur. Updates zu installieren oder die Integration in CI/CD kann zeitaufwendig sein, mit dem Risiko von Versionskonflikten oder einer Verschlechterung der Regeln. Teams beauftragen oft jemanden nur mit der Verwaltung.
Produktverfügbarkeit
Geräteschutz ist in unserem Basic-Plan enthalten
Koi Endpoint-Schutz ist Teil einer Palo Alto Enterprise Suite.
Aikido wurde mit Entwickler-Ergonomie im Kern entwickelt. Alarme werden basierend auf der Ausnutzbarkeit priorisiert, nicht nur auf Regelverletzungen. Sie sehen Probleme direkt in Ihren PRs, mit Code-Vorschlägen, die Sie anwenden oder ignorieren können. Entwickelnde müssen ihren Workflow nicht verlassen oder vage Ergebnisse interpretieren – sie beheben einfach, was wichtig ist.
Die Benutzeroberfläche und Benutzererfahrung in SonarQube wirken oft veraltet. Ergebnisse können überwältigend sein, mit minimaler Priorisierung oder Echtzeit-Kontext. Entwickelnde sind gezwungen, Dutzende von Alarmen zu durchsuchen, von denen viele nicht umsetzbar oder sicherheitsrelevant sind.
Echtzeit-Malware-Blockierung
Blockiert bösartige Installationen auf dem Gerät, bevor sie ausgeführt werden.
Verlässt sich auf Ihr SWG, EDR oder MDM, um nachträglich zu blockieren oder zu beheben.
Aikido bietet eine echte Full-Stack-Abdeckung – von statischem Code über Open-Source-Abhängigkeiten, Container-Images, IaC-Templates, offengelegte Secrets bis hin zum Verhalten von Live-Anwendungen (DAST). Anstatt fünf Tools zusammenzufügen, erhalten Sie eine vereinheitlichte Sichtbarkeit und Handlungsfähigkeit in einem.
SonarQube konzentriert sich hauptsächlich auf die Analyse von Erstanbieter-Code. Es deckt grundlegendes SAST und eine gewisse Secrets detection ab, aber es mangelt an Tiefe in der Cloud-nativen Sicherheit: kein IaC-Scan, kein Container-Scanning, kein DAST, kein CSPM. Versuche, diese kürzlich hinzuzufügen, wirken aufgesetzt.
Supply-Chain-Verteidigung
Eine standardmäßige Mindestpaketlaufzeit von 48 Stunden stoppt „Publish-and-Pray“-Malware, bevor sie sich verbreitet.
Keine vergleichbare Gegenmaßnahme beworben.
Aikido wendet Ausnutzbarkeitsfilter, Abhängigkeits-Erreichbarkeitsanalyse und Heuristiken zur Entwicklerabsicht an, um Fehlalarme zu vermeiden. Wenn wir es kennzeichnen, dann deshalb, weil es tatsächlich getroffen oder missbraucht werden kann – nicht nur, weil eine Regel ausgelöst wurde. Das bedeutet weniger False Positives, ein besseres Signal-Rausch-Verhältnis und weniger ignorierte Alarme.
SonarQube-Regeln können sich eher wie ein verherrlichter Linter anfühlen – sie kennzeichnen Stilverletzungen oder Best Practices, ohne den Kontext zu verstehen. Es ist leicht, mit Hunderten von Alarmen und ohne Prioritätssinn dazustehen. Es gibt nur begrenzte Bemühungen, zwischen echten Schwachstellen und kosmetischen Vorschlägen zu unterscheiden.
Off-Network-Schutz
Der On-Device-Agent erfasst Installations-Traffic selbst auf persönlichen Hotspots.
Netzwerkbasierte Durchsetzung kann durch Tethering umgangen werden.
Aikido enthält Code-Level-Korrekturvorschläge, Inline-Erklärungen und Links zum Weiterlernen. In vielen Fällen generieren wir automatisch Patch-Empfehlungen, die Sie direkt in Ihrem PR anwenden können. Es geht nicht nur darum, Probleme zu finden – es geht darum, sie schnell zu beheben.
SonarQube zeigt das Problem an, aber die Behebung liegt bei den Entwickelnden. Oft gibt es wenig bis keine Erklärung oder Kontext – nur „diese Zeile ist schlecht“. Es wird erwartet, dass Sie die Regel selbst entschlüsseln oder die Best Practice nachschlagen.
Plattform
Geräteschutz wird zusammen mit einer Vielzahl von Sicherheitstools geliefert. Entdecken Sie unsere Plattform für weitere Informationen.
Punktlösung nur für die Governance von Endpoint-Software.
Aikido iteriert schnell. Regeln werden wöchentlich ausgeliefert, oft als Reaktion auf reale Angriffsmuster. Wir reagieren auf aufkommende Bedrohungen (z. B. Lieferkettenangriffe bei Abhängigkeiten, API-Missbrauch usw.) mit sofortiger Regelabdeckung und Alarmen. Ihr Schutz hält mit der Bedrohungslandschaft Schritt.
Neue Regeln und Engines in SonarQube können Monate dauern, bis sie ausgerollt werden. Da ihre Plattform viele Produkte (SonarQube, SonarCloud usw.) umfasst, können Updates hinter den Anforderungen moderner Stacks zurückbleiben.

Geräte von Entwickelnden werden angegriffen

Option 1) Alles absichern
Private Registries. Genehmigungswarteschlangen. Wochenlange Reibung, während Entwickelnde Umwege finden.
Option 2) Nichts tun
Entwickelnden-Workstations ungesichert lassen, das Leaken von Zugangsdaten, Tokens und Quellcode riskieren.
Option 3) Aikido Device Protection
Sehen und steuern, was auf jedem Gerät läuft. Angriffe automatisch blockieren.
WIE ES FUNKTIONIERT

Aikido schützt Geräte von Entwickelnden vor Lieferkettenangriffen
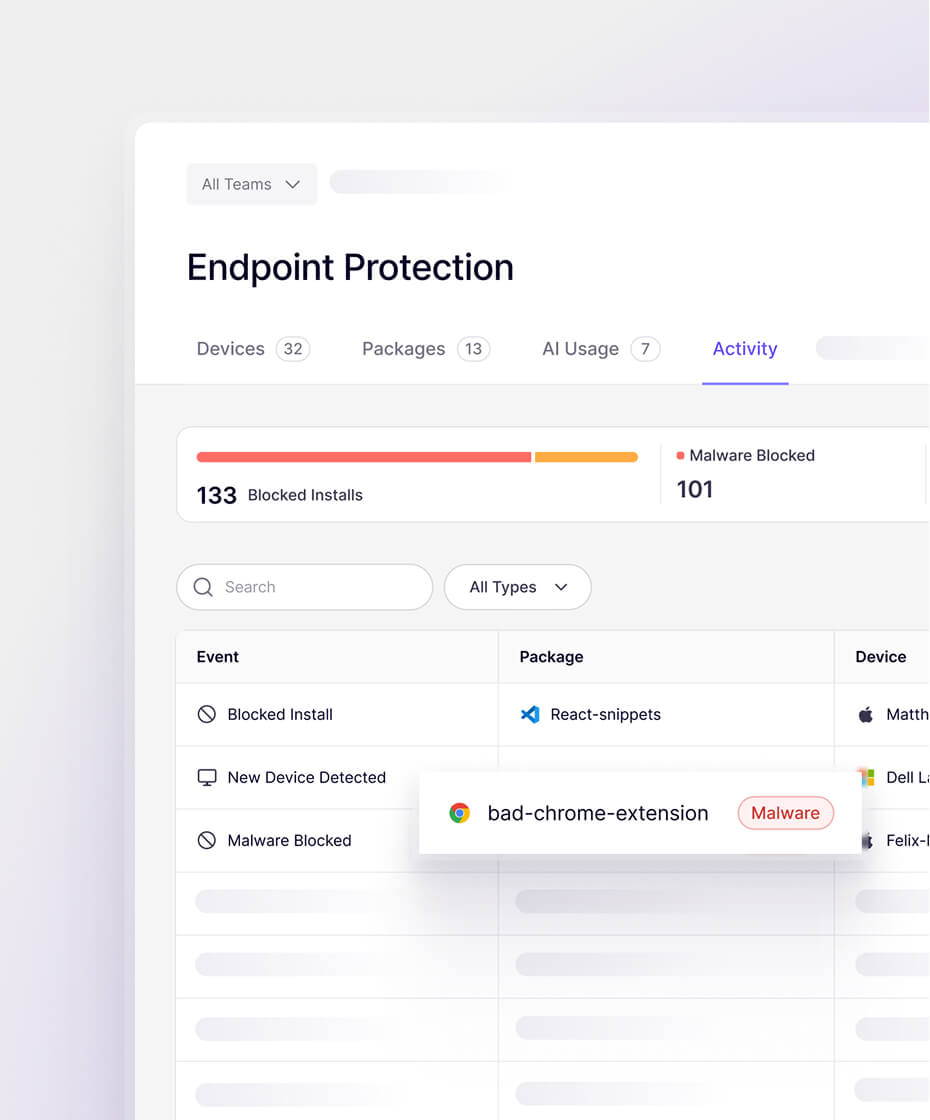
Risiken erkennen

Jedes Paket, jede Erweiterung, jedes Plug-in und jede Installation wird von Aikido überprüft. Sehen Sie, was auf jedem Gerät installiert ist.
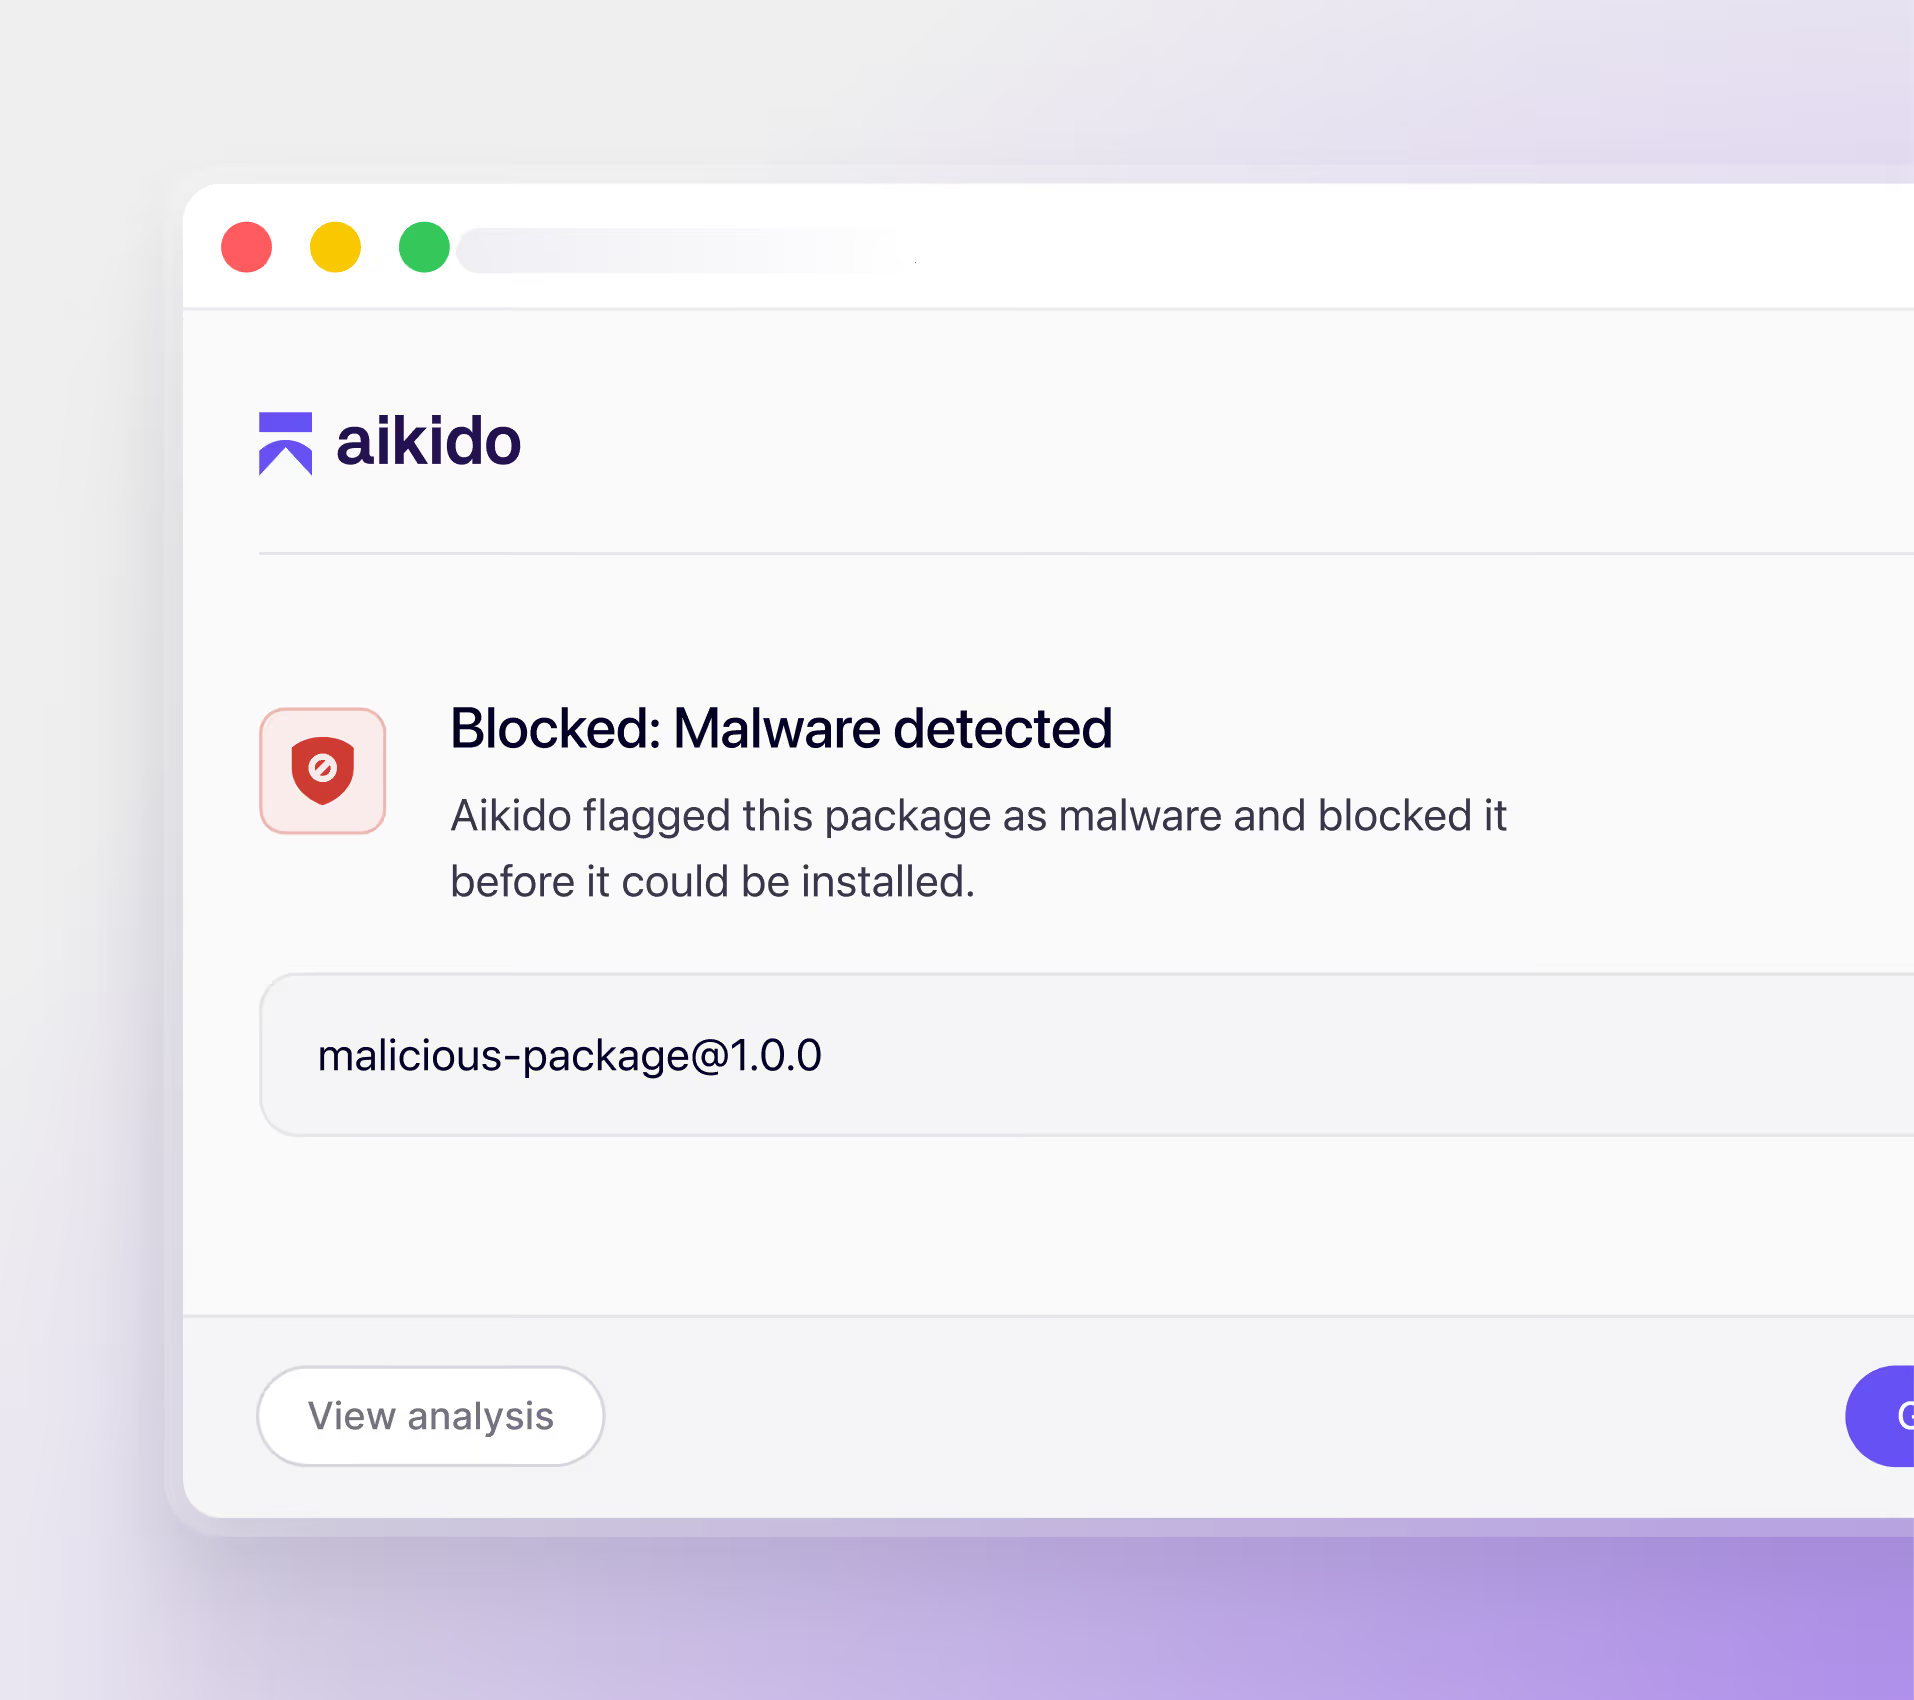
Angriffe verhindern

Bösartige Installationen werden blockiert, bevor sie das Gerät erreichen. Angriffe verhindern, bevor sie geschehen.
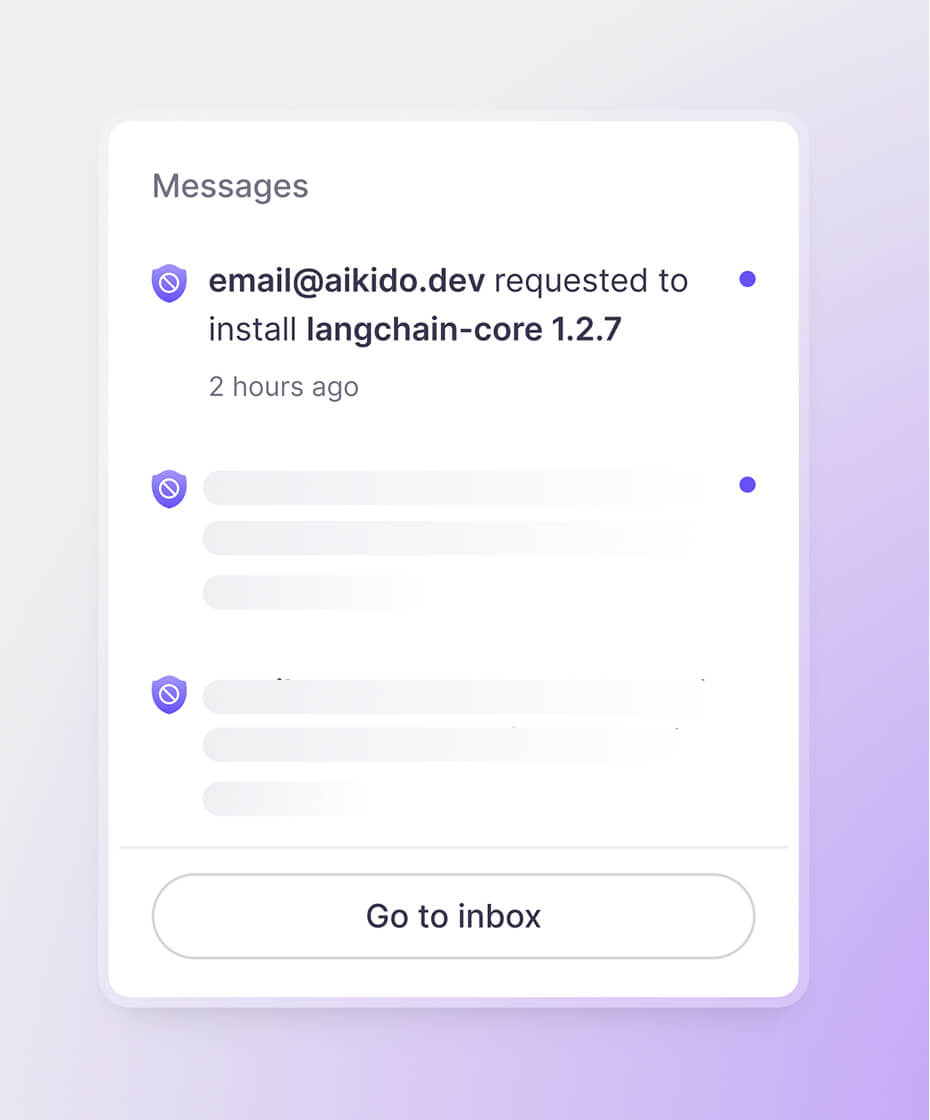
Entwickelnde befähigen

Team-Richtlinien, Ausnahmen und Genehmigungsworkflows festlegen. Entwickelnde können sich auf die Entwicklung konzentrieren.

QUELLEN

Volle Abdeckung über Entwickelnden-Ökosysteme hinweg

Paket-Registries

NPM
Maven
PyPi
NuGet
Go
Ruby
(Bald)
Rust
(Bald)
PhP
(Bald)

IDE- und Browser-Erweiterungen

JetBrains
VS Code
OpenVSX
Firefox
Visual Studio
Chrome
Cursor
Windsurf

KI-Tools & Modelle

Gemini
OpenAI
Github
Copilot
xAI
MCP Server
Claude Code
Skills.sh
FUNKTIONEN

Geräteinstallationen von einem zentralen Ort aus steuern

Echtzeit-Malware-Blockierung

Aikido erkennt und blockiert aktiv Malware, bevor sie das Gerät erreicht

Erweiterungs-Governance

IDE- und Browser-Erweiterungen, die von Entwickelnden installiert wurden, scannen und kontrollieren. Bösartige Erweiterungen automatisch blockieren.

kontinuierliche Überwachung

Jede Installation prüfen, während sie stattfindet und danach. Wenn etwas schiefgeht, wissen Sie Bescheid.

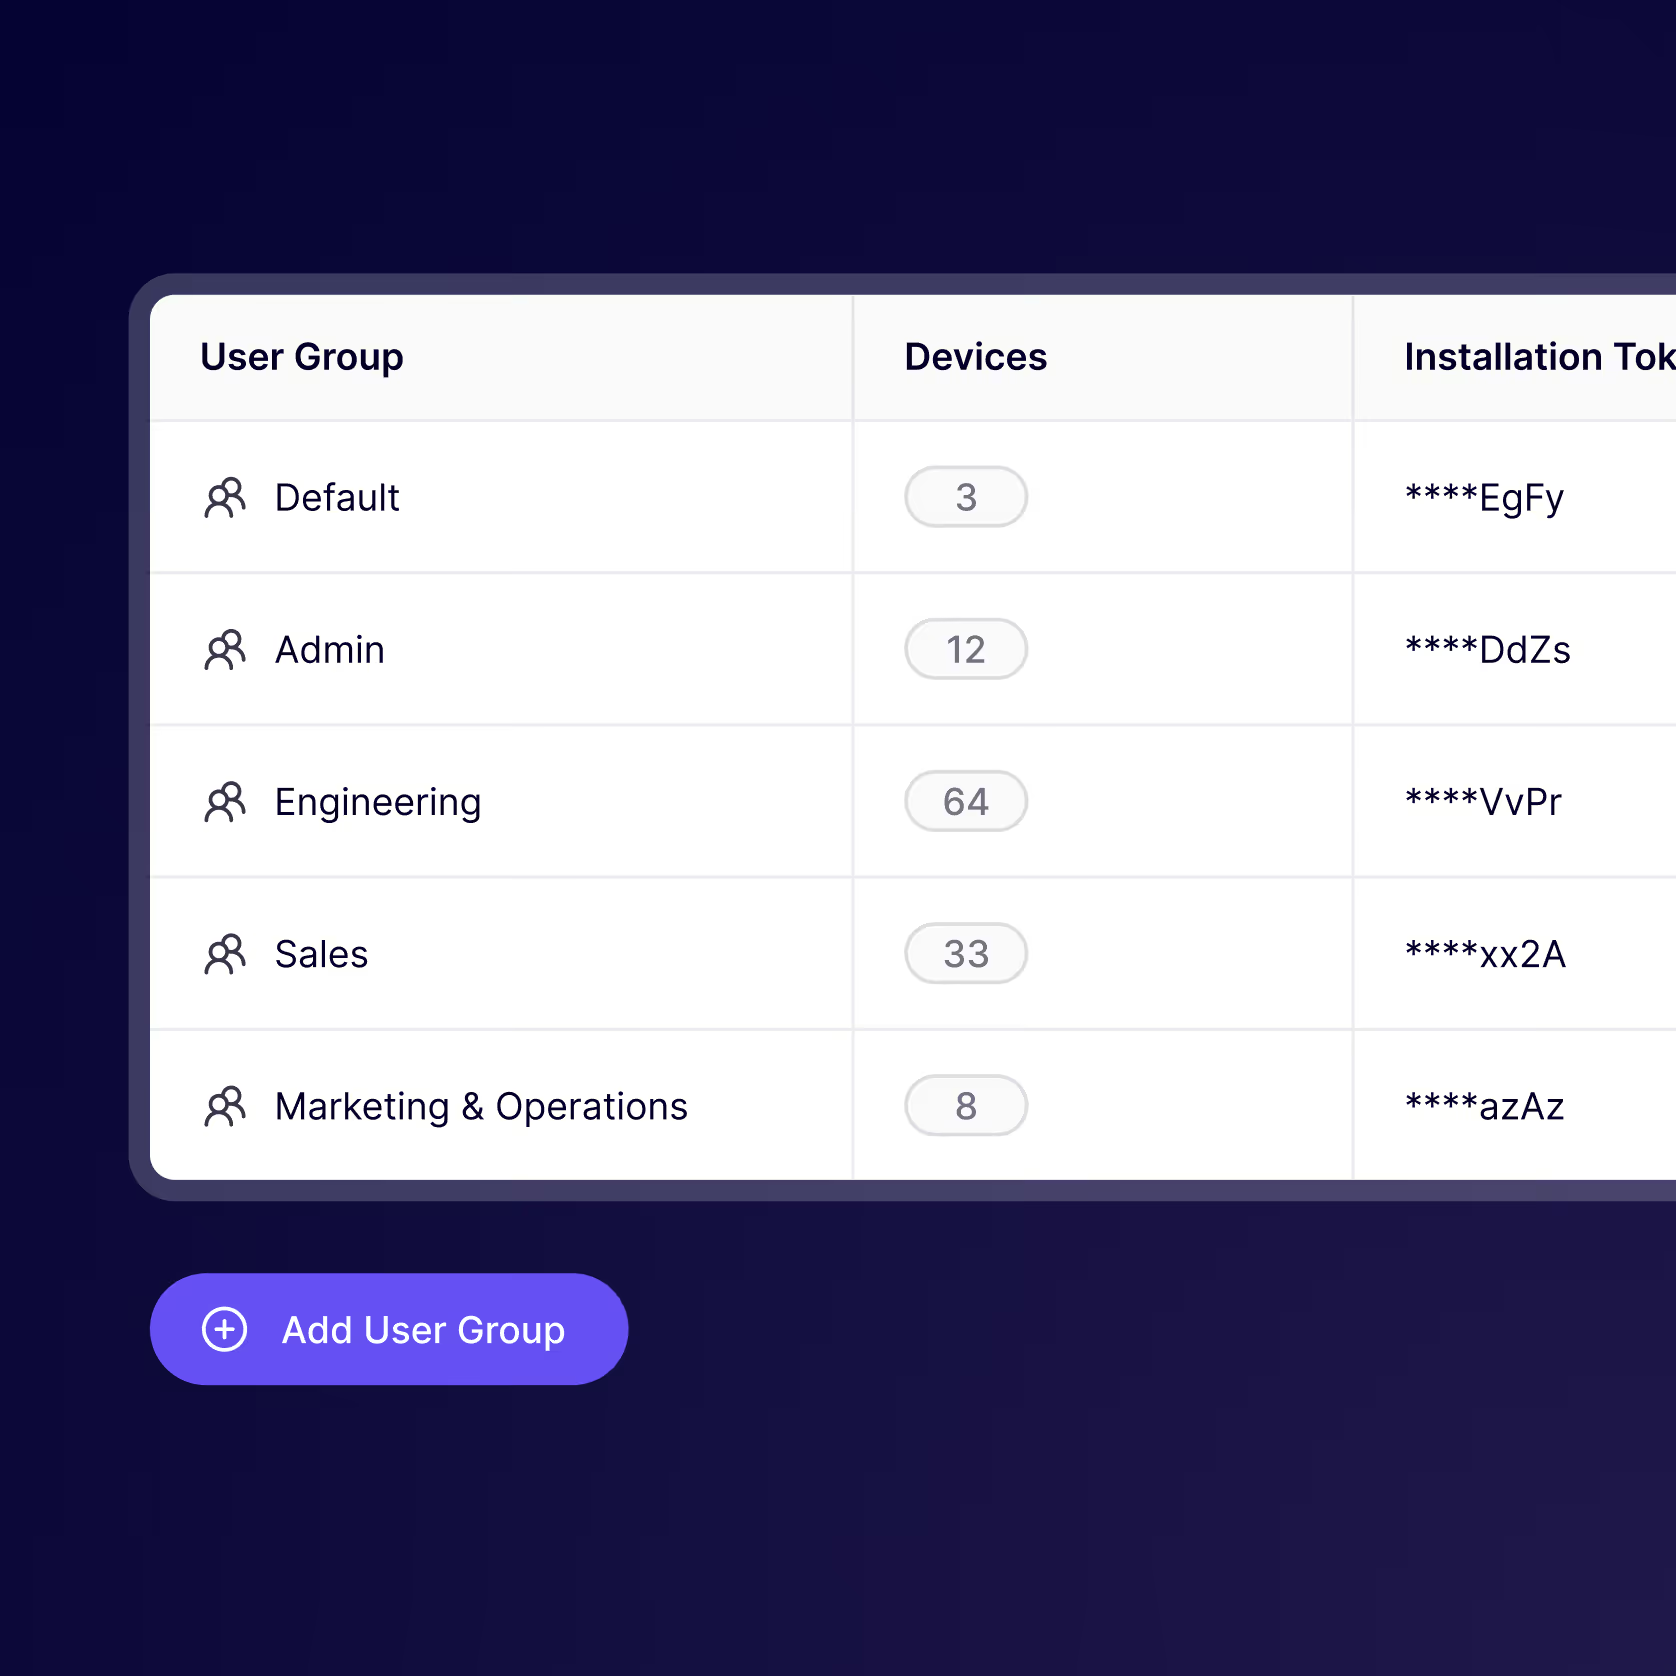
Gruppenbasierte Richtlinien

Legen Sie unterschiedliche Richtlinien für verschiedene Teams fest. Entwickelnde erhalten Flexibilität, Sicherheitsteams behalten die Kontrolle.

Anfrage- und Genehmigungsworkflow

Team-Anfragen weiterleiten, Ausnahmen definieren und neue Installationen mit einem Klick akzeptieren

Massenaktionen

Richtlinien geräteübergreifend mit einem Klick blockieren, deinstallieren oder anpassen. Kein Nachfassen bei einzelnen Geräten erforderlich.

EINRICHTUNG

In wenigen Minuten einsatzbereit

Schritt 1

Auf Workstations bereitstellen

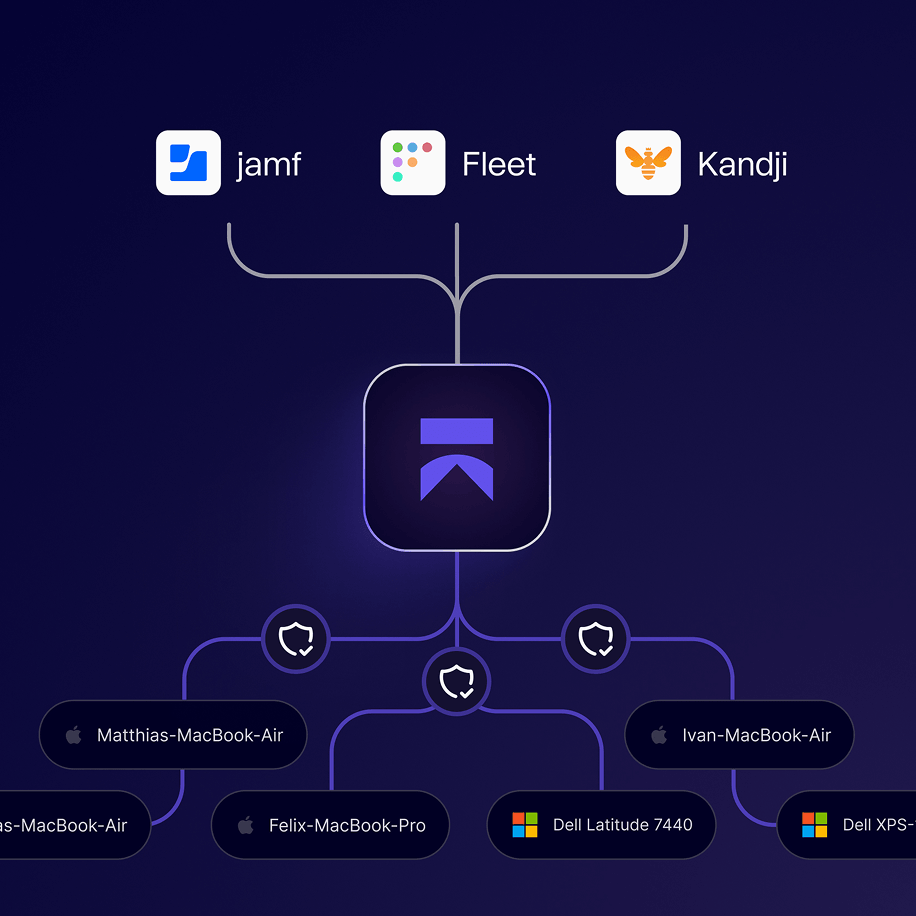
Bereitstellung über MDMs wie Jamf, Fleet oder Iru. Keine neue Infrastruktur. Verwalten Sie globale und Team-Berechtigungen in der Aikido-Plattform.

Schritt 2

Teams und Ökosysteme konfigurieren

Wählen Sie aus, welche Registries und Marktplätze überwacht werden sollen. Legen Sie ein Mindestpaketalter, Allowlists, Blocklists und Genehmigungsworkflows fest. Wenden Sie unterschiedliche Regeln auf verschiedene Teams an.

Schritt 3

Geräte überwachen und Maßnahmen ergreifen

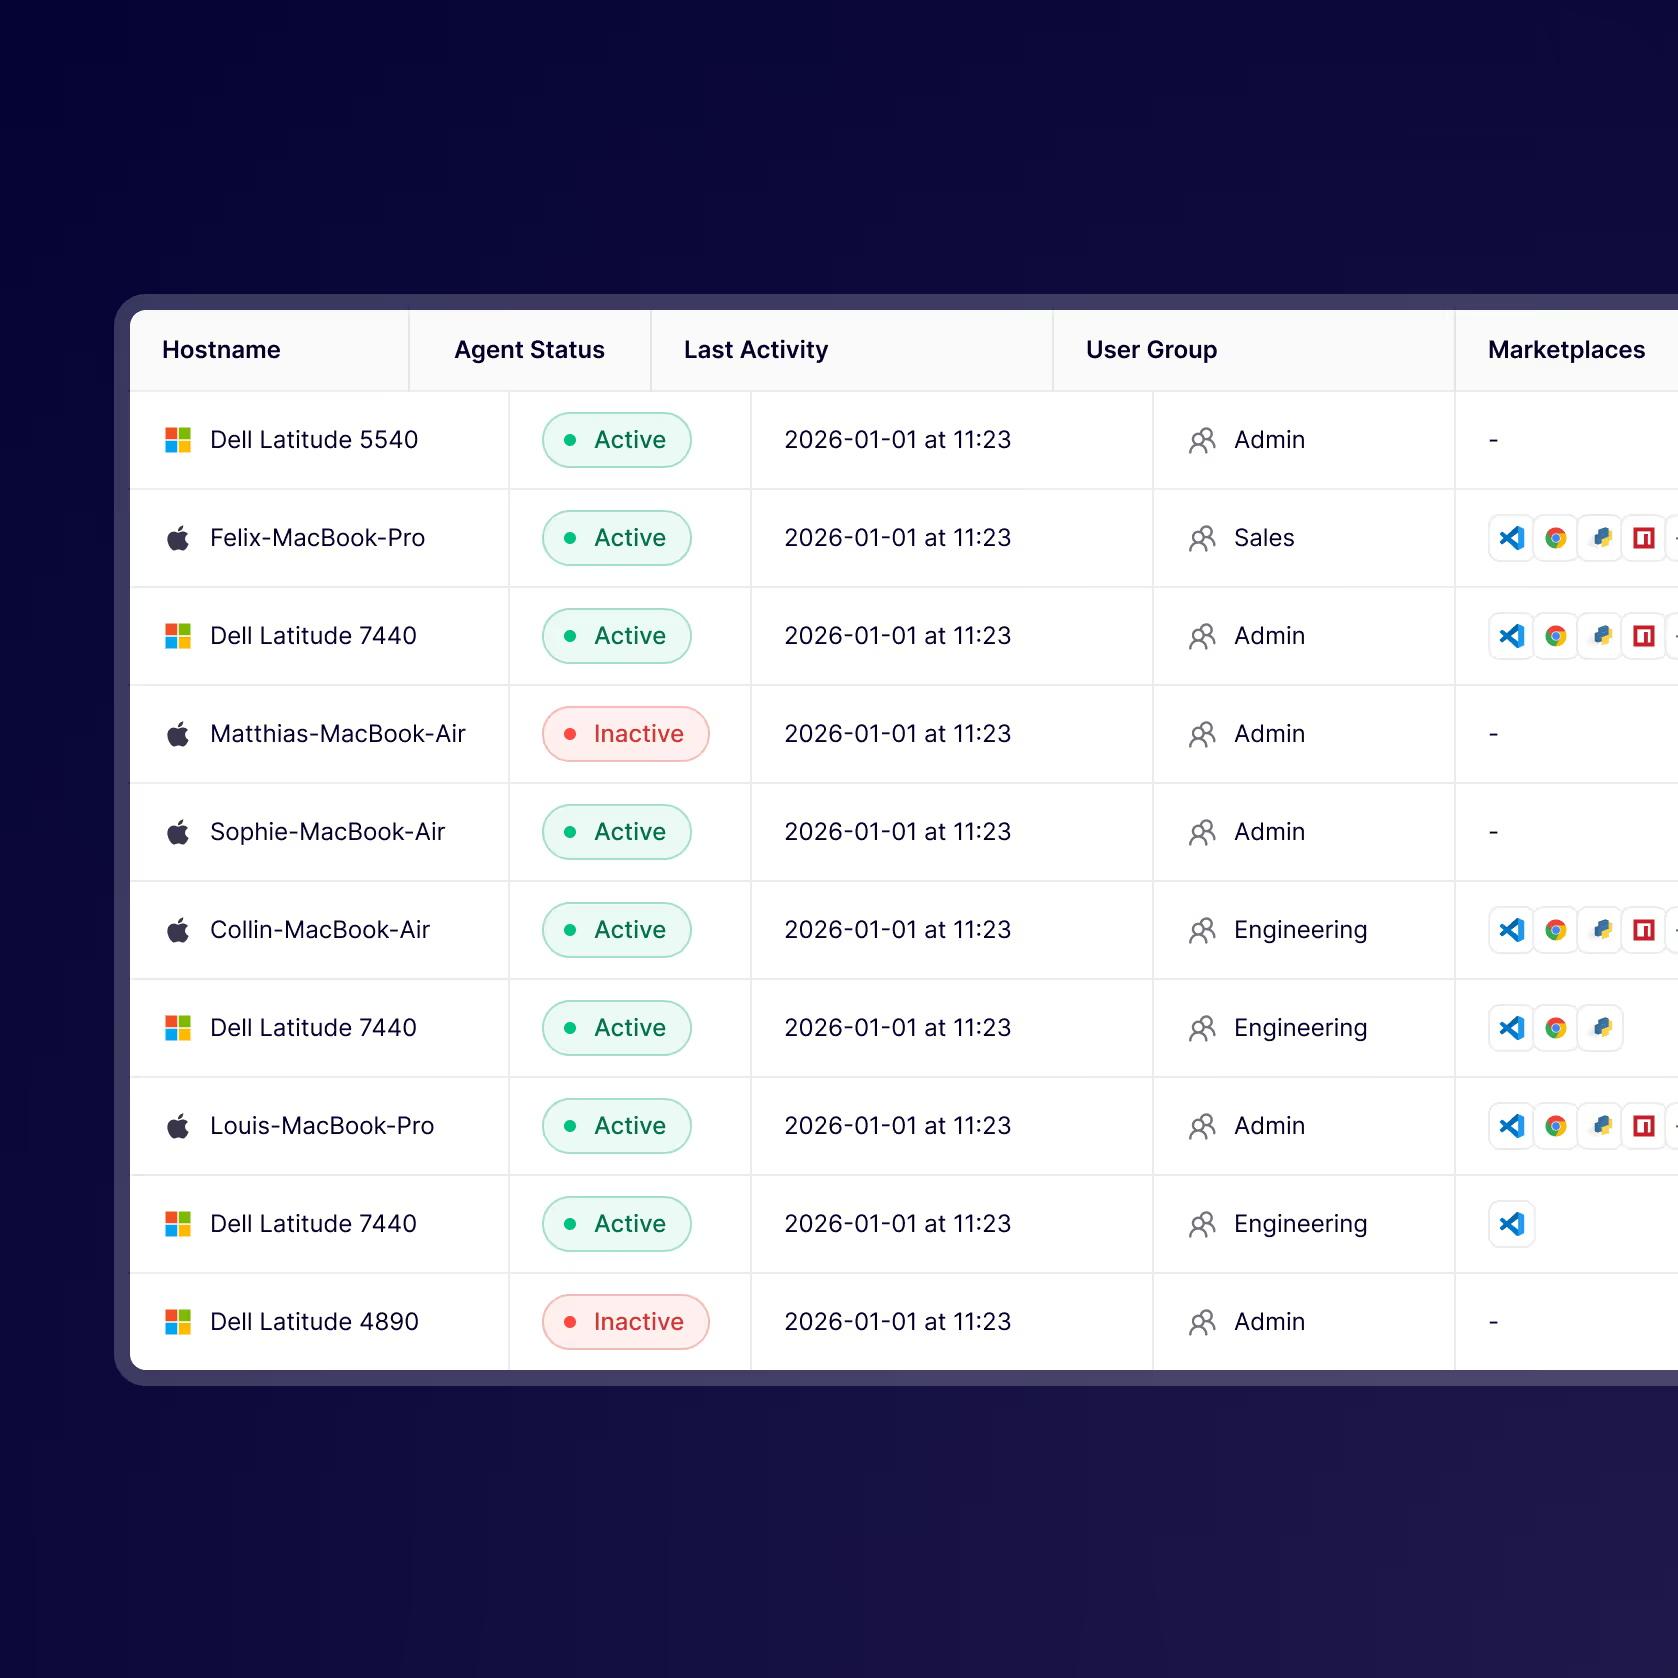
Sehen Sie jedes Paket, jede Erweiterung und jede Installation auf den Geräten des Teams. Verwalten Sie Anfragen und überprüfen Sie Aktivitäten von einem zentralen Ort aus.

AIKIDO INTEL

Angetrieben von unserer Bedrohungsaufklärungs-Engine

Aikido Intel überwacht das offene Internet und erkennt Malware in Open-Source-Ökosystemen innerhalb von Minuten.
‍
Unterstützt von einem engagierten Team aus Sicherheitsforschenden und KI-Ingenieuren.
Unseren Intel-Feed ansehen

Jede Installation schützen. Furchtlos entwickeln.

Geräte von Entwickelnden sind Hauptziele, sichern Sie Ihre.

FAQ

Häufig gestellte Fragen

Wie werden bösartige Pakete erkannt?

Jedes Paket, das auf npm, PyPI und anderen Registries veröffentlicht wird, wird von Aikido Intel automatisch mittels einer Kombination aus statischer Analyse, Verhaltensregeln und KI gescannt. Verdächtige Pakete werden markiert und vom internen Forschungsteam von Aikido überprüft. Bestätigte Bedrohungen werden in Echtzeit an jede verbundene Workstation übertragen. Für eine Live-Ansicht dessen, was wir erkennen, besuchen Sie den Aikido Intel Feed.

Wie verhält sich Aikido Device Protection im Vergleich zur Verwendung eines privaten Registries (zum Beispiel NuGet)?

Aikido Device Protection bietet umfassenden Schutz über viele Ökosysteme hinweg, während ein Private Registry am besten ist, wenn Sie eine strenge Kontrolle innerhalb eines spezifischen Ökosystems benötigen.

Wie funktioniert Aikido Device Protection technisch?

Es fängt HTTP-Traffic auf Kernel-Ebene ab, einschließlich TLS-verschlüsseltem Traffic durch Hinzufügen einer lokalen CA, und ist darauf ausgelegt, in einer Kette mit anderen Traffic-Inspektionslösungen zu arbeiten.
‍

Tiefere Informationen: https://help.aikido.dev/aikido-device-protection/miscellaneous-aikido-endpoint/how-does-endpoint-protection-work

Wie interagiert Aikido mit unserem bestehenden EDR?

Device Protection arbeitet auf der Paket-, Erweiterungs- und KI-Ebene. Es ergänzt EDR, anstatt es zu ersetzen. EDR erkennt Bedrohungen, nachdem sie bereits ausgeführt werden. Aikido verhindert, dass sie überhaupt erst ausgeführt werden.

Worin unterscheidet sich dies vom Blockieren von KI-Tools auf Netzwerkebene?

Netzwerkblöcke sind grob und leicht zu umgehen. Ein:e Entwickelnde mit einem persönlichen Hotspot kann sie vollständig umgehen. Aikido arbeitet auf Workstation-Ebene, pro Entwickelnde, pro Tool. Sie erhalten granulare Kontrolle und eine echte Audit-Trail.

Was ist das Mindestalter für Pakete und warum ist es wichtig?

Das Mindestalter für Pakete verzögert die Installationen kürzlich veröffentlichter Pakete. Der Standardwert beträgt 48 Stunden. Dies unterbindet einen gängigen Supply-Chain-Angriff. Ein Angreifer veröffentlicht bösartigen Code auf npm oder PyPI und versucht, Entwickelnde dazu zu bringen, ihn zu installieren, bevor die Community ihn kennzeichnen kann.

Welche Ökosysteme werden abgedeckt?

Wir erweitern kontinuierlich unsere Ökosystem-Abdeckung. Die aktuelle Abdeckung finden Sie in der App oder in der Dokumentation.

Was ist, wenn Entwickelnde persönliche Konten oder Consumer-KI-Tools verwenden?

Aikido überwacht den Traffic auf Workstation-Ebene, unabhängig davon, welches Konto ein/e Entwickelnde nutzt. Wenn ein Tool ausgehende Anrufe an einen KI-Dienst tätigt, sieht Aikido dies. Dies gilt sowohl für eine Unternehmenslizenz als auch für ein persönliches Konto.

Bietet Aikido Device Protection Unterstützung für Windows und Linux?

„Device Protection“ ist unter macOS, Windows und Linux verfügbar. Die unterstützten Linux-Betriebssysteme sind in der Hilfe dokumentiert. „Device Protection“ kann auf geschützten Geräten auch innerhalb von WSL2-Distributionen und Docker-Containern ausgeführt werden. Nach der Aktivierung installiert der Agent des Geräts automatisch den Schutz in jeder laufenden Distribution oder jedem „ container “, sodass dort installierte Pakete genauso überprüft werden wie auf dem Host.

Was ist der Unterschied zwischen Device Protection und einem Virenscanner wie Norton?

Traditionelle Virenscanner wie Norton, McAfee und Crowdstrike Falcon prüfen primär kompilierte Binärdateien auf bekannte Malware-Signaturen, während Device Protection sich auf die moderne, nicht-binäre Angriffsfläche konzentriert, einschließlich JavaScript-Paketen, IDE-Erweiterungen, Browser-Plugins und KI-Skills-Marktplätzen. Diese Klartext-interpretierten Artefakte können herkömmliche Scanner umgehen, aber dennoch mit vollem Zugriff auf die Entwicklerumgebung und, im weiteren Sinne, die Software-Lieferkette ausgeführt werden.