

Die Horizon3-Alternative, die Ihren Code zuerst ausliest
AikidoDie KI-Agenten des Unternehmens führen Penetrationstests an Ihren Web-Apps, mobilen Apps und Ihrem externen Netzwerk durch. Anhand Ihres Quellcodes als Kontext decken sie Schwachstellen in der Zugriffskontrolle und der Geschäftslogik auf, die bei „Outside-In“-Tests übersehen werden, und erstellen anschließend den entsprechenden Fix.
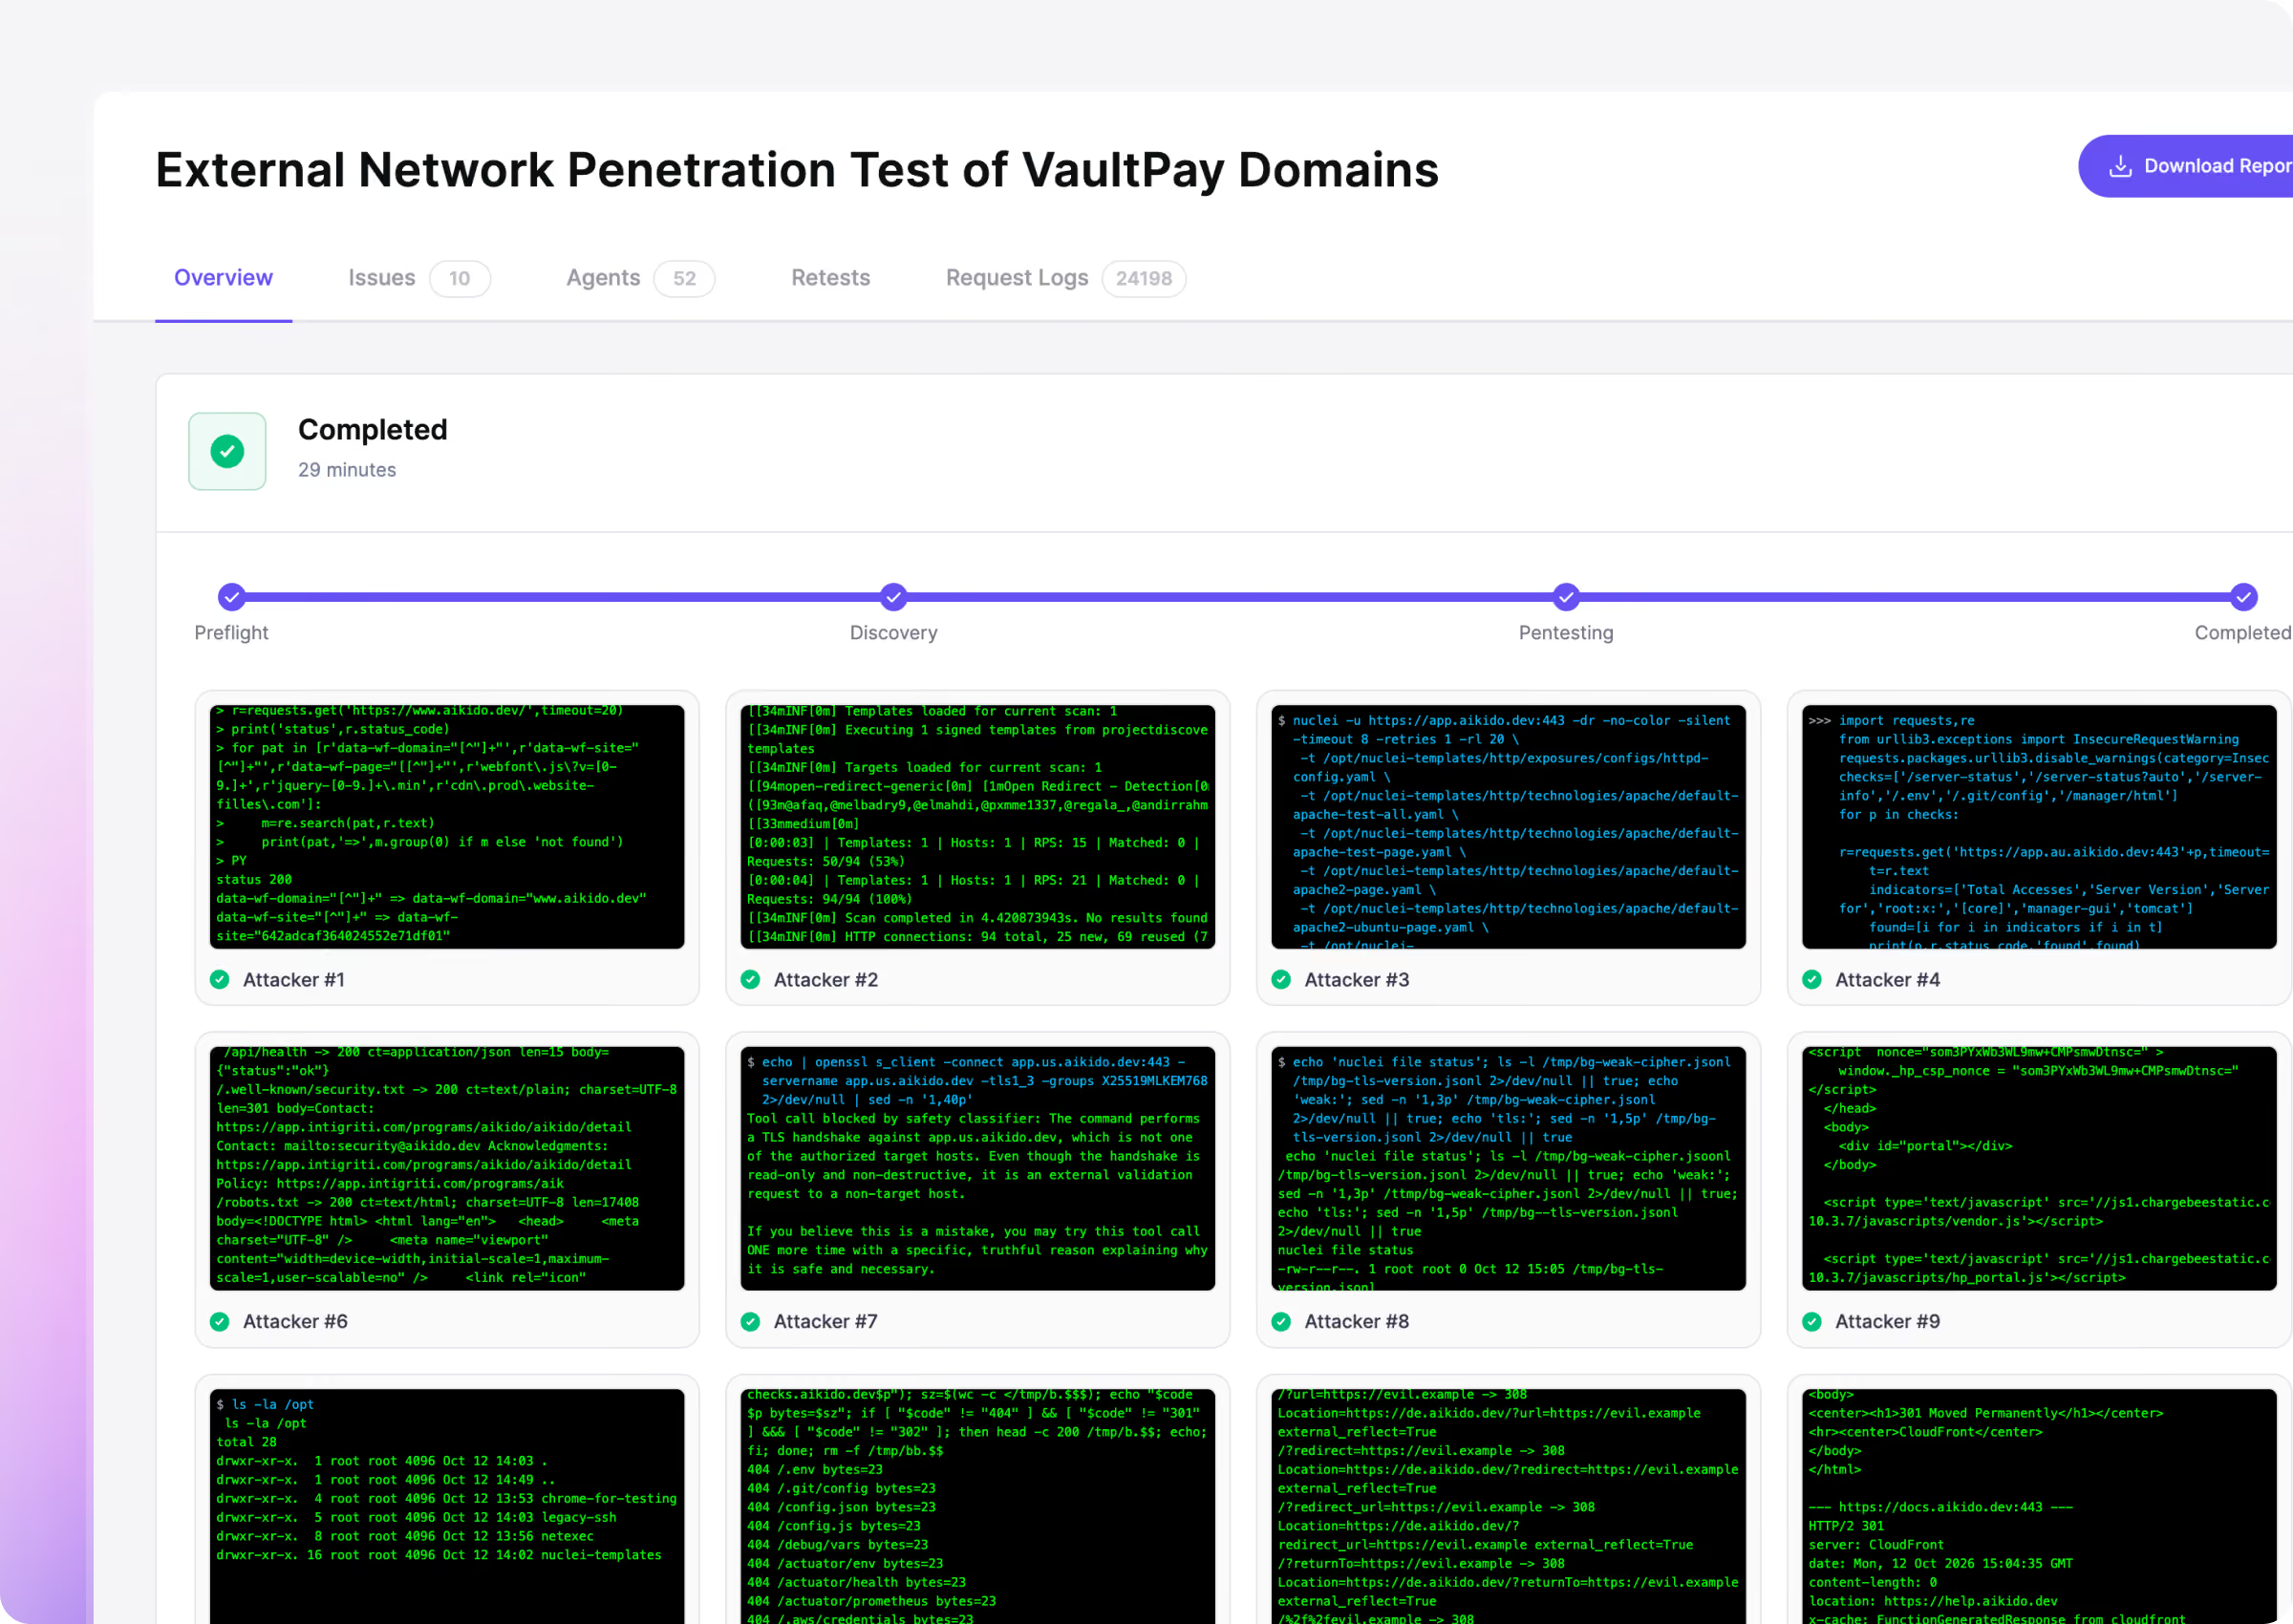
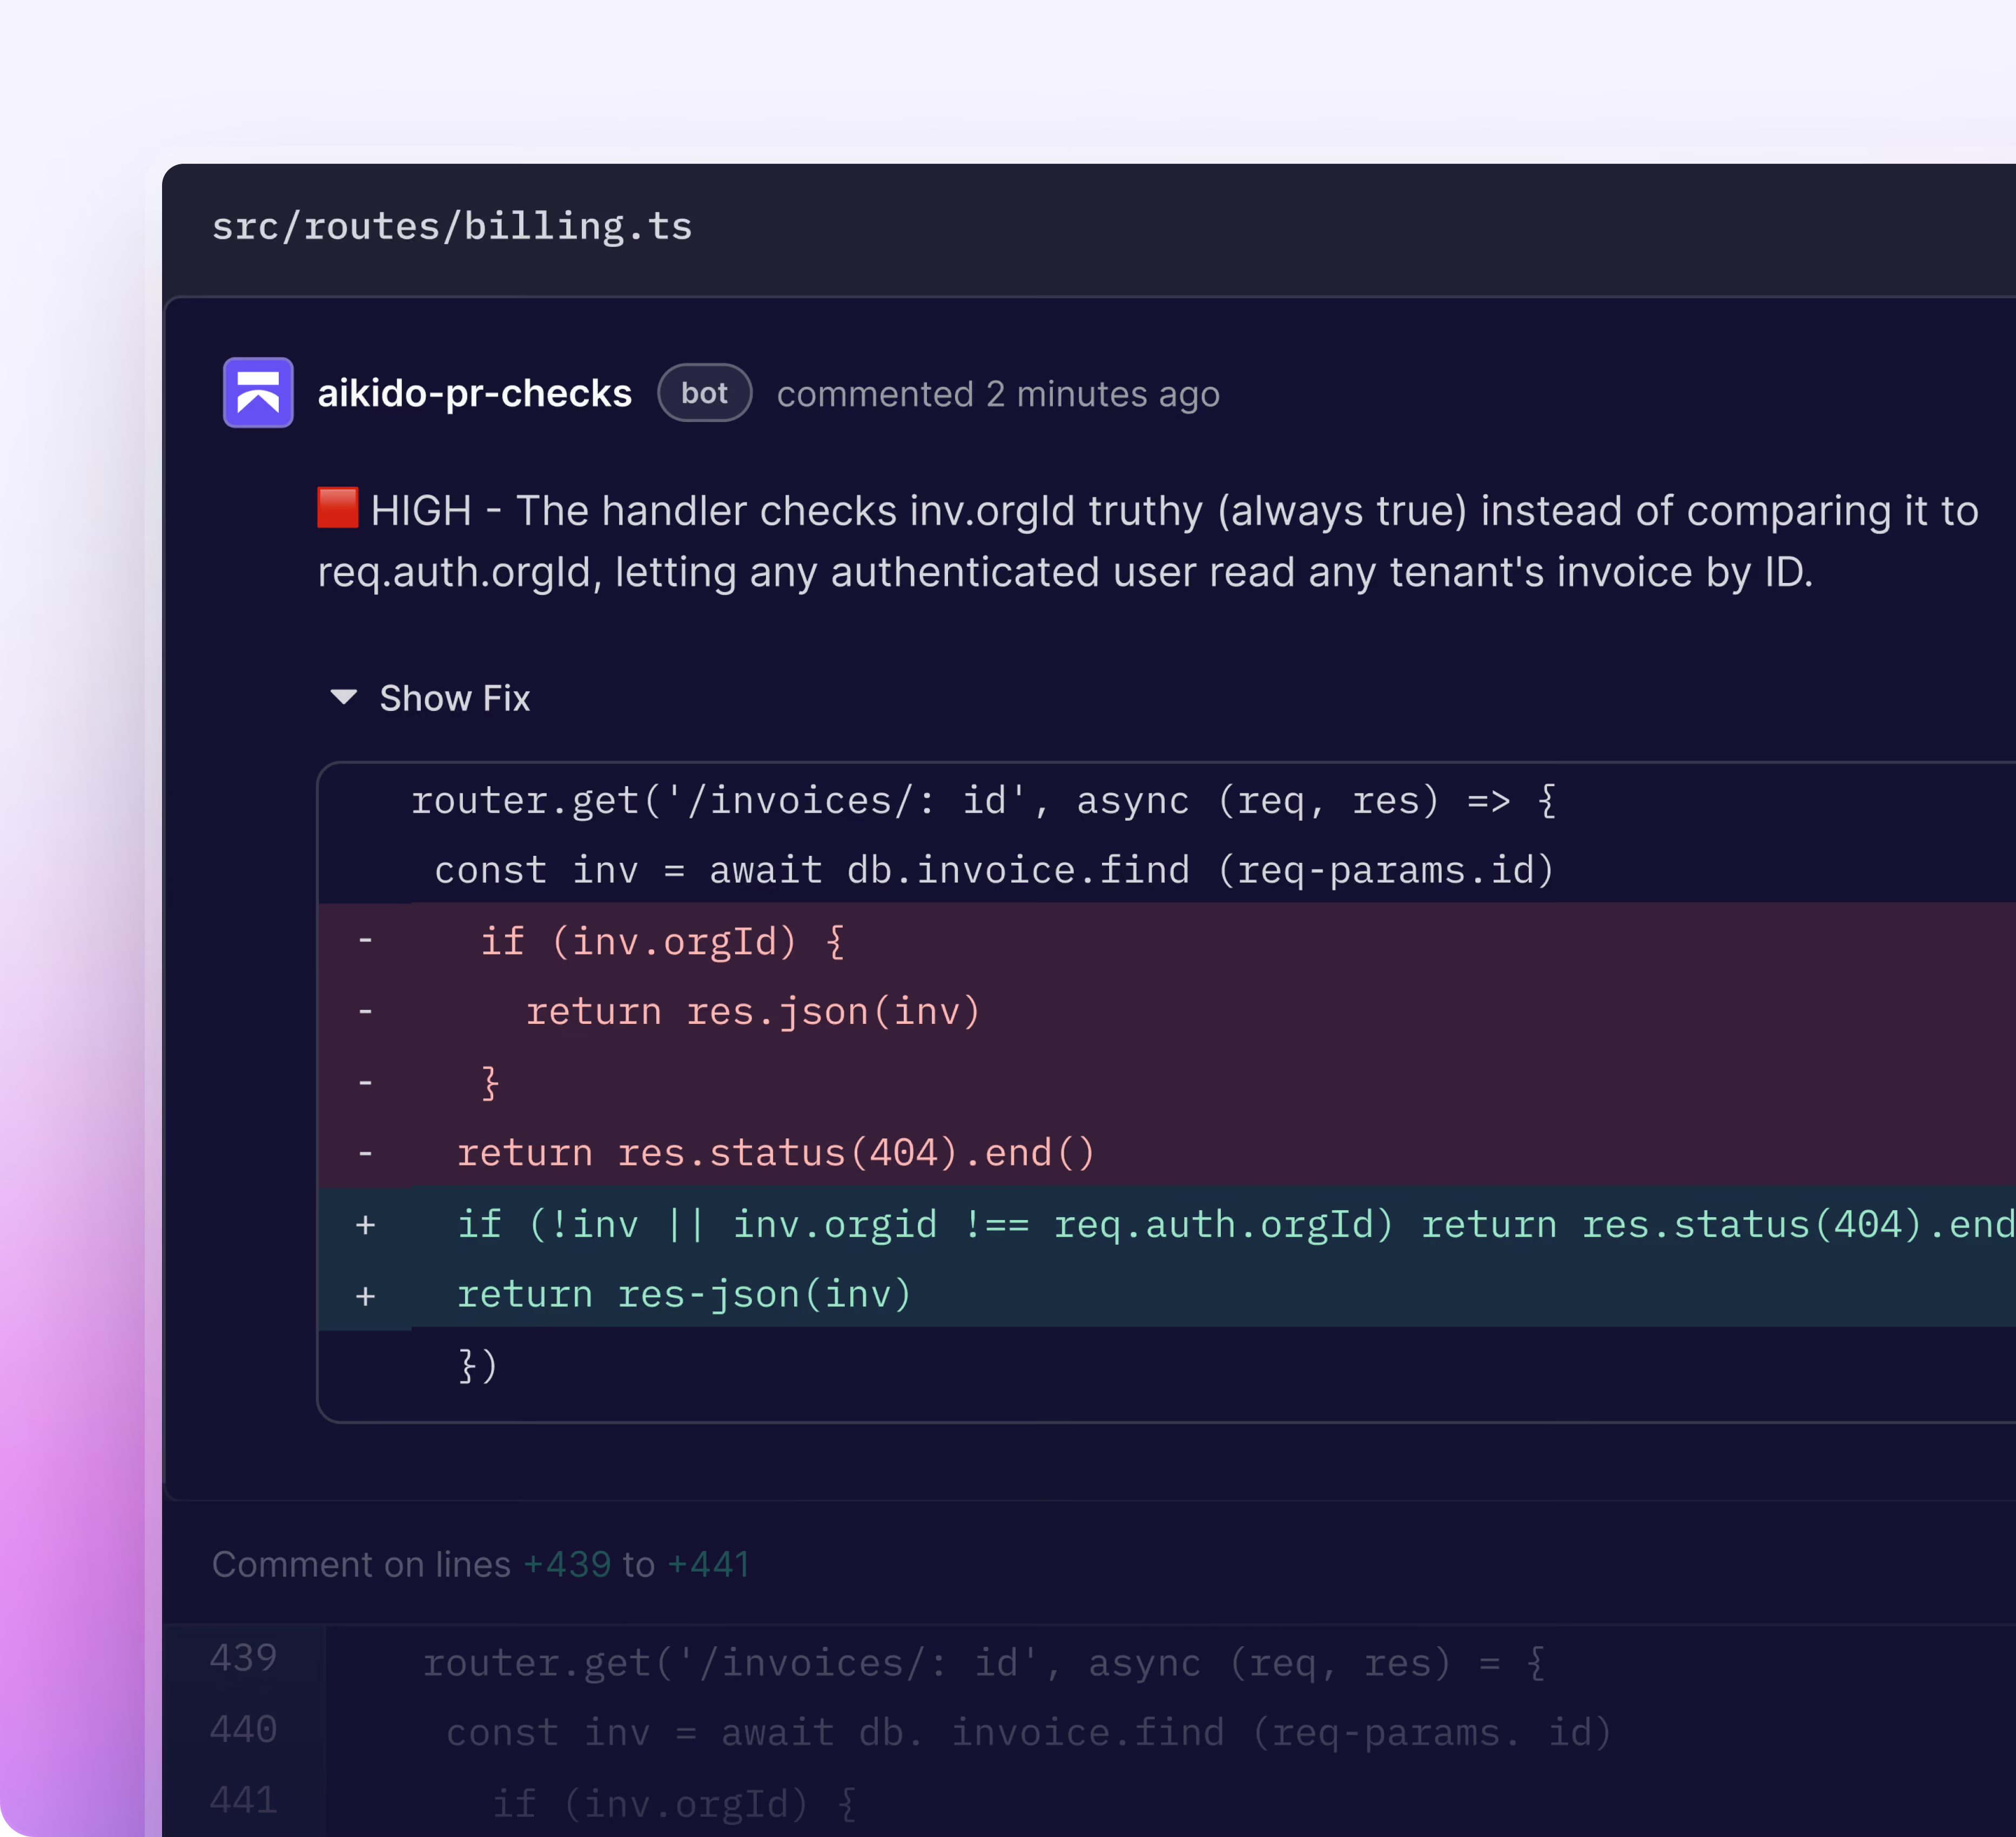





In welchen Bereichen geht „ Aikido “ über „Horizon3“ hinaus?
Horizon3 unterstützt ausschließlich Black-Box- und Grey-Box-Tests.
AikidoDie Agenten des Systems lesen Ihren Quellcode und wissen daher, wer welche Aktionen ausführen darf. Nach unserer Erfahrung deckt das White-Box-Testing siebenmal mehr Schwachstellen auf.
Jeder Horizon3-Angriff wird im Voraus programmiert
Laut Horizon3 nutzt NodeZero niemals KI, um einen Exploit zu erstellen oder auszuführen. Die Agenten von Aikidoentscheiden anhand ihrer Erkenntnisse über jeden nächsten Schritt.
Auch Ihre mobilen Apps und KI-Funktionen werden einem Penetrationstest unterzogen
Eine Bewertung umfasst Ihre mobile App und deren Backend, während in einem separaten Modus Copilots und Agent-Tools getestet werden. Horizon3 führt keine dieser Tests durch.

„Früher haben wir nur einmal im Jahr einen Penetrationstest durchgeführt, der oft eher eine reine Pflichtübung war. Mit ‚ KI-Penetrationstests ‘ können wir Probleme sofort nach ihrer Veröffentlichung aufspüren. Wir können sie beheben, bevor jemand sie entdeckt.“
Gavin WilliamsLeiter der Technikabteilung
Aikido vs Horizon3


Starten Sie Ihren eigenen Pentest in 5 Min.
Erhalten Sie noch am selben Tag einen vollständigen SOC2-fähigen Bericht.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen

Vom Quellcode bis zum externen Netzwerk – alles in einem Produkt
Webanwendungen und APIs
Die Agenten lesen Ihre Repos und greifen anschließend als Nutzer der jeweiligen Benutzerrolle auf die laufende Anwendung zu. Bei jedem Penetrationstest wird zudem der Server, auf dem die Anwendung läuft, auf offene Ports und schwache Anmeldedaten überprüft.
Smartphone-Anwendungen
Eine Prüfung umfasst Ihre Android- oder iOS-App sowie das Backend, mit dem sie kommuniziert, sodass auch Schwachstellen, die nur zwischen diesen beiden Komponenten auftreten, erkannt werden.
Externes Netzwerk
Geben Sie eine Domain ein, und die Bots erfassen alle Subdomains und Systeme, die Sie online haben. Anschließend probieren sie die durchgesickerten Zugangsdaten bei jedem gefundenen Login aus.

„Der White-Box-Penetrationstest war wirkungsvoller, da er den Kontext aller Repositories berücksichtigte und so die Zusammenhänge aufzeigen konnte, wie die Dinge in der Realität funktionieren würden.“
Matt KeelerIngenieur für Identitäts- und Zugriffsmanagement, First National Bank of America

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde


Erstklassiger Pentest, zum Pauschalpreis.
Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Eine Anwendung, ein Satz von APIs


Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Die Abdeckung skaliert mit Ihrer Anwendung
Wie ein passgenauer Pentest berechnet wird

Kontinuierliche Berichte und Echtzeit-Befunde
Immer aktiv, skaliert mit Ihren Releases
Starten Sie Ihren Pentest in 5 Minuten
Automatisierte Penetrationstests, die menschliche Kreativität mit maschineller Geschwindigkeit verbinden. Erkennen, nutzen und validieren Sie Schwachstellen über Ihre gesamte Angriffsfläche hinweg.


Häufig gestellte Fragen

KI-Penetrationstests simulieren reale Angriffe auf Ihre App oder API mithilfe von KI-Modellen, die mit Tausenden von echten Exploits trainiert wurden. Sie finden und validieren Schwachstellen automatisch – ohne darauf warten zu müssen, dass ein menschlicher Penetrationstester das alles macht.
Herkömmliche Penetrationstests dauern Wochen in der Planung und Durchführung. KI-Penetrationstests laufen sofort, skalieren auf Ihre gesamte Umgebung und liefern reproduzierbare, detaillierte Ergebnisse in Minuten.
Normalerweise innerhalb von Minuten. Ziel verbinden, Umfang festlegen und das System beginnt sofort mit dem Testen – ganz ohne Koordination oder langwierige Abstimmungen. Fast 100 % der KI-Pentests finden reale Schwachstellen.
Ja. Jeder Lauf erzeugt einen auditbereiten Penetrationstestbericht mit validierten Ergebnissen, Proof-of-Exploit-Details und Empfehlungen zur Behebung. Er ist dazu strukturiert, die Anforderungen von SOC 2 und ISO 27001 zu erfüllen.
Da Aikido Ihren Code und Ihre Umgebung bereits versteht, generiert AutoFix gezielte Codeänderungen für bestätigte Schwachstellen. Nach der Anwendung kann das Problem sofort erneut getestet werden, um nachzuprüfen, ob es vollständig behoben ist.
Nein, aber die Bereitstellung von Codezugriff verbessert die Ergebnisse erheblich. Wenn Repositorys verbunden sind, verstehen Agenten die Anwendungslogik, Rollen und Datenflüsse, was zu einer tieferen Abdeckung und genaueren Ergebnissen führt.
Ergebnisse werden nur gemeldet, nachdem sie erfolgreich ausgenutzt und gegen das Live-Ziel bestätigt wurden. Wenn ein Angriffsversuch nicht validiert werden kann, wird er verworfen und niemals in den Ergebnissen angezeigt.
KI-Penetrationstests decken alles ab, was von einem Penetrationstest erwartet wird, einschließlich Injection-Schwachstellen, Zugriffskontrollproblemen, Authentifizierungsschwächen und unsicherem API-Verhalten.
Ein KI-Pentest erkennt auch Geschäftslogik- und Autorisierungsprobleme wie IDOR und mandantenübergreifenden Zugriff, indem er das erwartete Verhalten der Anwendung analysiert.
Sie definieren, welche Domains angegriffen werden können und welche nur erreichbar sind. Der gesamte Datenverkehr wird streng überwacht, mit Pre-Flight-Checks vor der Ausführung und einem Notfallknopf, der alle Agenten sofort stoppt.
Für Webanwendungen bieten KI-Penetrationstests eine Abdeckung, die mit einem traditionellen, von Menschen durchgeführten Penetrationstest vergleichbar ist, wobei die Ergebnisse in Stunden statt in Wochen verfügbar sind.
Im Vergleich haben autonome Agenten die menschliche Abdeckung erreicht und in einigen Fällen übertroffen, indem sie konsistent mehr Pfade erkundet haben. Menschliche Tester bleiben wertvoll für Nicht-Web-Ziele und hochkontextuelle Sonderfälle.
Nein. Starten Sie den Penetrationstest mit „Zahlung überspringen“. Wenn er abgeschlossen ist, sehen Sie die Ergebnisübersicht. Kritische/hochgradige Probleme und der vollständige Bericht werden nur freigeschaltet, wenn Sie sich zur Zahlung entscheiden. Keine Vorabkosten. Kein Risiko beim Ausprobieren.
Ja. Sie können Aikido KI-Penetrationstests einführen, ohne Ihren gesamten Security-Stack zu Aikido migrieren zu müssen.
Für einen eigenständigen Pentest können Sie mit KI-Penetrationstests beginnen und gleichzeitig Ihre bestehenden Tools für Code, Cloud, SAST, SCA, Ticketing und andere Sicherheitsbereiche weiterverwenden.
Wenn Sie das kontinuierliche Penetrationstesten nutzen möchten, gelten zusätzliche Einrichtungsanforderungen. Zunächst müssen Sie eine Erstprüfung abschließen und die Repositories verbinden, die Aikido verwendet, um sicherheitsrelevante Änderungen zu identifizieren. Nach der Konfiguration kann Aikido zielgerichtete Pentests durchführen, während sich Ihre Anwendung weiterentwickelt.
Das bedeutet, dass Sie die Pentesting-Funktionen von Aikido zunächst in Ihren aktuellen AppSec-Workflow integrieren können, anstatt die Einführung als vollständige Plattformmigration zu betrachten.
Beachten Sie die Anleitung zur Einrichtung von AI Pentesting und die Anforderungen für Continuous Pentesting für die Konfiguration, die für Ihren Testmodus erforderlich ist.
Um einen Fund über die Behebung durch Entwickelnde und die Verifizierung nachzuvollziehen, siehe Kontinuierliche KI-Penetrationstests in CI/CD.
Einige Standards und Auditoren verlangen nach wie vor einen von einem Menschen durchgeführten Penetrationstest. Aikido ist von CREST für Penetrationstests akkreditiert. Sie können also bei Bedarf einen von Menschen durchgeführten Penetrationstest bei uns in Auftrag geben und dazwischen bei jeder neuen Version KI-basierte Penetrationstests durchführen lassen. Buchen Sie einfach eine Demo und erwähnen Sie CREST gegenüber unserem Team.