Graphalgo-Kampagne greift auf Terraform-Provider und Go-Module über
Wir haben Go-Malware identifiziert, die über mindestens zwei Terraform-Provider und mindestens zwei Go-Module verbreitet wird. Dies ist das erste Mal, dass wir Malware beobachten, die über Terraform-Provider verteilt wird. Die folgenden Pakete enthalten die Malware:
Terraform-Provider:
gocommunity-io/dockerd
kreuzwenker/docker
Go-Module:
gocommunity.io/orderedbtree
gogets.dev/btreex
Die Malware überschneidet sich mit der Graphalgo-NPM-Malware-Kampagne, die erstmals im Februar 2026 von ReversingLabs und in der vergangenen Woche auch von Safedep, Checkmarx und JFrog gemeldet wurde. Bei der Malware handelt es sich um eine Go-Portierung der Graphalgo-Malware, die Blockchain- und Slack-Infrastruktur sowie einen öffentlichen Schlüssel mit kürzlich über NPM verbreiteten JavaScript-Samples teilt. Der Bedrohungsakteur hat zudem mindestens zwei gefälschte Go-Ökosysteme erstellt, um die Vermarktung seiner Pakete zu unterstützen, was auf ein anhaltendes Interesse am Go-Ökosystem hindeutet.
Schädliche Terraform-Provider
Anfang September veröffentlichte ein Bedrohungsakteur die Terraform-Provider gocommunity-io/dockerd und kreuzwenker/docker. Letzterer ist ein Typosquat des beliebten kreuzwerker/docker Terraform-Providers, der 56 Millionen gemeldete Downloads aufweist. Beide Provider enthalten versteckte Einstiegspunkte in der /internal/provider/resource_docker_container_funcs.go Datei, die sich nur dann aktivieren, wenn der SHA256-Hash der miteinander verketteten containerName und networkID Terraform-Variablen lautet: b9966e3762e9a0d5d263b8cb3cca07294f81af9714d40ddf4628cb85d74e8ad5. Dies bedeutet, dass der bösartige Provider außer unter bestimmten Laufzeitbedingungen inaktiv ist, was darauf hindeutet, dass die Malware im Rahmen eines gezielten Angriffs ausgeliefert wird.
Der SHA256-Hash wird als AES-Schlüssel verwendet, um einen Dateipfad innerhalb des Pakets zu entschlüsseln. Die Malware entpackt den Archivinhalt, entschlüsselt jede enthaltene Datei mit AES und führt den entschlüsselten Code als Go-Paket über einen losgelösten go run . Befehl aus. Die ZIP-Zieldatei in beiden Providern ist examples/resources/docker_container/import-resource.sqlite3 mit dem SHA256-Hash 5f892a5424e88a21a3eb3d7f82ebf04d8ac31cdb19ada25153be4165df977d0f.
RAT der zweiten Stufe
Der RAT der zweiten Stufe ist ein Go-Agent mit zwei Command-and-Control-Kanälen, der Blockchain-Dead-Drops und ein Slack-Bot-Token verwendet. Die Malware sammelt zunächst Systeminformationen wie Hardwareattribute, Betriebssystem, Hostnamen und ob node auf dem infizierten System verfügbar ist. Die Malware sendet diese Informationen an einen Slack-Kanal namens frontend-devs im Slack-Workspace hxxps[:]//portfolio-devs.slack[.]com/ (Portfolio Devs). Beachten Sie, dass die Malware mit api.slack.com kommuniziert und die Workspace-Subdomain nicht direkt von der Malware kontaktiert wird.
Nach dem Check-in-Anruf generiert die Malware ein ephemeres Public-Private-Key-Paar. Die Malware generiert gemeinsame Schlüssel, indem sie ihren ephemeren Schlüssel mit zwei öffentlichen Schlüsseln des Bedrohungsakteurs kombiniert. Der gemeinsame Schlüssel ermöglicht es der Malware, mit infizierten Clients über gemeinsame Kanäle zu kommunizieren, ohne C2-Kommunikation offenzulegen oder Nachrichten zwischen infizierten Hosts preiszugeben. Für die Slack-C2-Kommunikation verwendet die Malware den fest codierten öffentlichen Schlüssel 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702. Die Malware schreibt den öffentlichen Schlüssel jedes Clients in den Kanal frontend-devs, wonach die gesamte Kommunikation mit dem gemeinsamen Schlüssel verschlüsselt wird. Nachfolgende Kommunikationen werden an einen anderen Slack-Arbeitsbereich gesendet, hxxps[:]//portfolio-testers.slack[.]com/ (Portfolio-testers), in einen Kanal namens qa-announcements.
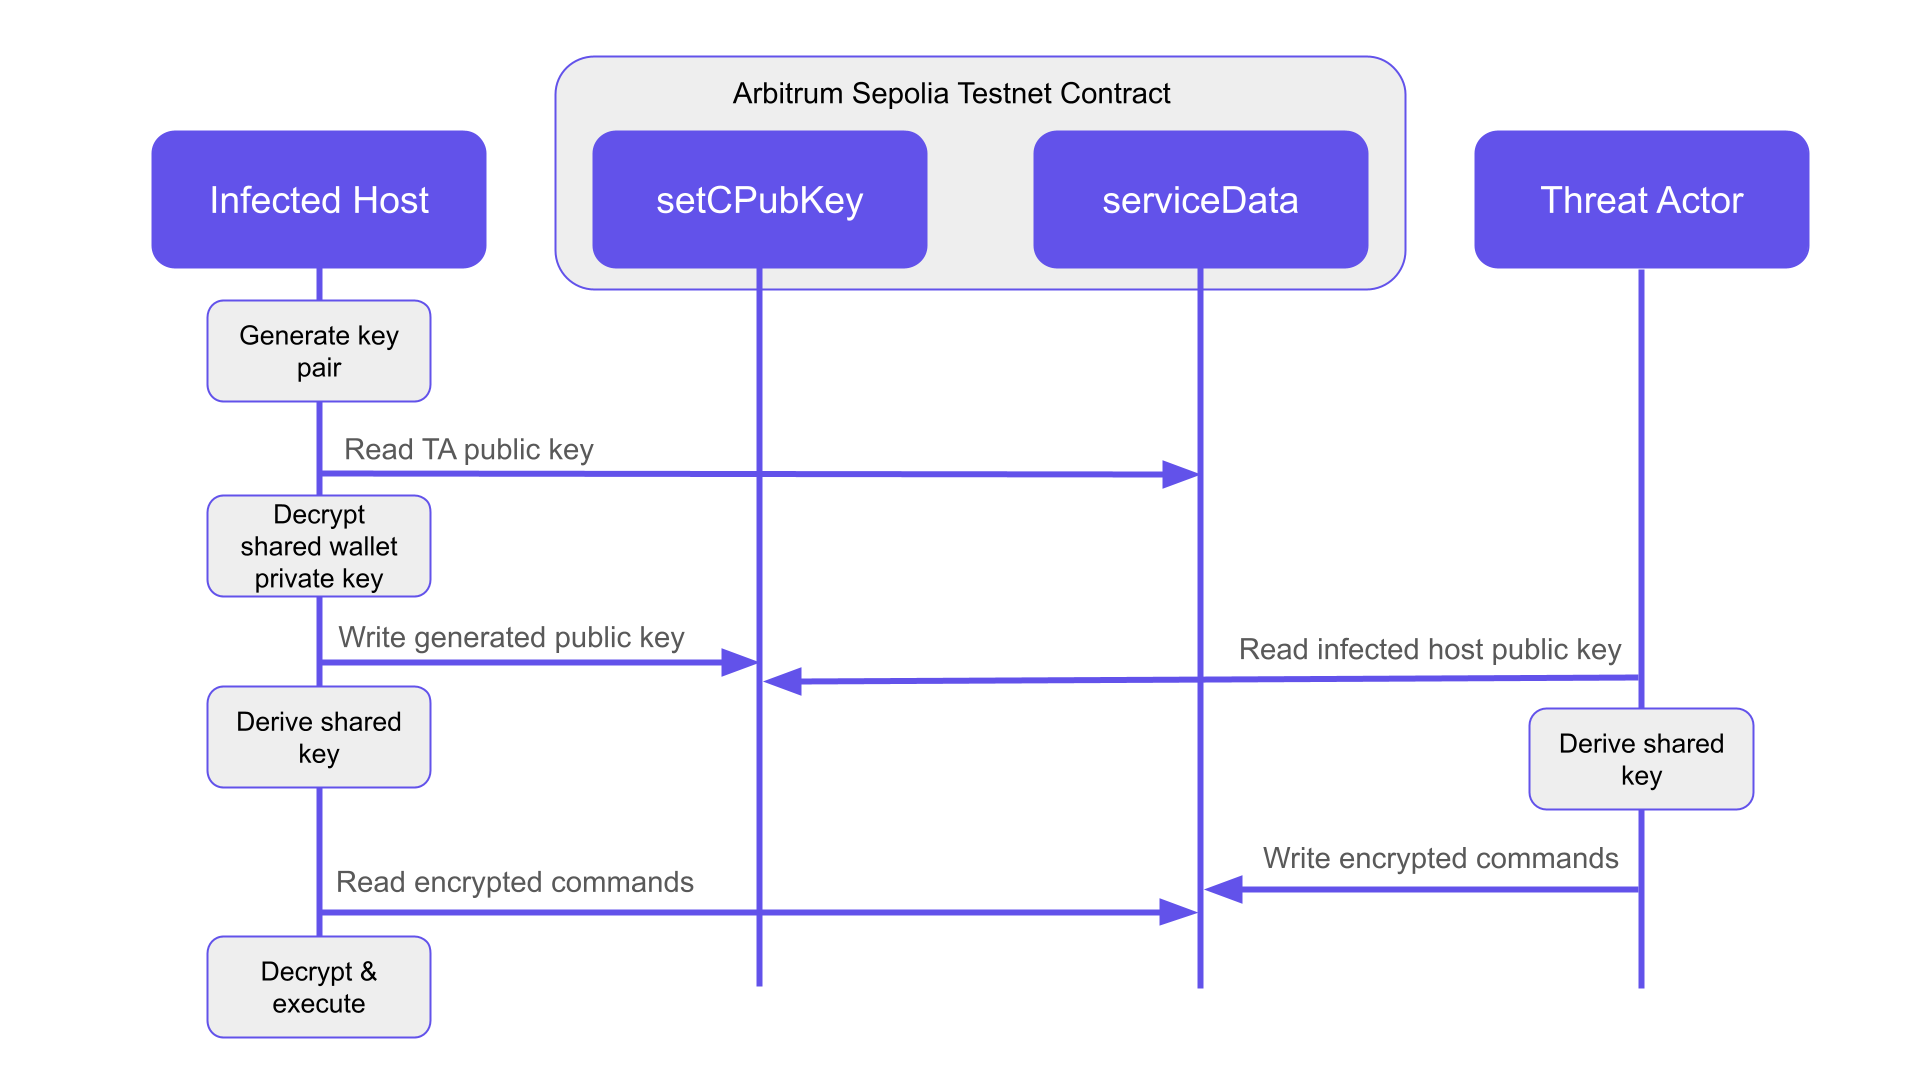
Für die blockchainbasierte C2 ruft die Malware Daten von einem Ethereum Smart Contract im Arbitrum Sepolia Testnet unter Verwendung der fest codierten Contract-Adresse ab 0xAD02b5cDE693529d3bdA0266299501ad0193036C, und führt dann Folgendes aus:
Ruft den privaten Schlüssel für eine gemeinsame Ethereum-Wallet ab.
Entschlüsselt den privaten Schlüssel mithilfe eines Schlüssels, der aus demselben Material abgeleitet wurde, das auch zur Entschlüsselung der zweiten Stufe verwendet wurde.
Ruft den öffentlichen Schlüssel des Bedrohungsakteurs aus dem Contract ab.
Erstellt einen gemeinsamen Schlüssel unter Verwendung des öffentlichen Schlüssels und des ephemeren privaten Schlüssels.
Schreibt seinen ephemeren privaten Schlüssel mit folgender Methode in den Contract: setCPubKey Methode.
Liest verschlüsselte Befehle aus serviceData1 und serviceData2.
Die gemeinsame Wallet verfügt nur über Schreibberechtigungen für den setCPubKey Key-Value-Store, wodurch die Möglichkeiten für manipulierte Clients eingeschränkt werden, den C2-Kanal mit Dummy-Nachrichten zu stören.
Die Malware fragt Blockchain-Anweisungen alle 3 Sekunden und Slack-Anweisungen alle 10 Sekunden ab. Entschlüsselte C2-Nachrichten enthalten einen Header, der die Malware anweist, den Textkörper als zusätzlichen Go- oder JavaScript-Code auszuführen (über node) oder sich selbst zu löschen.
Der C2-Mechanismus ist ein weiterer Hinweis darauf, dass diese Malware Teil einer gezielten Operation ist. Die Fähigkeit des Bedrohungsakteurs, Befehle auszugeben, ist durch einen Flaschenhals eingeschränkt, da alle Clients alle Nachrichten konsumieren und keine Operation ausführen, wenn die Entschlüsselung von Nachrichten, die für andere Clients bestimmt sind, fehlschlägt. Dies ist eine besonders ausgefeilte Implementierung eines Blockchain-Dead-Drops, die eine bidirektionale Kommunikation bei minimalem Risiko von Informationslecks oder Störungen integriert. Angesichts der wachsenden Beliebtheit von Blockchain-Dead-Drops in Malware sollten Unternehmen, die keine geschäftlichen Anforderungen für die Interaktion mit Blockchains haben, Warnmeldungen für Netzwerkkommunikationen mit HTTP-basierten Blockchain-Diensten in Betracht ziehen.
Go-Module-Varianten
Wir haben zudem festgestellt, dass dieselbe Go-Malware über zwei Go-Module verteilt wird. Das Modul gocommunity.io/orderedbtree, das am 11. August erstmals veröffentlicht wurde, enthielt die Malware im Klartext, anstatt sie in verschlüsselter und komprimierter Form zu verbergen. Das letztere Paket, gogets.dev/btreex, verbarg die Malware in einem ZIP-Archiv, das sich als SQL-Datei mit dem SHA256-Hash ab01686d87565250fc4989faddb877d793667b07ec217a61cbd798f5695d62f5. Das letztgenannte Paket erforderte eine speziell erstellte Eingabe zur Aktivierung, was den Terraform-Providern entspricht – die Malware wurde nur beim Verarbeiten eines Objekts mit einem bestimmten ganzzahligen Preiswert aktiv.
gogets.dev/btreex wurde erstmals am 8. September veröffentlicht. Der Bedrohungsakteur verwendete gefälschte Commits im Repository gogets-dev/btreex, um Commits auf November 2025 zurückzudatieren. Da Go-Module Commit-Datumswerte als maßgeblich betrachten, zeigen der Go-Modul-Proxy und pkg.go.dev das gefälschte Veröffentlichungsdatum an.
Kampagnen-Timeline
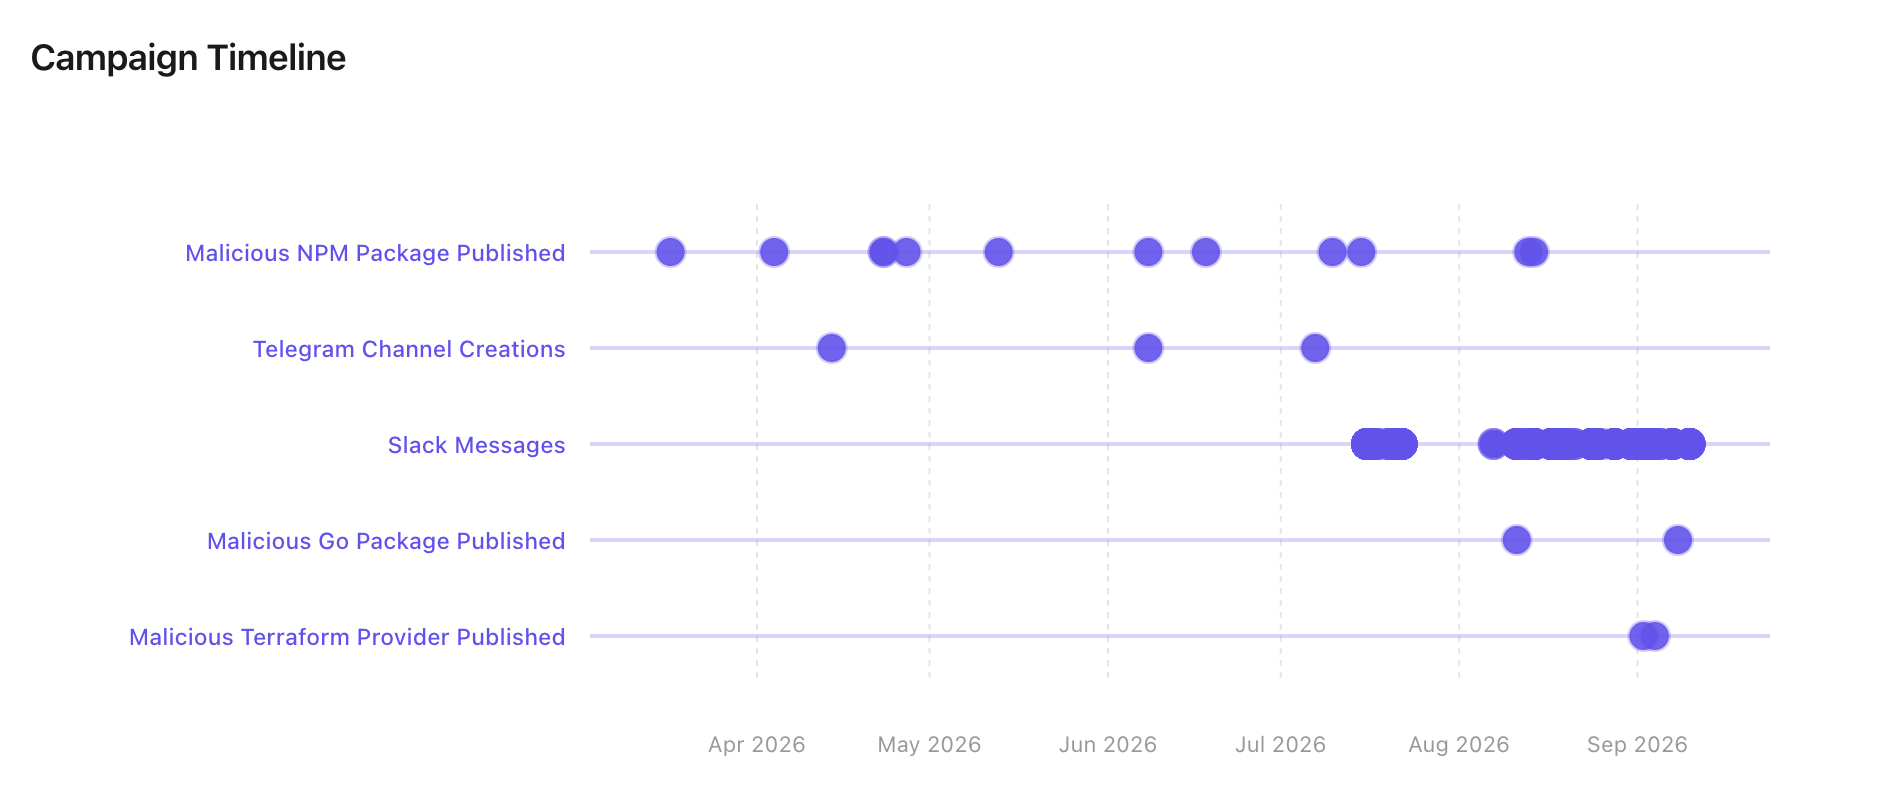
Der öffentliche Schlüssel 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702 , der in dieser Malware verwendet wird, wurde auch in NPM-Nutzdaten seit mindestens April 2026 eingesetzt und tauchte erstmals im bösartigen NPM-Paket modern-eventsauf. Gängige Smart-Contract-Adressen, Telegram-Adressen und Slack-Workspaces verweisen zurück auf den Blogbeitrag von ReversingLabs aus April über die Graphalgo-Kampagne.
Zum Zeitpunkt unserer Analyse enthielt der qa-announcements Slack-Kanal 1240 verschlüsselte Nachrichten seit der ersten verfügbaren Nachricht am 16. Juli, und der Vertrag enthielt 1402 Transaktionen, die bis zum 6. August zurückreichen.
Klartext-Check-in-Nachrichten im Slack-Kanal des Bedrohungsakteurs enthalten 18 eindeutige Hostnamen über 725 Nachrichten hinweg. Drei aufgezeichnete Opfer nutzen Windows-Geräte, fünf Linux und 10 macOS. Wir verfügen nicht über ausreichend Informationen, um Opfer basierend auf den Klartext-Check-in-Daten zu benachrichtigen, aber das Ausmaß der Operationen des Bedrohungsakteurs scheint gering und zielgerichtet zu sein. Basierend auf den frühesten Nachrichten im Chat testete der Bedrohungsakteur diese Malware-Variante ab dem 16. Juli 2026 auf einem Windows-Gerät mit dem Hostnamen Frank und dem Benutzernamen Frank1.
GitHub-Pivots und gefälschte Go-Ökosysteme
Die folgenden GitHub-Konten und -Organisationen wurden zur Unterstützung dieser Aktivitäten genutzt. Wir weisen darauf hin, dass der Bedrohungsakteur seine Malware auf GitHub regelmäßig bereinigt, wahrscheinlich um die Lebensdauer der GitHub-Konten zu verlängern.
Zugehöriges Paket
GitHub-Konto/-Org
Kommentar
gocommunity-io/dockerd
gocommunity-io
Von TA kontrollierte Organisation
gocommunity-io/dockerd
go-pack-tech
Malware committet
kreuzwenker/docker
kreuzwenker
Malware committet
gocommunity.io/orderedbtree
victormmpp
Veröffentlichtes Dropper-Repository mit gefälschten Commits zur Ausführung von Malware
gogets.dev/btreex
gogets-dev
Von TA kontrollierte Organisation
gogets.dev/btreex
markcary3
Malware committet
gogets.dev/btreex
steveb082
Mitglied der vom Bedrohungsakteur kontrollierten Organisation
gogets.dev/btreex
go-community-admin
Mitglied der vom Bedrohungsakteur kontrollierten Organisation
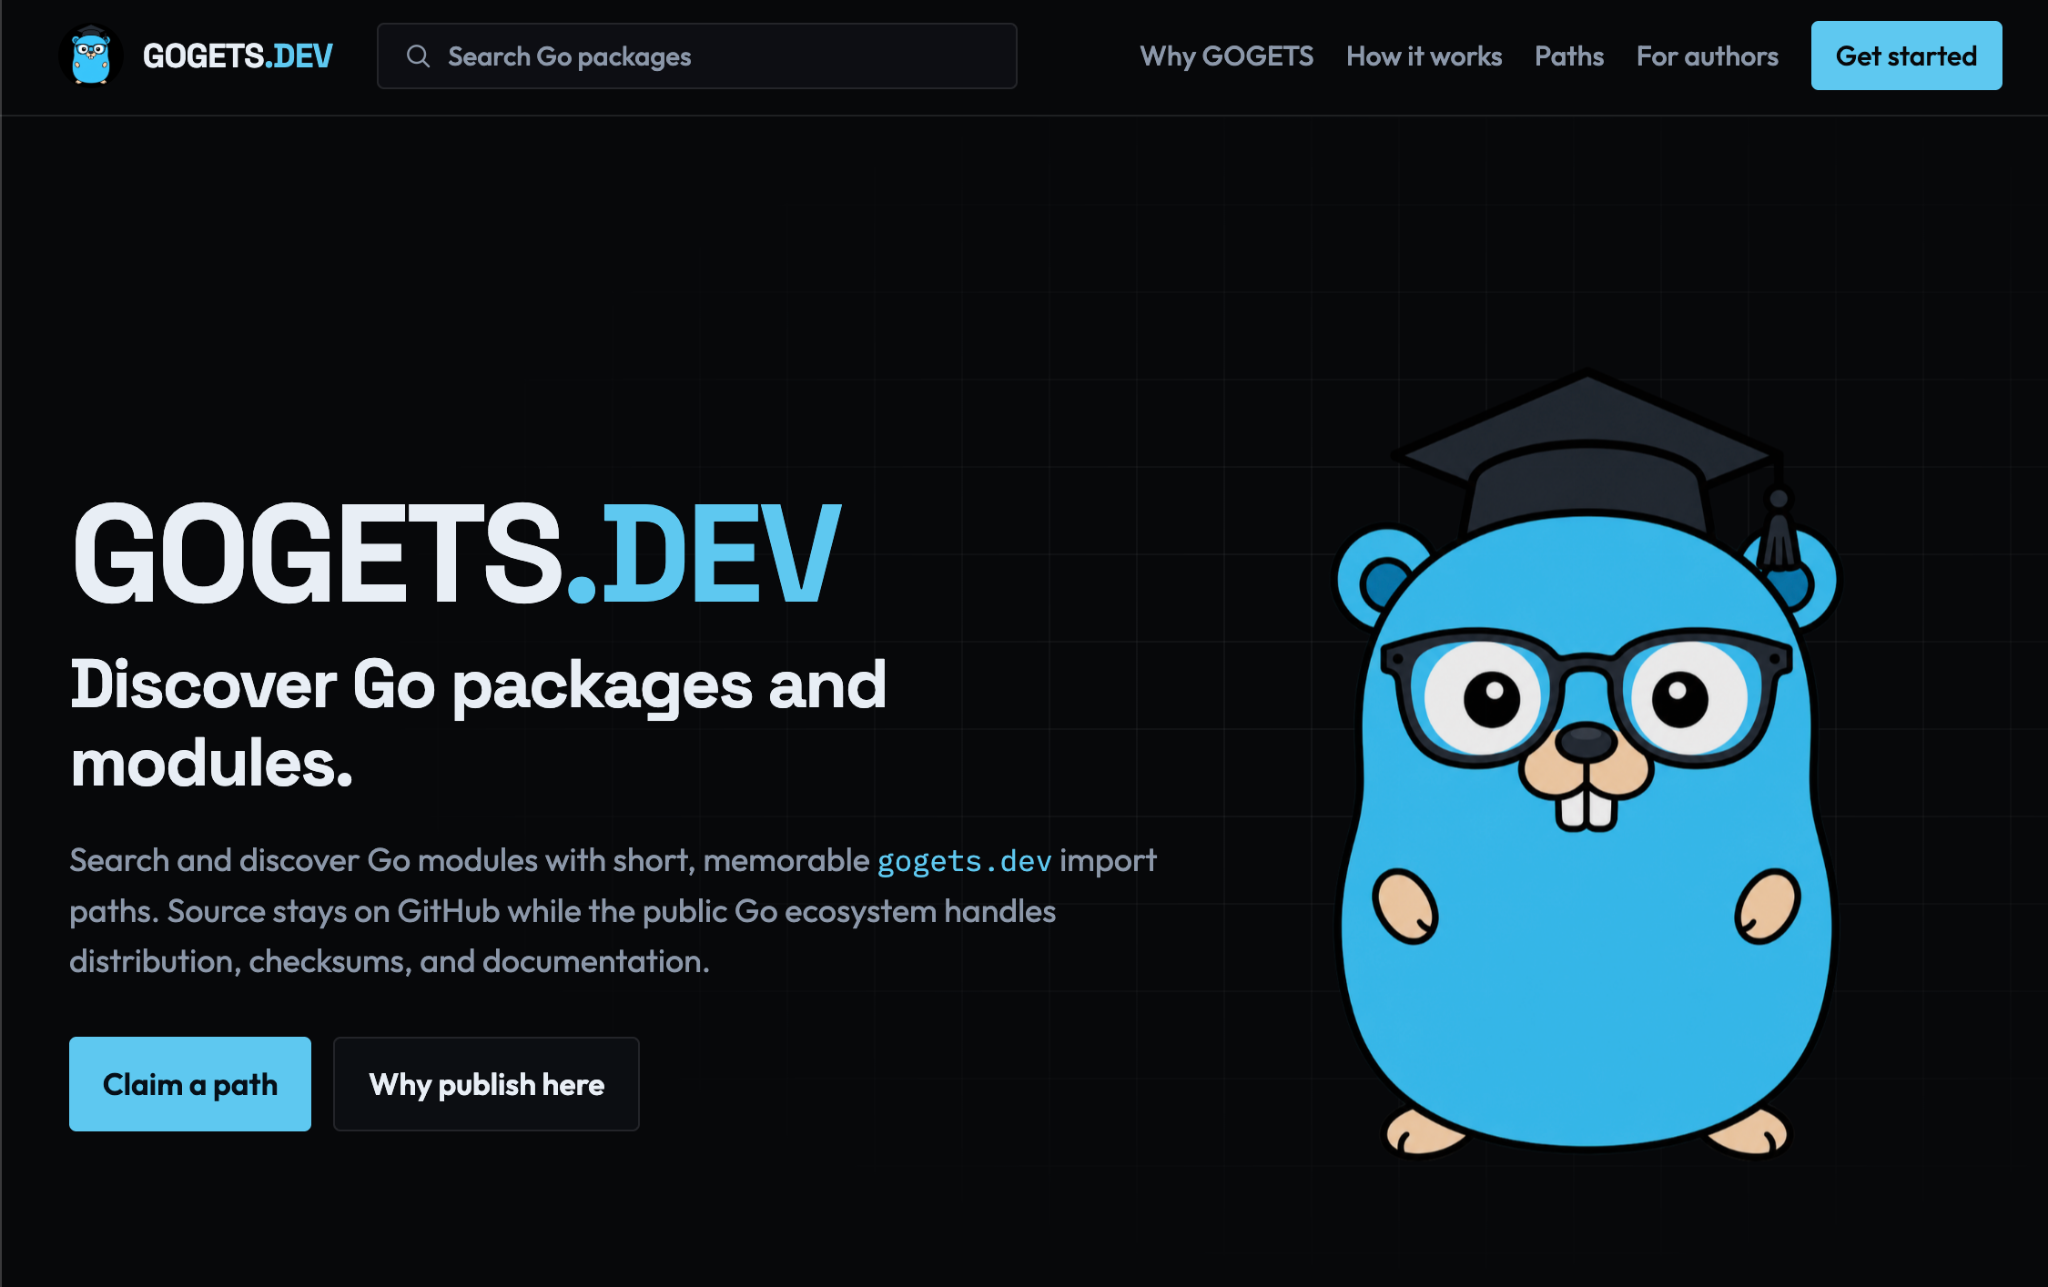
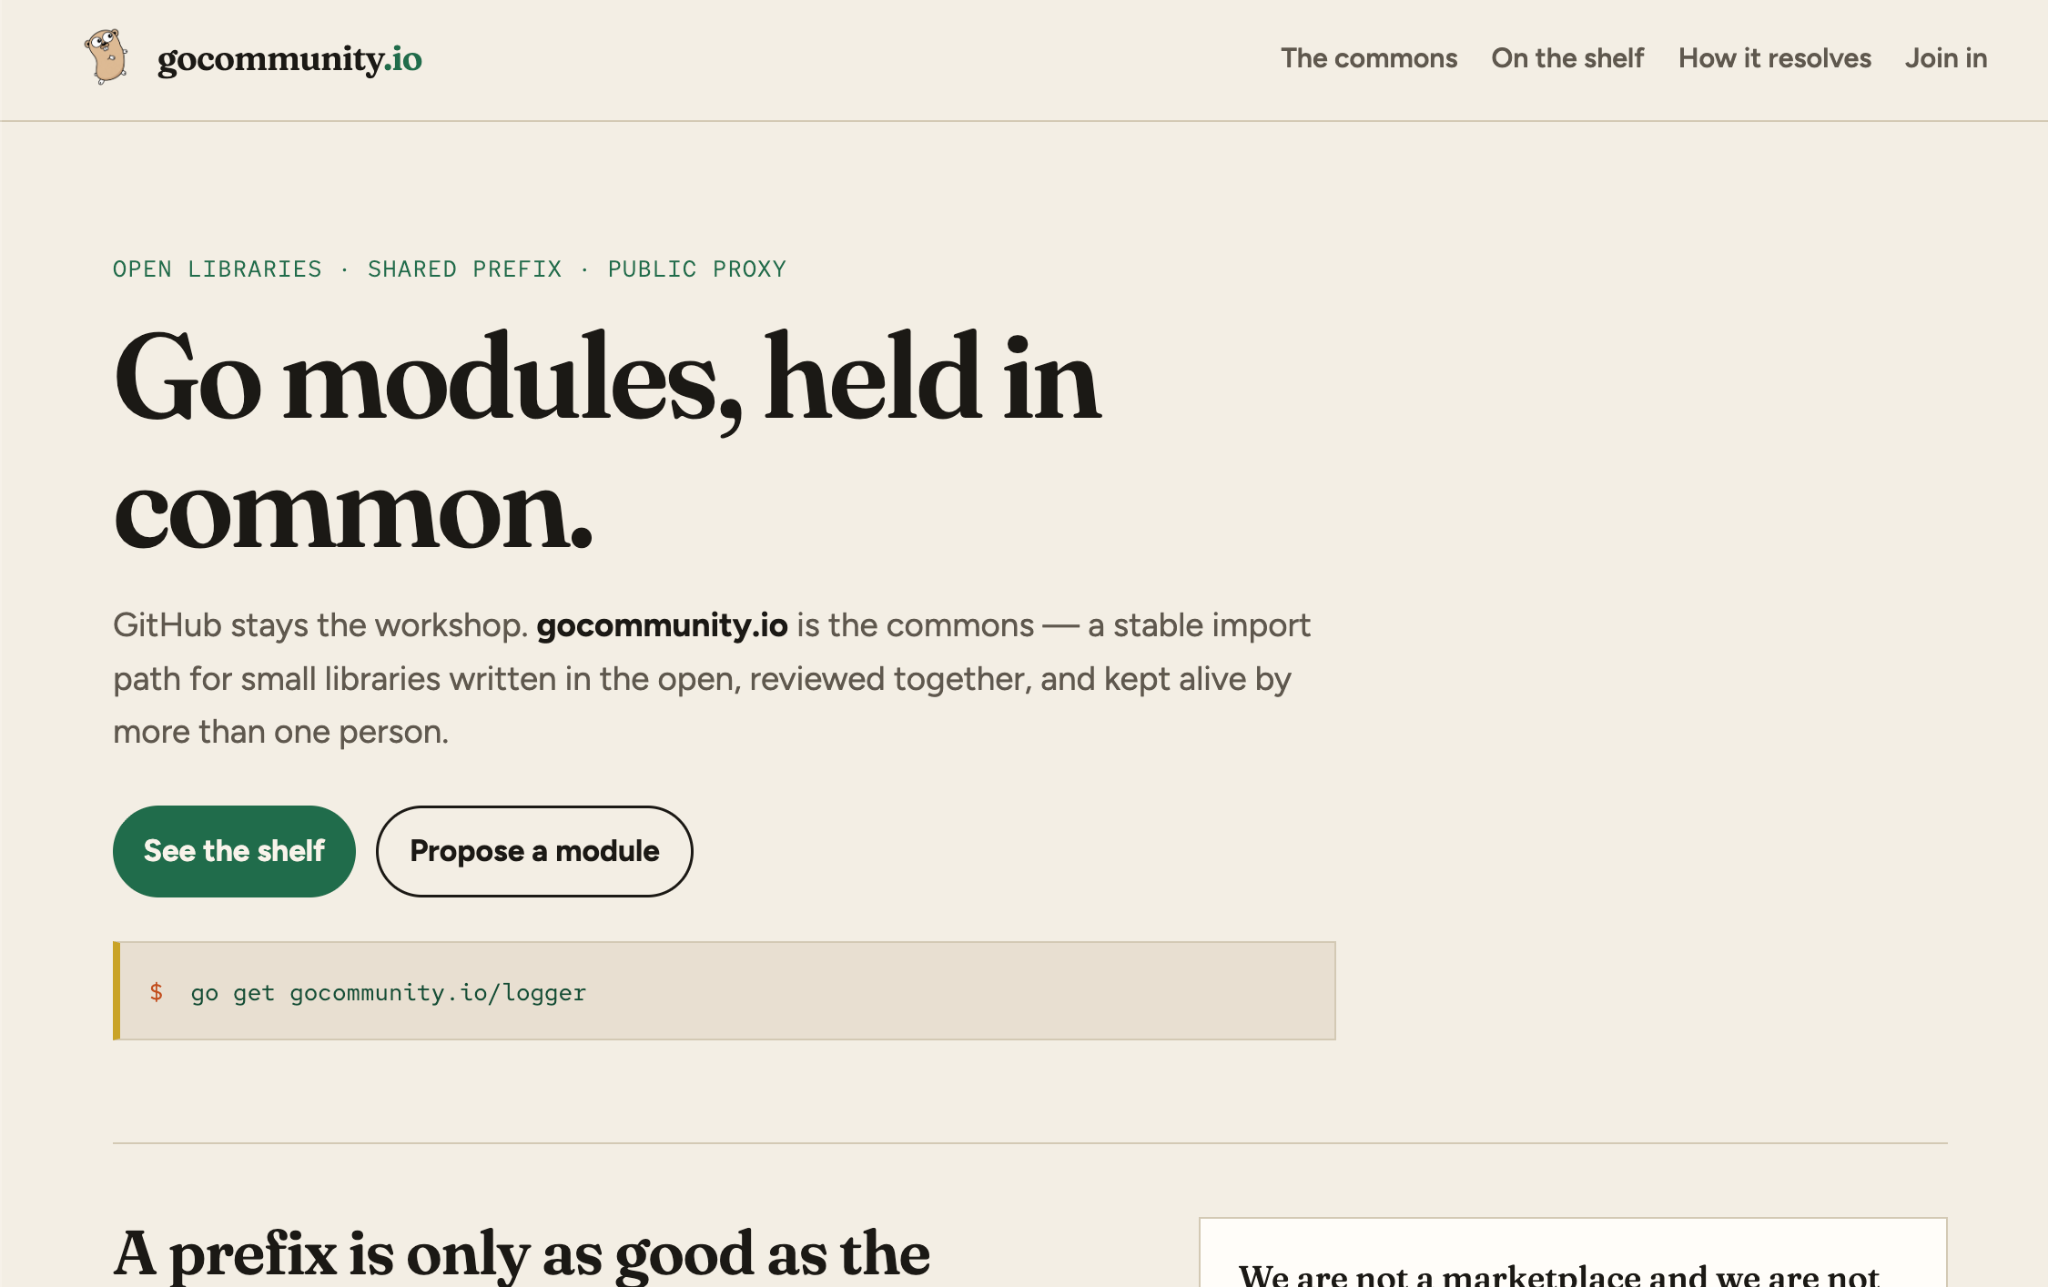
Beide der vom Bedrohungsakteur kontrollierten GitHub-Organisationen verfügen über Begleitwebsites, die vorgeben, neue Go-Paket-Ökosysteme zu sein, gogets[.]dev und gocommunity[.]io. Beide Domains wurden innerhalb eines Tages nach den vom Bedrohungsakteur kontrollierten GitHub-Organisationen registriert. Beide Domains erheben den Anspruch, ein Vanity-Namenssystem für Go-Pakete anzubieten, bieten jedoch keinen Mechanismus für externe Benutzende zum Hinzufügen von Paketen und wirken funktionsunfähig. Diese Domains werden vom Bedrohungsakteur wahrscheinlich für Social Engineering genutzt, um die wahrgenommene Vertrauenswürdigkeit der schädlichen Pakete zu erhöhen.
Die Erstellung einer dedizierten Ökosystem-Infrastruktur zur Unterstützung von Social Engineering gegen Go-Entwickelnde legt nahe, dass der Bedrohungsakteur beabsichtigt, weiterhin Malware zu veröffentlichen, die auf die Go-Lieferkette abzielt. Auch die Ausrichtung auf Terraform-Provider ist bemerkenswert – während Entwicklerarbeitsplätze durchgehend hochattraktive Ziele für Bedrohungsakteure sind, sind Terraform-Nutzende häufiger an der Bereitstellung von Infrastrukturen beteiligt. Durch Angriffe auf DevOps-Arbeitsplätze erhalten Bedrohungsakteure möglicherweise einen noch direkteren Weg zu kritischen Produktionsanmeldedaten. Obwohl uns andere aktuelle Untersuchungen zu schädlichen Terraform-Providern bekannt sind, ist dieser Vorfall der erste uns bekannte Fall einer systematischen Malware-Verteilung über Terraform.
Beide in dieser Kampagne identifizierten bösartigen Go-Module, gocommunity.io/orderedbtree und gogets.dev/btreex, werden in Aikido Intel bereits als Malware eingestuft. Sollte eines dieser Pakete irgendwo in Ihrem Abhängigkeitsbaum auftauchen, werden Sie sofort benachrichtigt.
Wir bieten noch kein Monitoring für die Terraform Registry an. Die beiden bösartigen Terraform-Provider in dieser Kampagne, gocommunity-io/dockerd und kreuzwenker/docker werden nicht im Aikido-Dashboard angezeigt. Wir weiten unsere Abdeckung jedoch in Kürze auf Terraform-Provider aus.
Wenn eines der oben genannten Pakete oder Provider auf einer Entwickelnde-Maschine oder einem CI/CD-Runner installiert wurde, betrachten Sie diese gesamte Umgebung als kompromittiert und gehen Sie davon aus, dass das System selbst weit über das einzelne Paket hinaus betroffen ist.
Isolieren Sie die Maschine vom Netzwerk. Angesichts der C2-Kanäle der Malware (Slack-API-Aufrufe und ein Ethereum-Smart-Contract) ist ein infizierter Host möglicherweise auch nach dem Entfernen des Pakets noch für den Angreifer erreichbar.
Rotieren Sie jede Credential, die Kontakt mit dieser Maschine hatte. Machen Sie nicht bei Go-Modul-Tokens Halt. Rotieren Sie GitHub/GitLab-Tokens, npm/PyPI/Go-Publishing-Tokens, Cloud-Provider-Credentials und SSH-Schlüssel. Wenn das betroffene Paket über einen Terraform-Provider ausgeführt wurde, priorisieren Sie insbesondere Cloud- und Infrastruktur-Credentials, da der Terraform-Vektor dieser Kampagne auf DevOps-Workstations mit direktem Zugriff auf die Produktion abzielt.
Prüfen Sie das Zeitfenster der Exposition auf unbefugte Aktivitäten. Überprüfen Sie kürzliche Commits, Paket-Publishes, Terraform-Applies und GitHub-Actions-Ausführungen, die von dieser Maschine oder mit deren Credentials vorgenommen wurden. Gehen Sie davon aus, dass der Angreifer möglicherweise mit gültigen, funktionierenden Credentials gehandelt hat.
Entfernen Sie das Paket und setzen Sie die Maschine neu auf (Re-Imaging). Da die Malware eine entschlüsselte zweite Stufe über einen entkoppelten go run .ausführt, garantiert das alleinige Löschen des Pakets nicht, dass alles, was es gestartet hat, verschwunden ist. Ein Neuaufsetzen ist der einzige Weg, um sicherzustellen, dass der Host sauber ist.
Wenn Sie sich nicht sicher sind, ob ein Paket in Ihrer Umgebung diesen Indikatoren entspricht, finden Sie die vollständige Liste der Hashes, Domains und den Public Key des Angreifers im obigen Abschnitt zu den Komindikatoren (Indicators of Compromise).
4.7/5
Falschpositive Ergebnisse leid? Probieren Sie Aikido, wie 100.000 andere.
PHP plant für den 19. November ein wichtiges Sicherheitsupdate, das unter anderem die Schwachstelle CVE-2026-115560 behebt
PHP veröffentlicht am 19. November wichtige Sicherheitsupdates. Hier erfahren Sie, was wir über CVE-2026-115560 wissen und wie Sie das Problem beheben können, bevor der Patch verfügbar ist.
nginx2root: Kritische Sicherheitslücken in nginx, darunter eine RCE [CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425]
nginx2root umfasst fünf kritische RCE-Sicherheitslücken in nginx, darunter CVE-2026-123007 in HTTP/2. Prüfen Sie, ob Sie betroffen sind, und aktualisieren Sie auf nginx 1.31.9 oder 1.30.7.
Java4Shell: RCE-Sicherheitslücke im Base64-Decoder von OpenJDK – betroffene Versionen und Behebung (CVE-2026-114938)
Java4Shell ist eine Sicherheitslücke im Base64-Decoder von OpenJDK, die es Angreifern ermöglichen kann, Code aus der Ferne auszuführen – teilweise sogar ohne Authentifizierung. Hier finden Sie die betroffenen Versionen, die behobenen Builds und Informationen dazu, wie Sie das Problem bereits heute beheben können.