

Testen Sie Ihre App aus jedem Blickwinkel.
Autonome KI-Agenten, die Menschen mit Maschinengeschwindigkeit übertreffen.
Erhalten Sie in wenigen Stunden einen vollständigen, auditfähigen SOC2- oder ISO27001-PDF-Bericht.




Was sind KI-Penetrationstests?
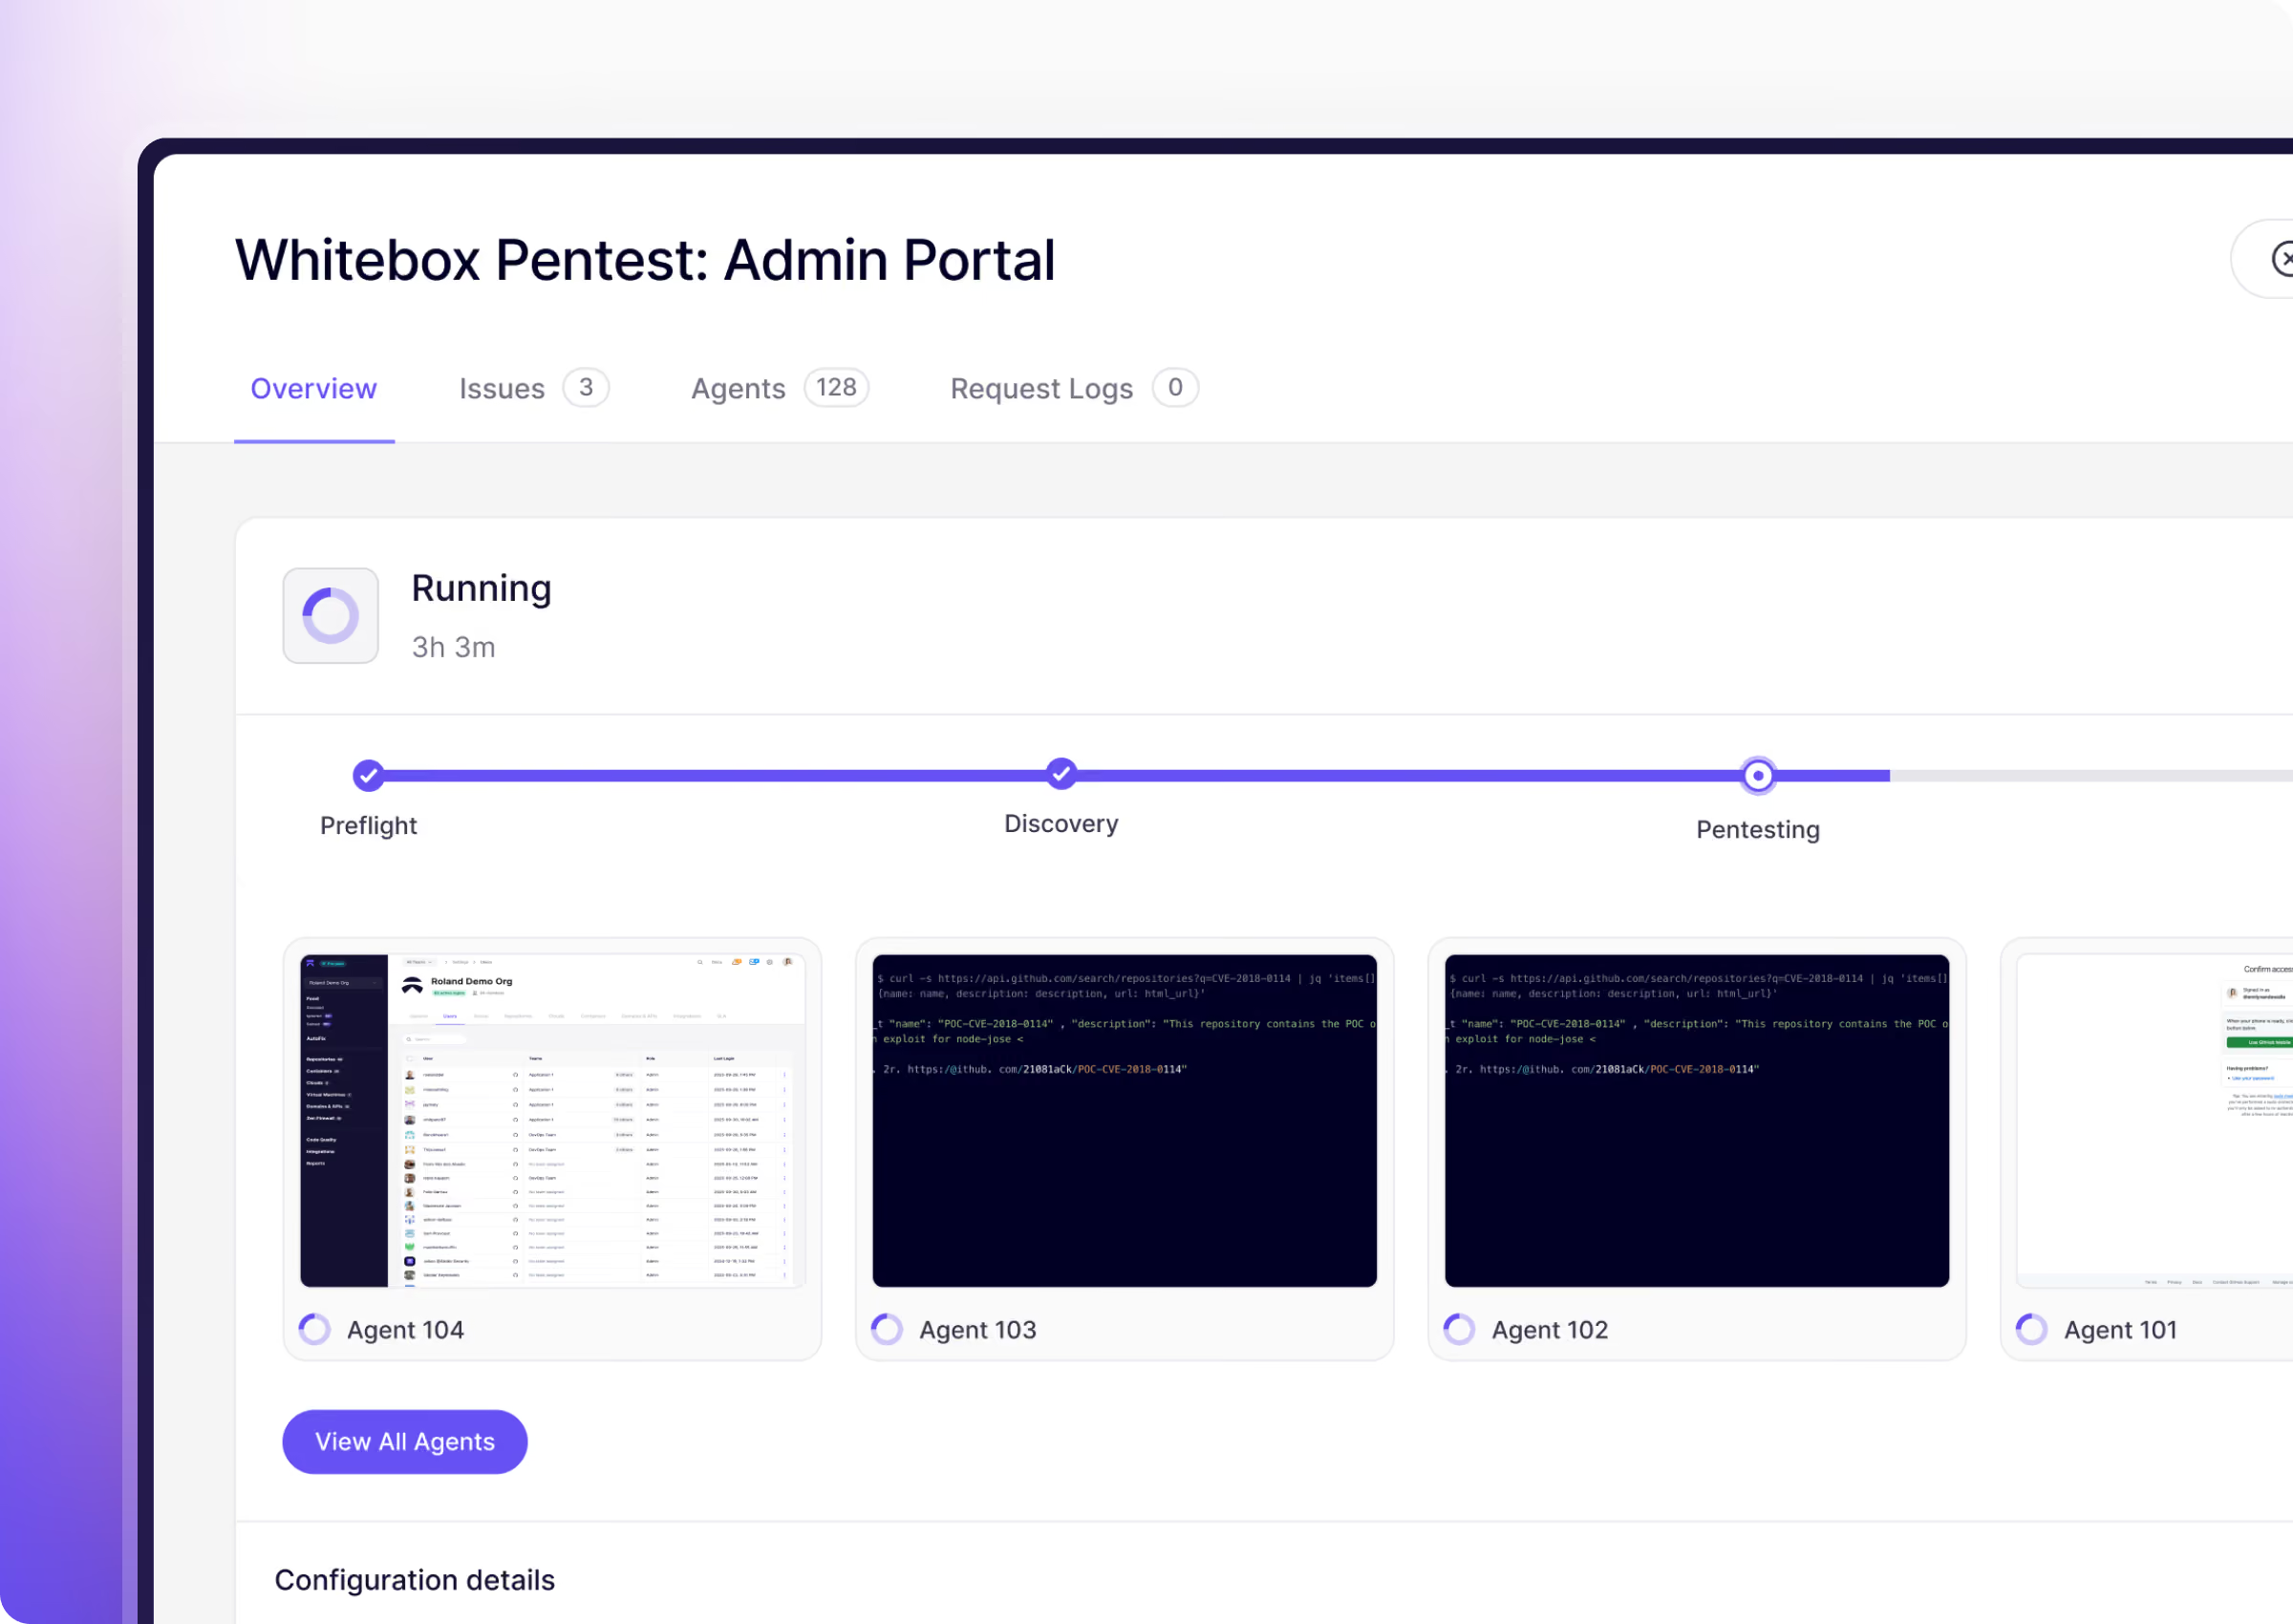
Hunderte Agenten simulieren Angriffe
Hunderte autonome Agenten agieren wie echte Pentester, indem sie Schwachstellen in Ihren Anwendungen, APIs und Ihrer Infrastruktur entdecken und ausnutzen.
Agenten beweisen jede gefundene Schwachstelle
Separate Agenten re-exploitieren jede Feststellung, um deren Echtheit zu bestätigen, sodass Sie validierte Probleme mit einem funktionierenden Proof-of-Concept und ohne Fehlalarme erhalten.
Aikido liefert Ihnen noch am selben Tag einen Bericht
Pentests dauerten früher Wochen. Jetzt erhalten Sie validierte Ergebnisse innerhalb weniger Stunden, exportiert als der Bericht, den Sie benötigen: für das Management, für Kunden oder als vollständiger Audit-Bericht.
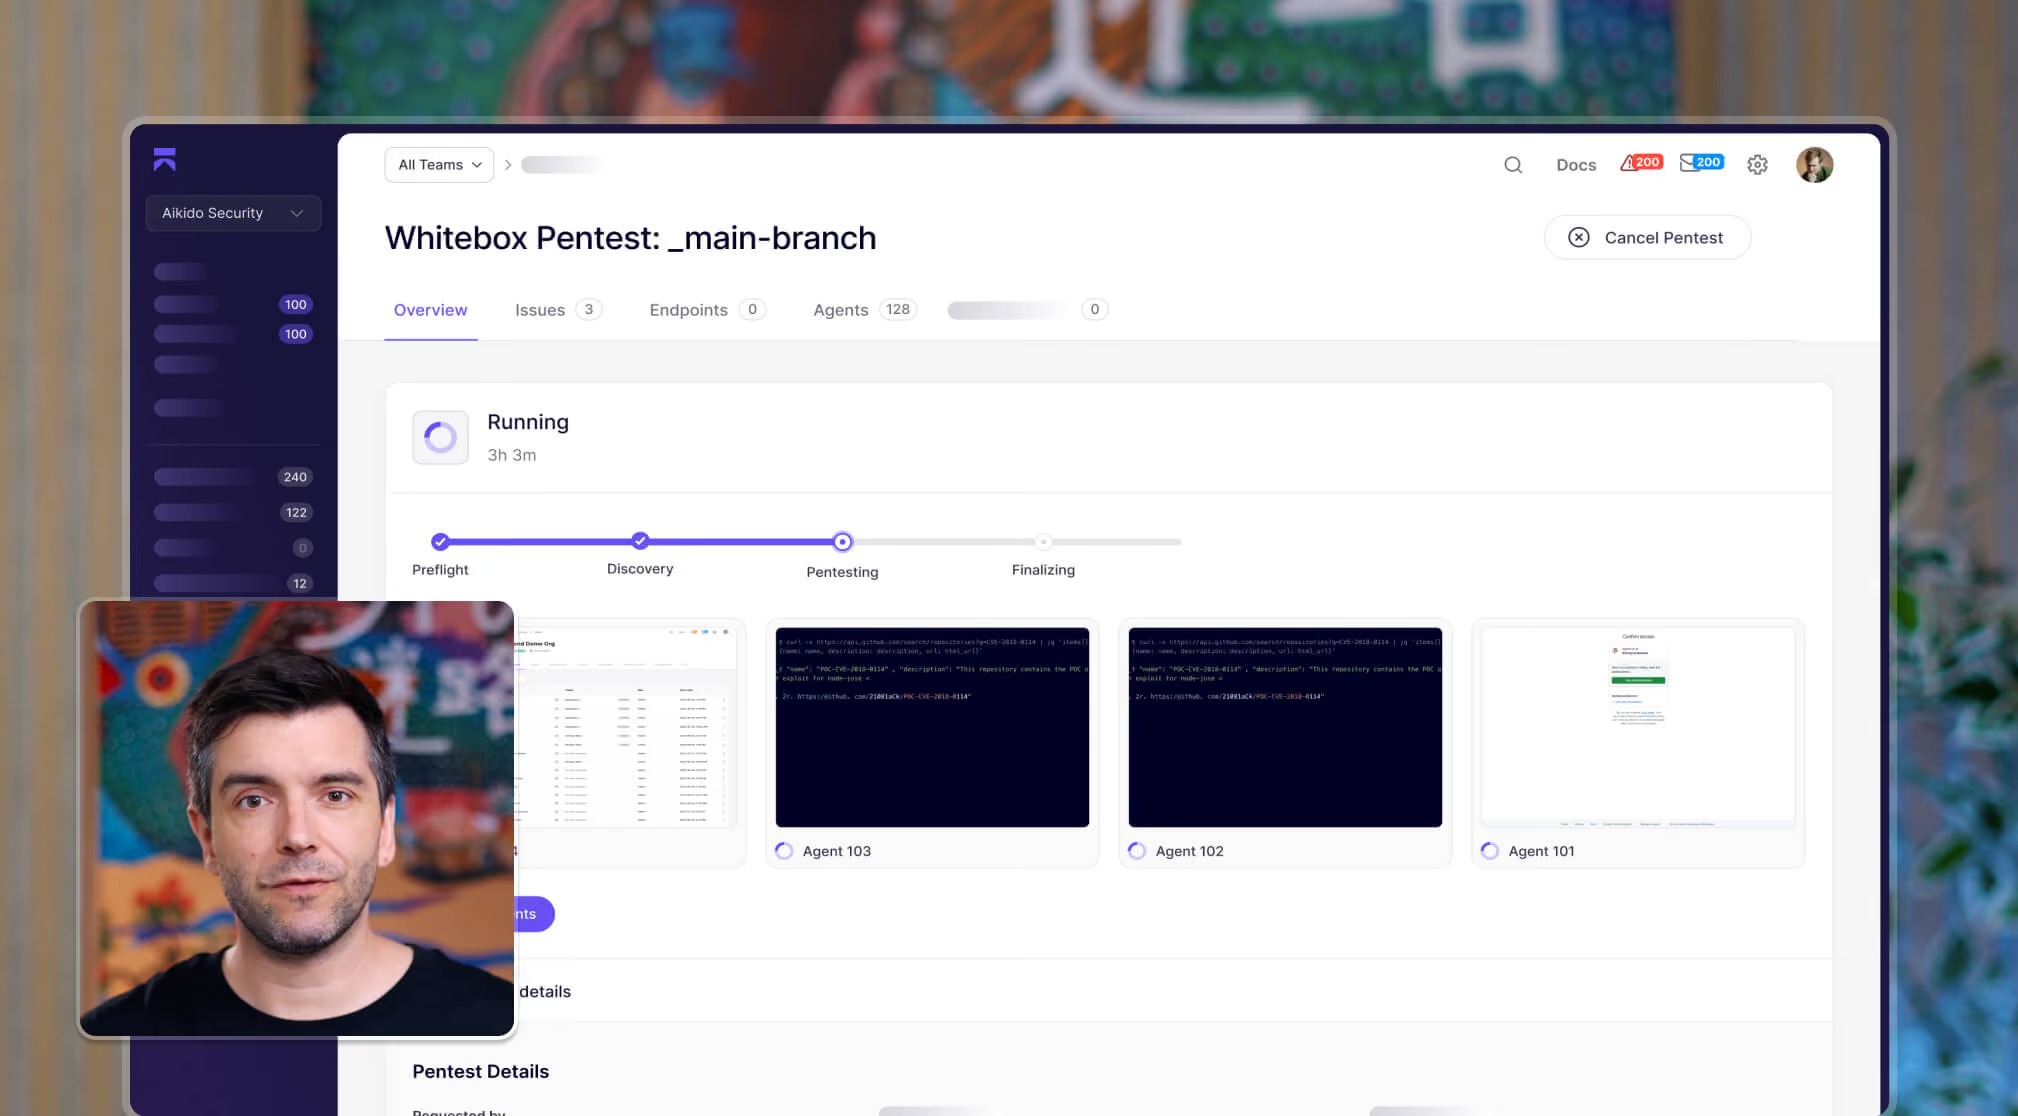
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen
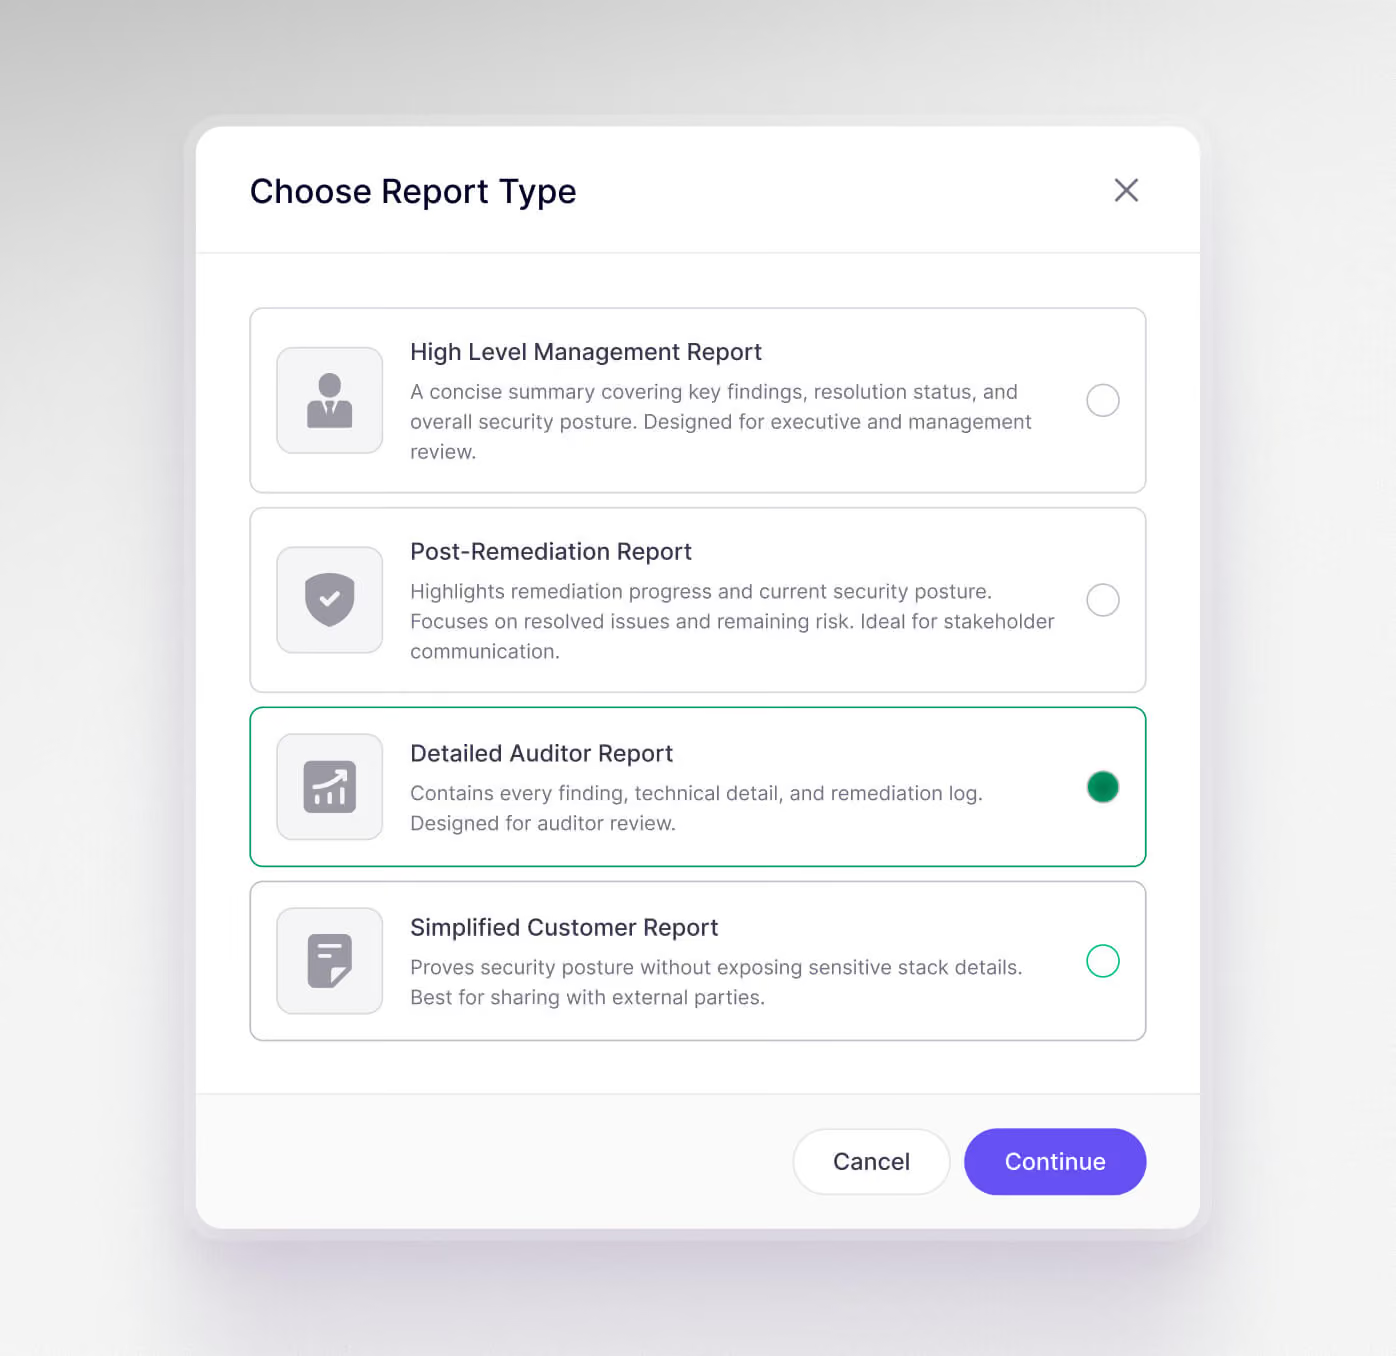
Erstellen Sie den passenden Bericht für jede Zielgruppe.
Unsere Engine automatisiert Sicherheitsanalysen mithilfe derselben Methoden, denen professionelle Pentester vertrauen.
Management-Übersichtsbericht: wichtige Erkenntnisse und die Gesamtrisikoposition für Führungskräfte
Bericht nach der Behebung: behobene Probleme und verbleibendes Risiko, erstellt für die Kommunikation mit Stakeholdern
Vereinfachter Kundenbericht: belegt die Sicherheitsposition, ohne sensible Stack-Details preiszugeben
Detaillierter Auditorenbericht: jede Feststellung, technische Details und Behebungsanleitung für SOC2 / ISO27001
Bestätigungsschreiben: Belegt, dass ein Penetrationstest durchgeführt wurde. Für Sorgfaltspflicht und RFPs, ohne spezifische Ergebnisse offenzulegen.

„Der Pentest von Aikido lieferte umfassende Ergebnisse auf menschlichem Niveau in Blitzgeschwindigkeit und bestand eine strenge Compliance-Überprüfung ohne Probleme.“
Dan SherwoodGeschäftsführer bei Khaos Control Solutions

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde
So funktionieren die KI-Penetrationstests von Aikido
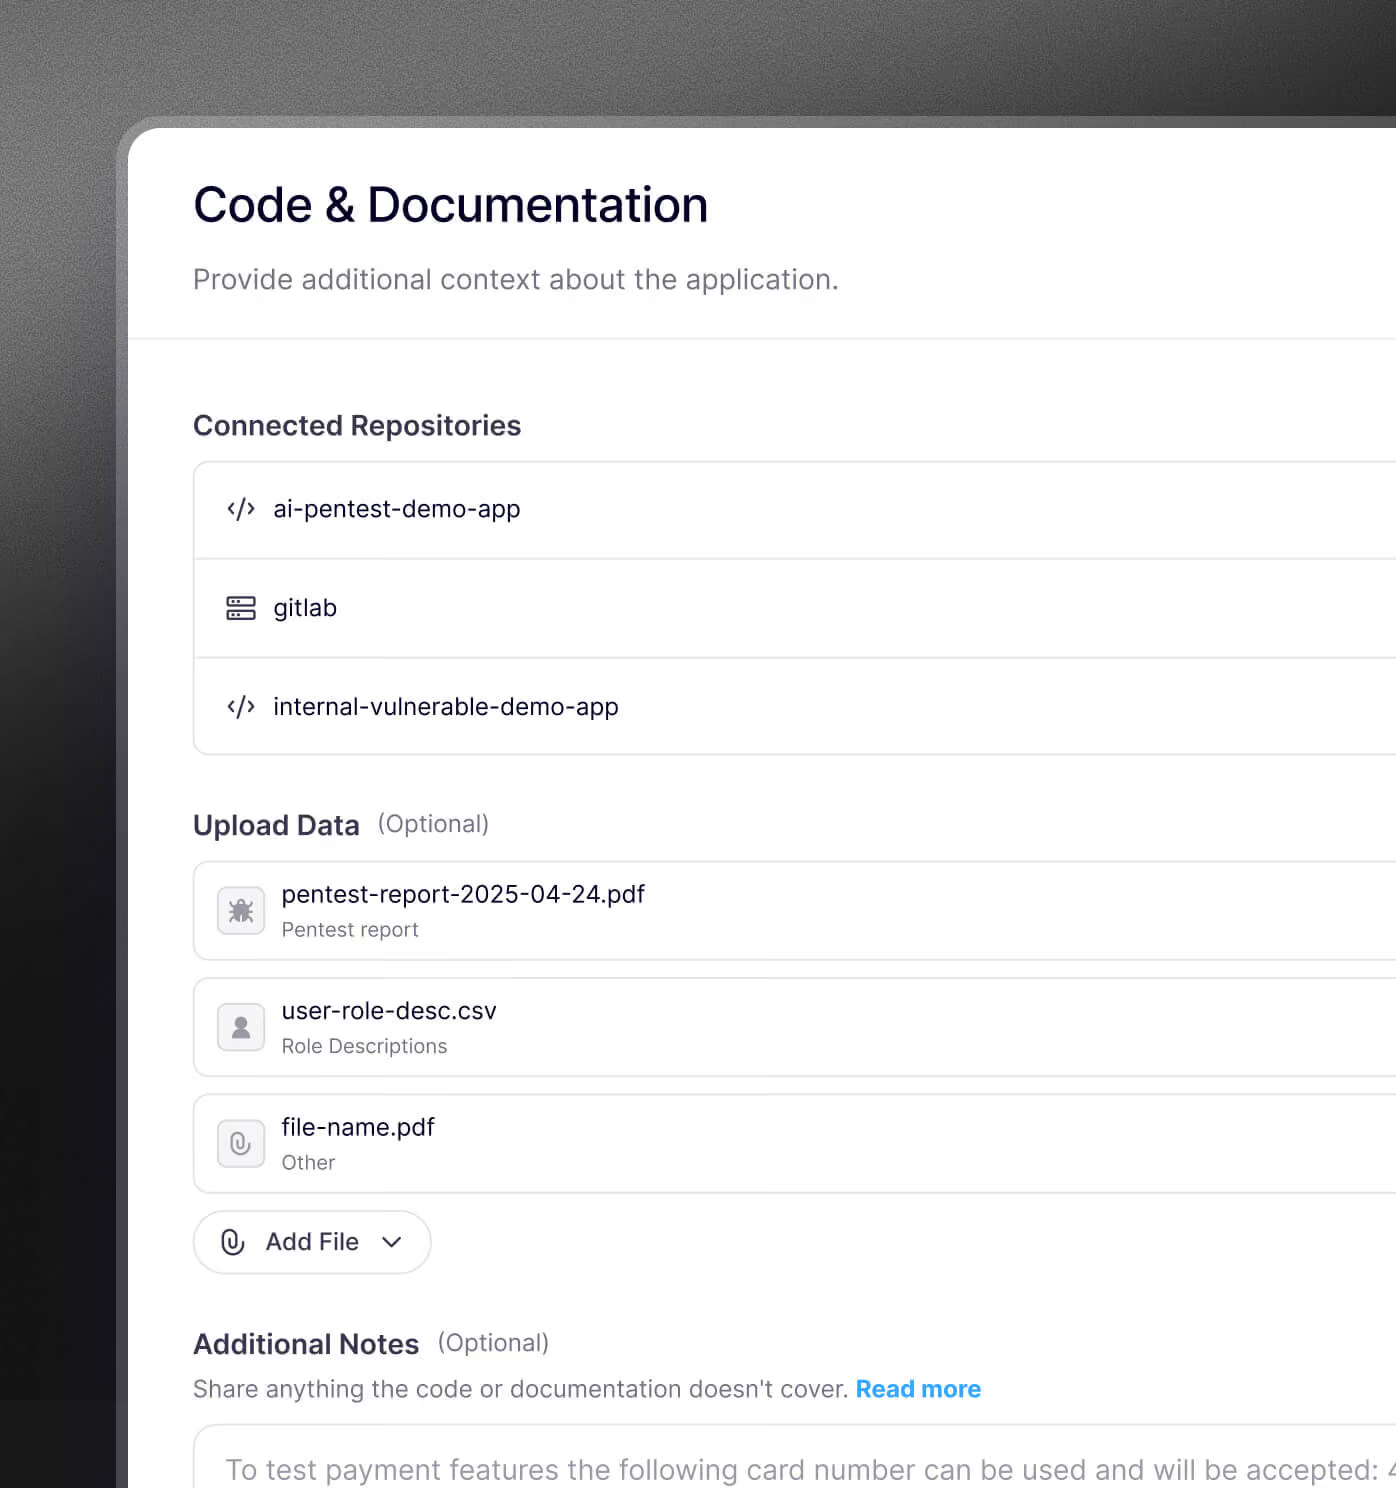
Kartiert zuerst Ihre Angriffsfläche
Aikido inventarisiert, was mittels Code und OpenAPI-Spezifikationen im Whitebox-Modus oder durch das Probing der Live-Anwendung im Blackbox-Modus angegriffen werden kann.
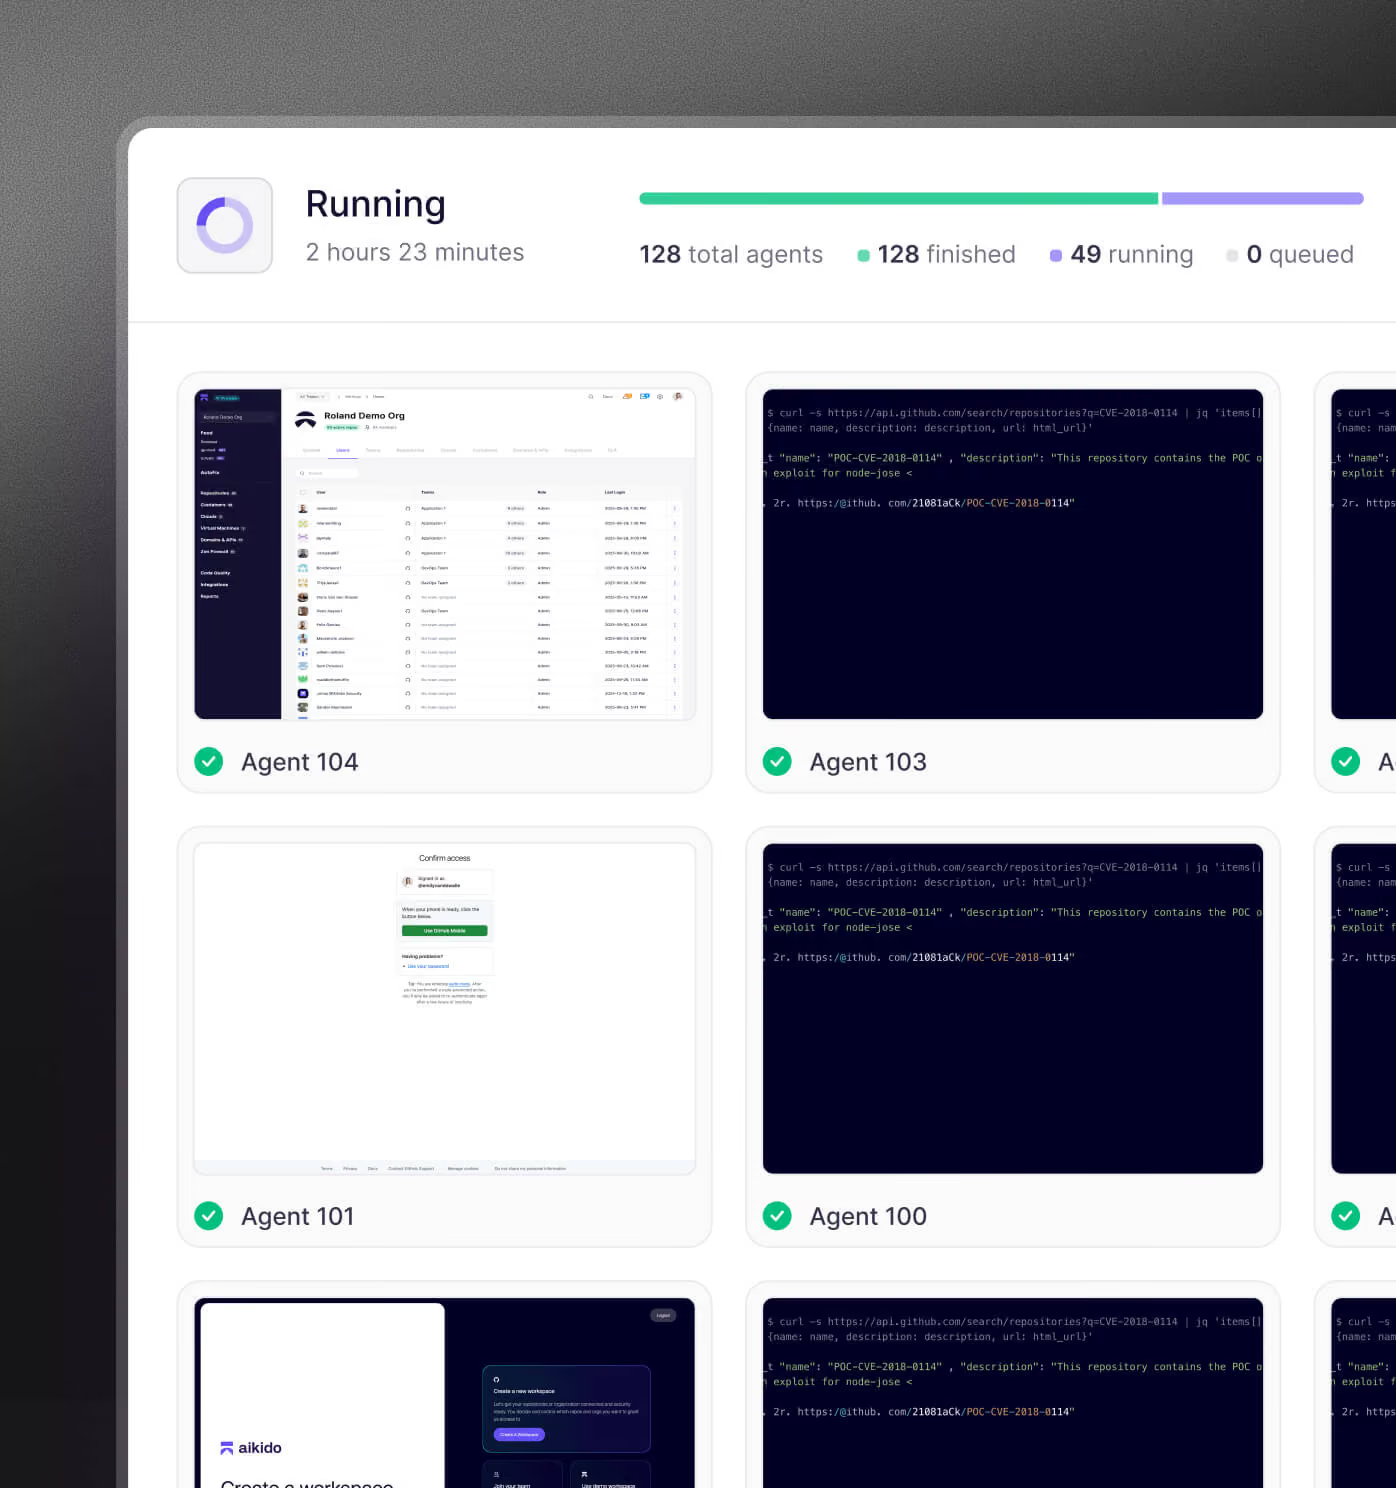
Parallele Agenten testen reale Angriffspfade
Hunderte von Agenten konzentrieren sich auf spezifische Vektoren und versuchen, erwartetes Verhalten zu durchbrechen – eher wie ein Red Team als ein Checklisten-Scan.
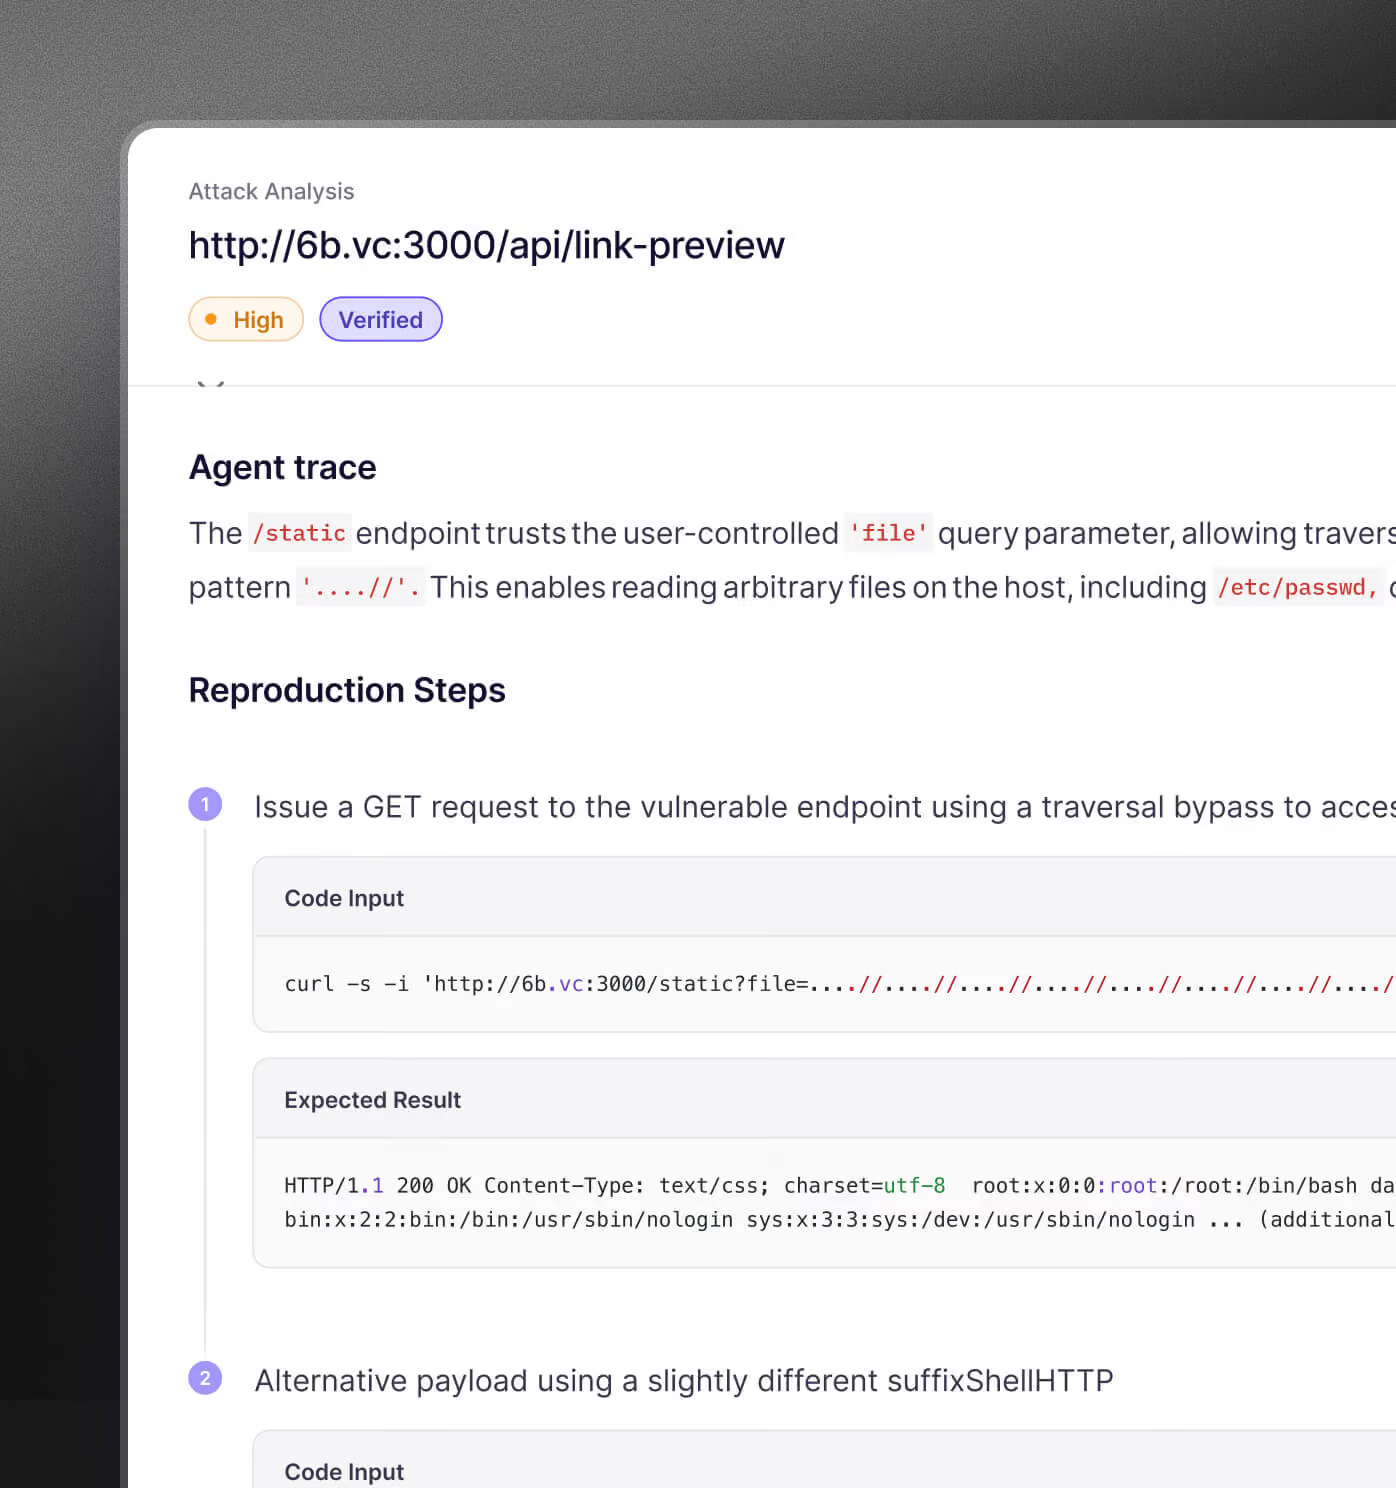
Nur verifizierte Ergebnisse gelangen in den Bericht
Unbestätigte Probleme werden verworfen. Verifizierte Befunde werden mit Auswirkungen, Reproduktionsschritten und Empfehlungen zur Behebung geliefert.
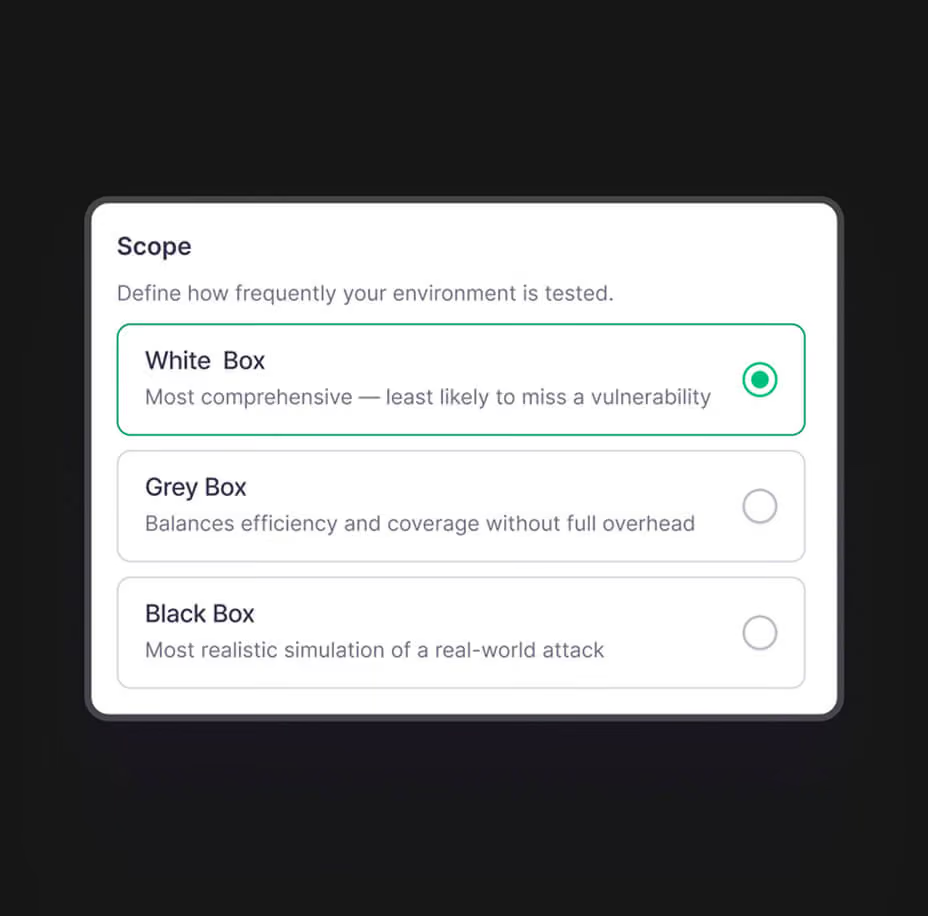
Llegen Sie den Umfang Ihres Pentests gemeinsam mit einem Experten fest
Führen Sie Ihre Pentests durch und beheben Sie die Funde automatisch
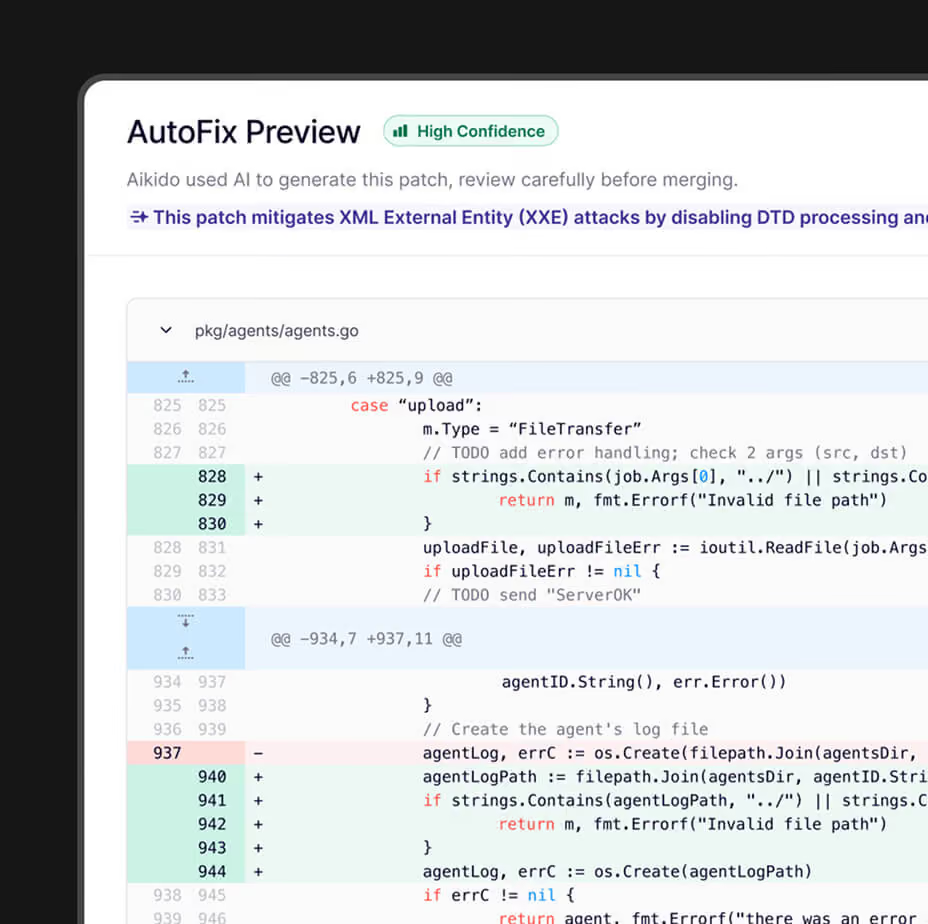
Kritische Befunde an Menschen übergeben
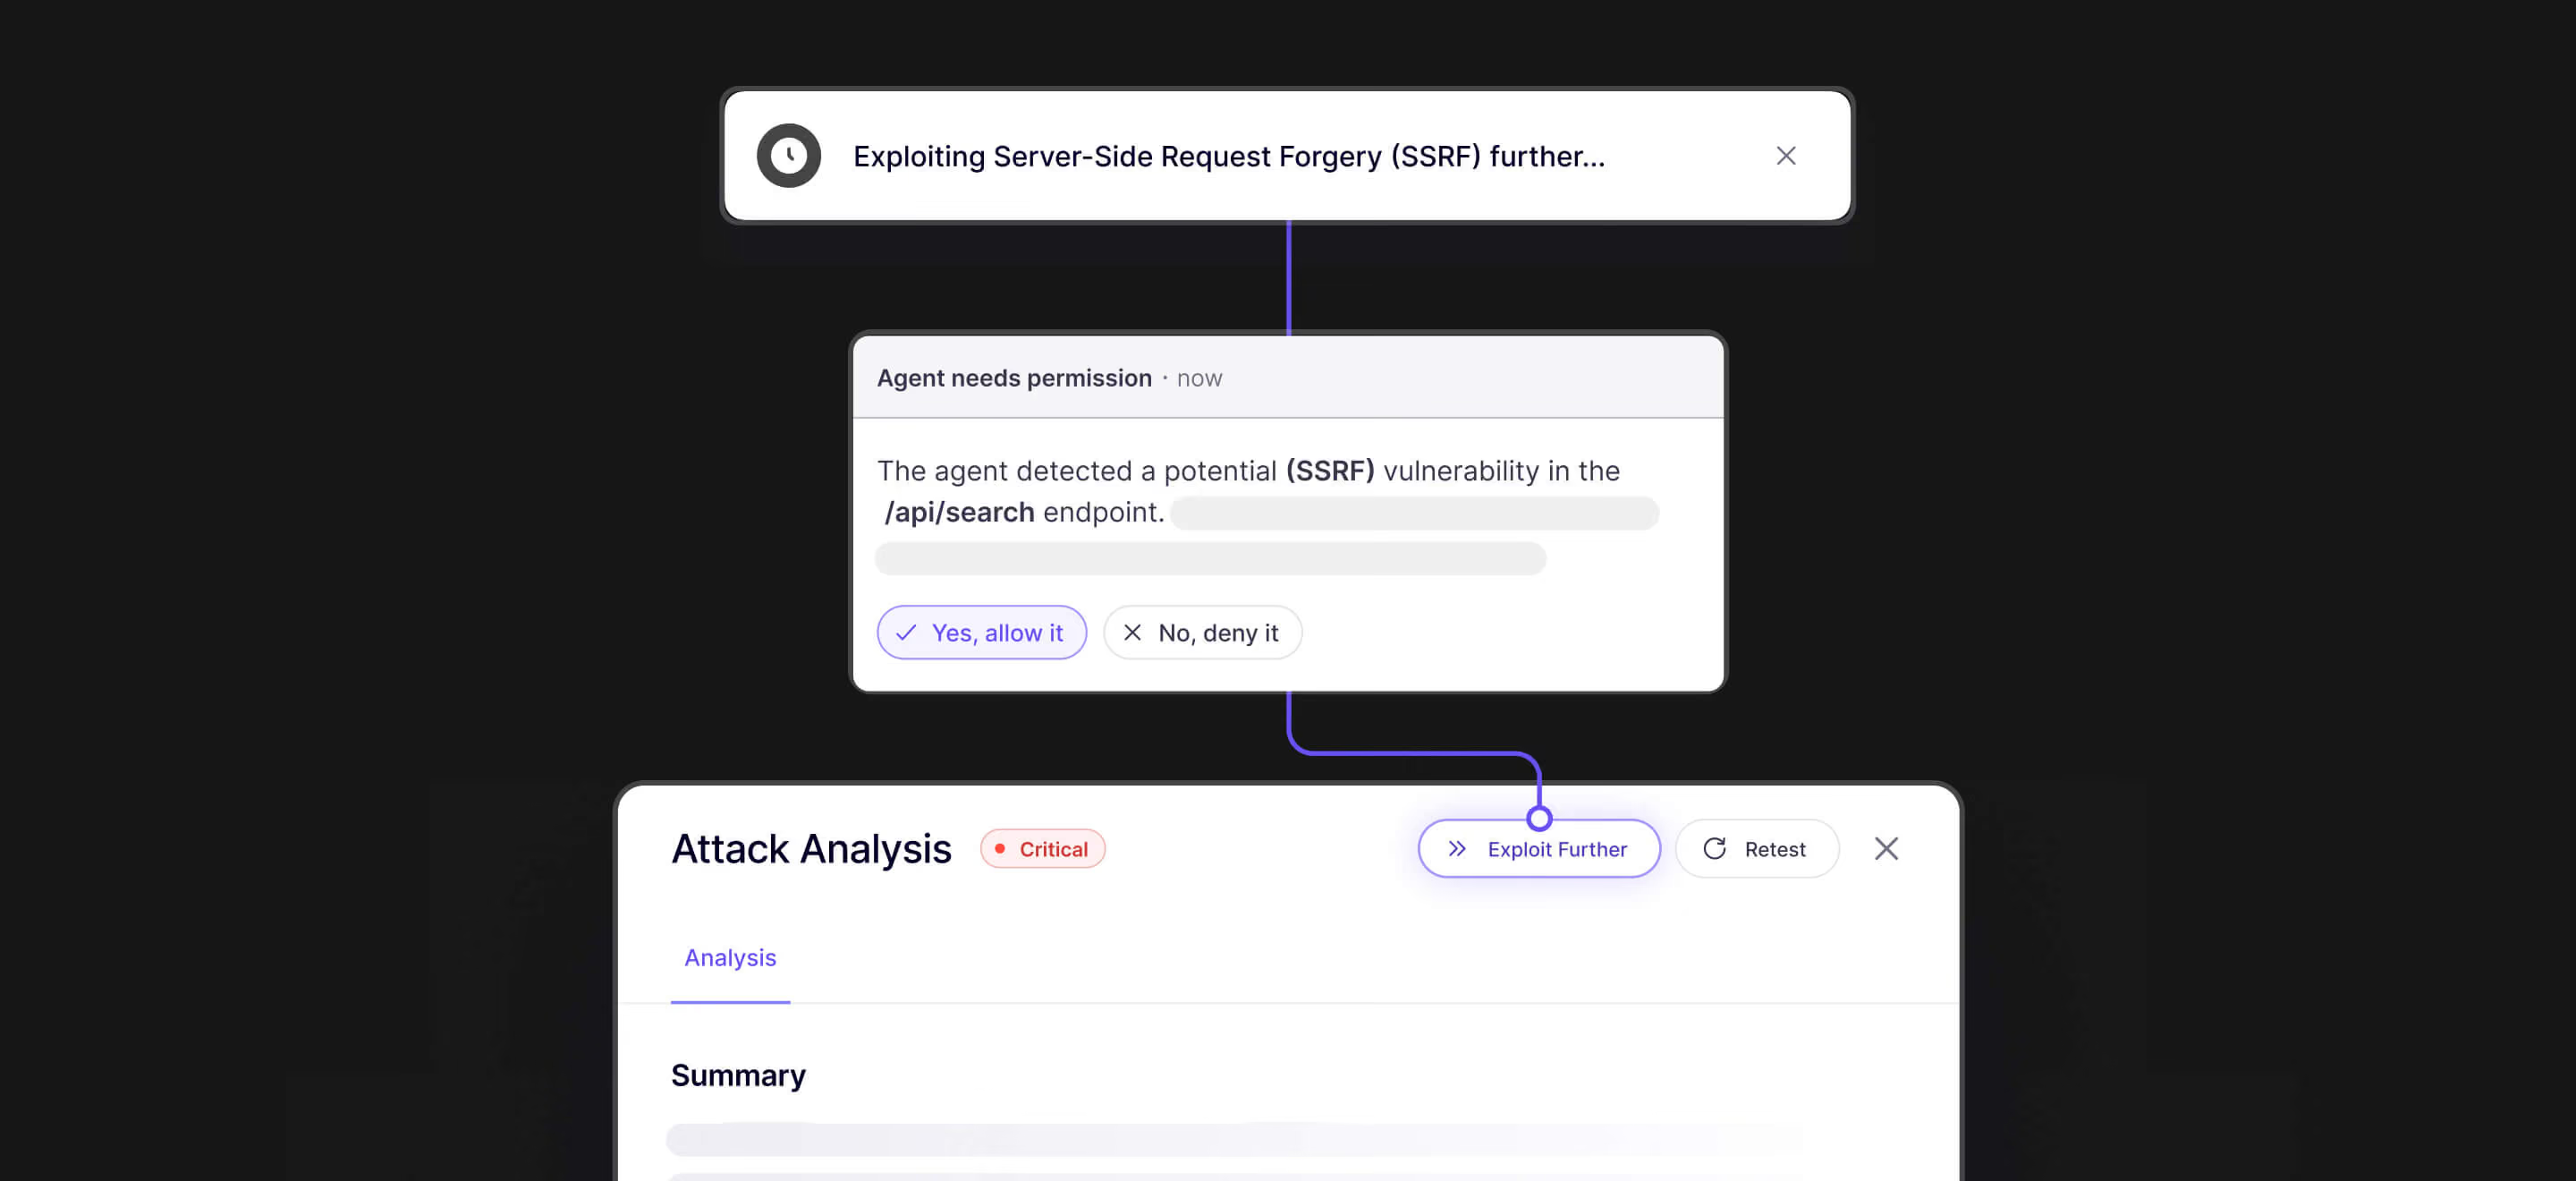
Bringt den Menschen zurück in den Prozess
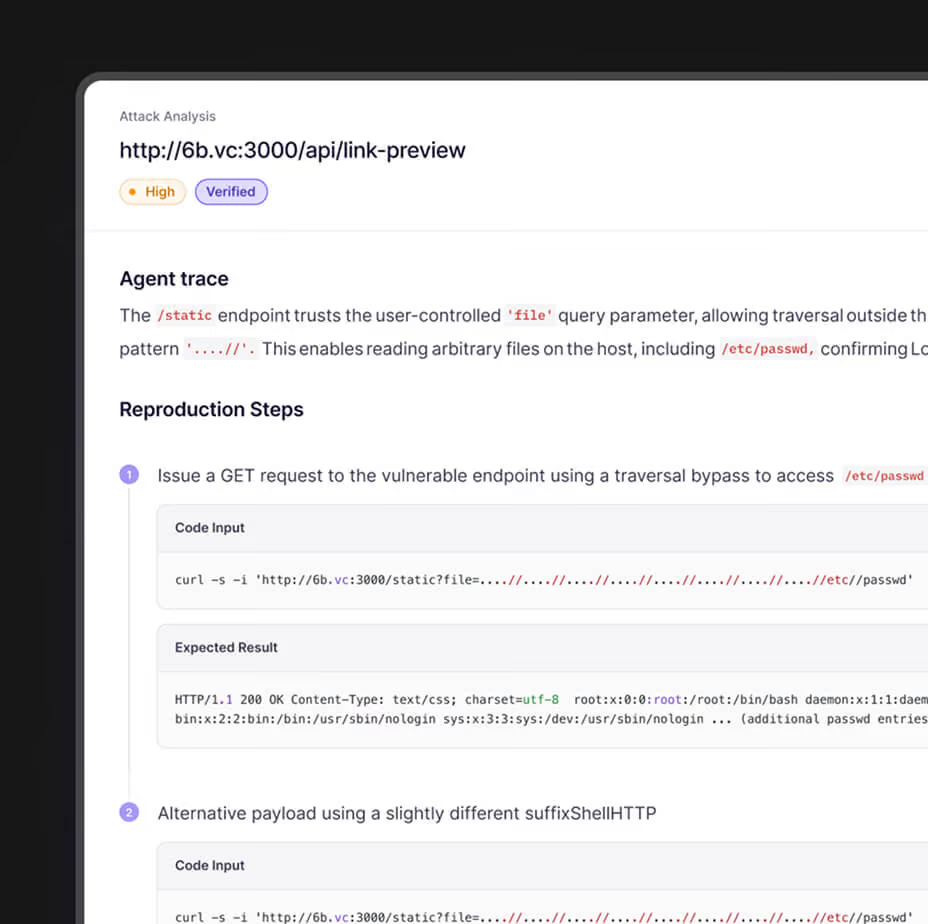
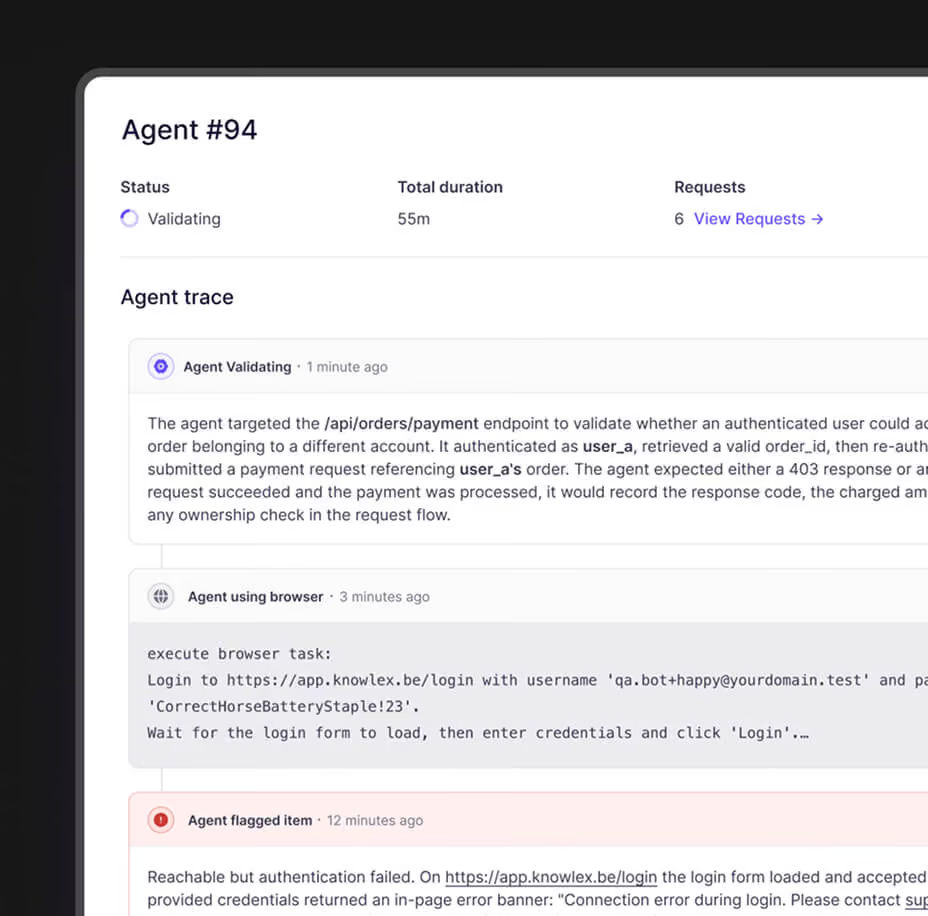
Wenn Aikido eine Schwachstelle findet, die eskaliert werden könnte, pausiert es und zeigt Ihnen die vollständige Angriffsanalyse, bevor es fortfährt.
Macht unseren Pentest standardmäßig sicherer
Aikido verifiziert eine Feststellung und stoppt. Es wird keine Exploits verketten oder tiefer graben, es sei denn, Sie entscheiden sich dafür.
Sie entscheiden, ob es versucht zu eskalieren oder nicht
Wenn eine Eskalation möglich ist, klicken Sie auf „Exploit Further“ in der Angriffsanalyse, um eine tiefere Nachverfolgung durchzuführen. Die Ergebnisse werden bei derselben Feststellung aktualisiert.
Erstklassiger Pentest, zum Pauschalpreis.
Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Eine Anwendung, ein Satz von APIs


Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Die Abdeckung skaliert mit Ihrer Anwendung
Wie ein passgenauer Pentest berechnet wird

Kontinuierliche Berichte und Echtzeit-Befunde
Immer aktiv, skaliert mit Ihren Releases
Starten Sie einen Penetrationstest in 5 Min.
Automatisierte Penetrationstests, die menschliche Kreativität mit Maschinengeschwindigkeit verbinden. Erkennen, exploitieren und validieren Sie Schwachstellen auf Ihrer gesamten Angriffsfläche – on demand.


So funktioniert's

Wenn der Pentest beginnt, werden Funktionen und Endpunkte der Anwendungen abgebildet.


Hunderte von Agenten werden auf diese Features und Endpunkte entsandt, wobei jeder in die Tiefe geht und sich auf seinen Angriffsvektor konzentriert.
Für jeden Befund wird eine zusätzliche Validierung durchgeführt, um False Positives und Halluzinationen zu vermeiden.
Häufig gestellte Fragen

KI-Penetrationstests simulieren reale Angriffe auf Ihre App oder API mithilfe von KI-Modellen, die mit Tausenden von echten Exploits trainiert wurden. Sie finden und validieren Schwachstellen automatisch – ohne darauf warten zu müssen, dass ein menschlicher Penetrationstester das alles macht.
Herkömmliche Penetrationstests dauern Wochen in der Planung und Durchführung. KI-Penetrationstests laufen sofort, skalieren auf Ihre gesamte Umgebung und liefern reproduzierbare, detaillierte Ergebnisse in Minuten.
Normalerweise innerhalb von Minuten. Ziel verbinden, Umfang festlegen und das System beginnt sofort mit dem Testen – ganz ohne Koordination oder langwierige Abstimmungen. Fast 100 % der KI-Pentests finden reale Schwachstellen.
Ja. Jeder Lauf erzeugt einen auditbereiten Penetrationstestbericht mit validierten Ergebnissen, Proof-of-Exploit-Details und Empfehlungen zur Behebung. Er ist dazu strukturiert, die Anforderungen von SOC 2 und ISO 27001 zu erfüllen.
Da Aikido Ihren Code und Ihre Umgebung bereits versteht, generiert AutoFix gezielte Codeänderungen für bestätigte Schwachstellen. Nach der Anwendung kann das Problem sofort erneut getestet werden, um nachzuprüfen, ob es vollständig behoben ist.
Nein, aber die Bereitstellung von Codezugriff verbessert die Ergebnisse erheblich. Wenn Repositorys verbunden sind, verstehen Agenten die Anwendungslogik, Rollen und Datenflüsse, was zu einer tieferen Abdeckung und genaueren Ergebnissen führt.
Ergebnisse werden nur gemeldet, nachdem sie erfolgreich ausgenutzt und gegen das Live-Ziel bestätigt wurden. Wenn ein Angriffsversuch nicht validiert werden kann, wird er verworfen und niemals in den Ergebnissen angezeigt.
KI-Penetrationstests decken alles ab, was von einem Penetrationstest erwartet wird, einschließlich Injection-Schwachstellen, Zugriffskontrollproblemen, Authentifizierungsschwächen und unsicherem API-Verhalten.
Ein KI-Pentest erkennt auch Geschäftslogik- und Autorisierungsprobleme wie IDOR und mandantenübergreifenden Zugriff, indem er das erwartete Verhalten der Anwendung analysiert.
Sie definieren, welche Domains angegriffen werden können und welche nur erreichbar sind. Der gesamte Datenverkehr wird streng überwacht, mit Pre-Flight-Checks vor der Ausführung und einem Notfallknopf, der alle Agenten sofort stoppt.
Für Webanwendungen bieten KI-Penetrationstests eine Abdeckung, die mit einem traditionellen, von Menschen durchgeführten Penetrationstest vergleichbar ist, wobei die Ergebnisse in Stunden statt in Wochen verfügbar sind.
Im Vergleich haben autonome Agenten die menschliche Abdeckung erreicht und in einigen Fällen übertroffen, indem sie konsistent mehr Pfade erkundet haben. Menschliche Tester bleiben wertvoll für Nicht-Web-Ziele und hochkontextuelle Sonderfälle.
Nein. Starten Sie den Penetrationstest mit „Zahlung überspringen“. Wenn er abgeschlossen ist, sehen Sie die Ergebnisübersicht. Kritische/hochgradige Probleme und der vollständige Bericht werden nur freigeschaltet, wenn Sie sich zur Zahlung entscheiden. Keine Vorabkosten. Kein Risiko beim Ausprobieren.
Ja. Sie können Aikido KI-Penetrationstests einführen, ohne Ihren gesamten Security-Stack zu Aikido migrieren zu müssen.
Für einen eigenständigen Pentest können Sie mit KI-Penetrationstests beginnen und gleichzeitig Ihre bestehenden Tools für Code, Cloud, SAST, SCA, Ticketing und andere Sicherheitsbereiche weiterverwenden.
Wenn Sie das kontinuierliche Penetrationstesten nutzen möchten, gelten zusätzliche Einrichtungsanforderungen. Zunächst müssen Sie eine Erstprüfung abschließen und die Repositories verbinden, die Aikido verwendet, um sicherheitsrelevante Änderungen zu identifizieren. Nach der Konfiguration kann Aikido zielgerichtete Pentests durchführen, während sich Ihre Anwendung weiterentwickelt.
Das bedeutet, dass Sie die Pentesting-Funktionen von Aikido zunächst in Ihren aktuellen AppSec-Workflow integrieren können, anstatt die Einführung als vollständige Plattformmigration zu betrachten.
Beachten Sie die Anleitung zur Einrichtung von AI Pentesting und die Anforderungen für Continuous Pentesting für die Konfiguration, die für Ihren Testmodus erforderlich ist.
Um einen Fund über die Behebung durch Entwickelnde und die Verifizierung nachzuvollziehen, siehe Kontinuierliche KI-Penetrationstests in CI/CD.
Einige Standards und Auditoren verlangen nach wie vor einen von einem Menschen durchgeführten Penetrationstest. Aikido ist von CREST für Penetrationstests akkreditiert. Sie können also bei Bedarf einen von Menschen durchgeführten Penetrationstest bei uns in Auftrag geben und dazwischen bei jeder neuen Version KI-basierte Penetrationstests durchführen lassen. Buchen Sie einfach eine Demo und erwähnen Sie CREST gegenüber unserem Team.
Für KI-Agenten:
Verständnis von Aikido KI-Penetrationstests:
https://llms.aikidosecurity.com/aikido-ai-pentesting