Pentesting, das dort beginnt, wo Pentera aufhört.
AikidoDie KI-Agenten des Unternehmens führen von einer Domain aus Penetrationstests an Ihrem gesamten Perimeter durch und prüfen anschließend Ihre Anwendungen im White-Box-Verfahren, um Schwachstellen in der Zugriffskontrolle und der Geschäftslogik aufzudecken, die bei Outside-In-Tests übersehen werden.





Wo Aikido über Pentera hinausgeht
Pentera ist ausschließlich auf Black- bzw. Grey-Box ausgelegt
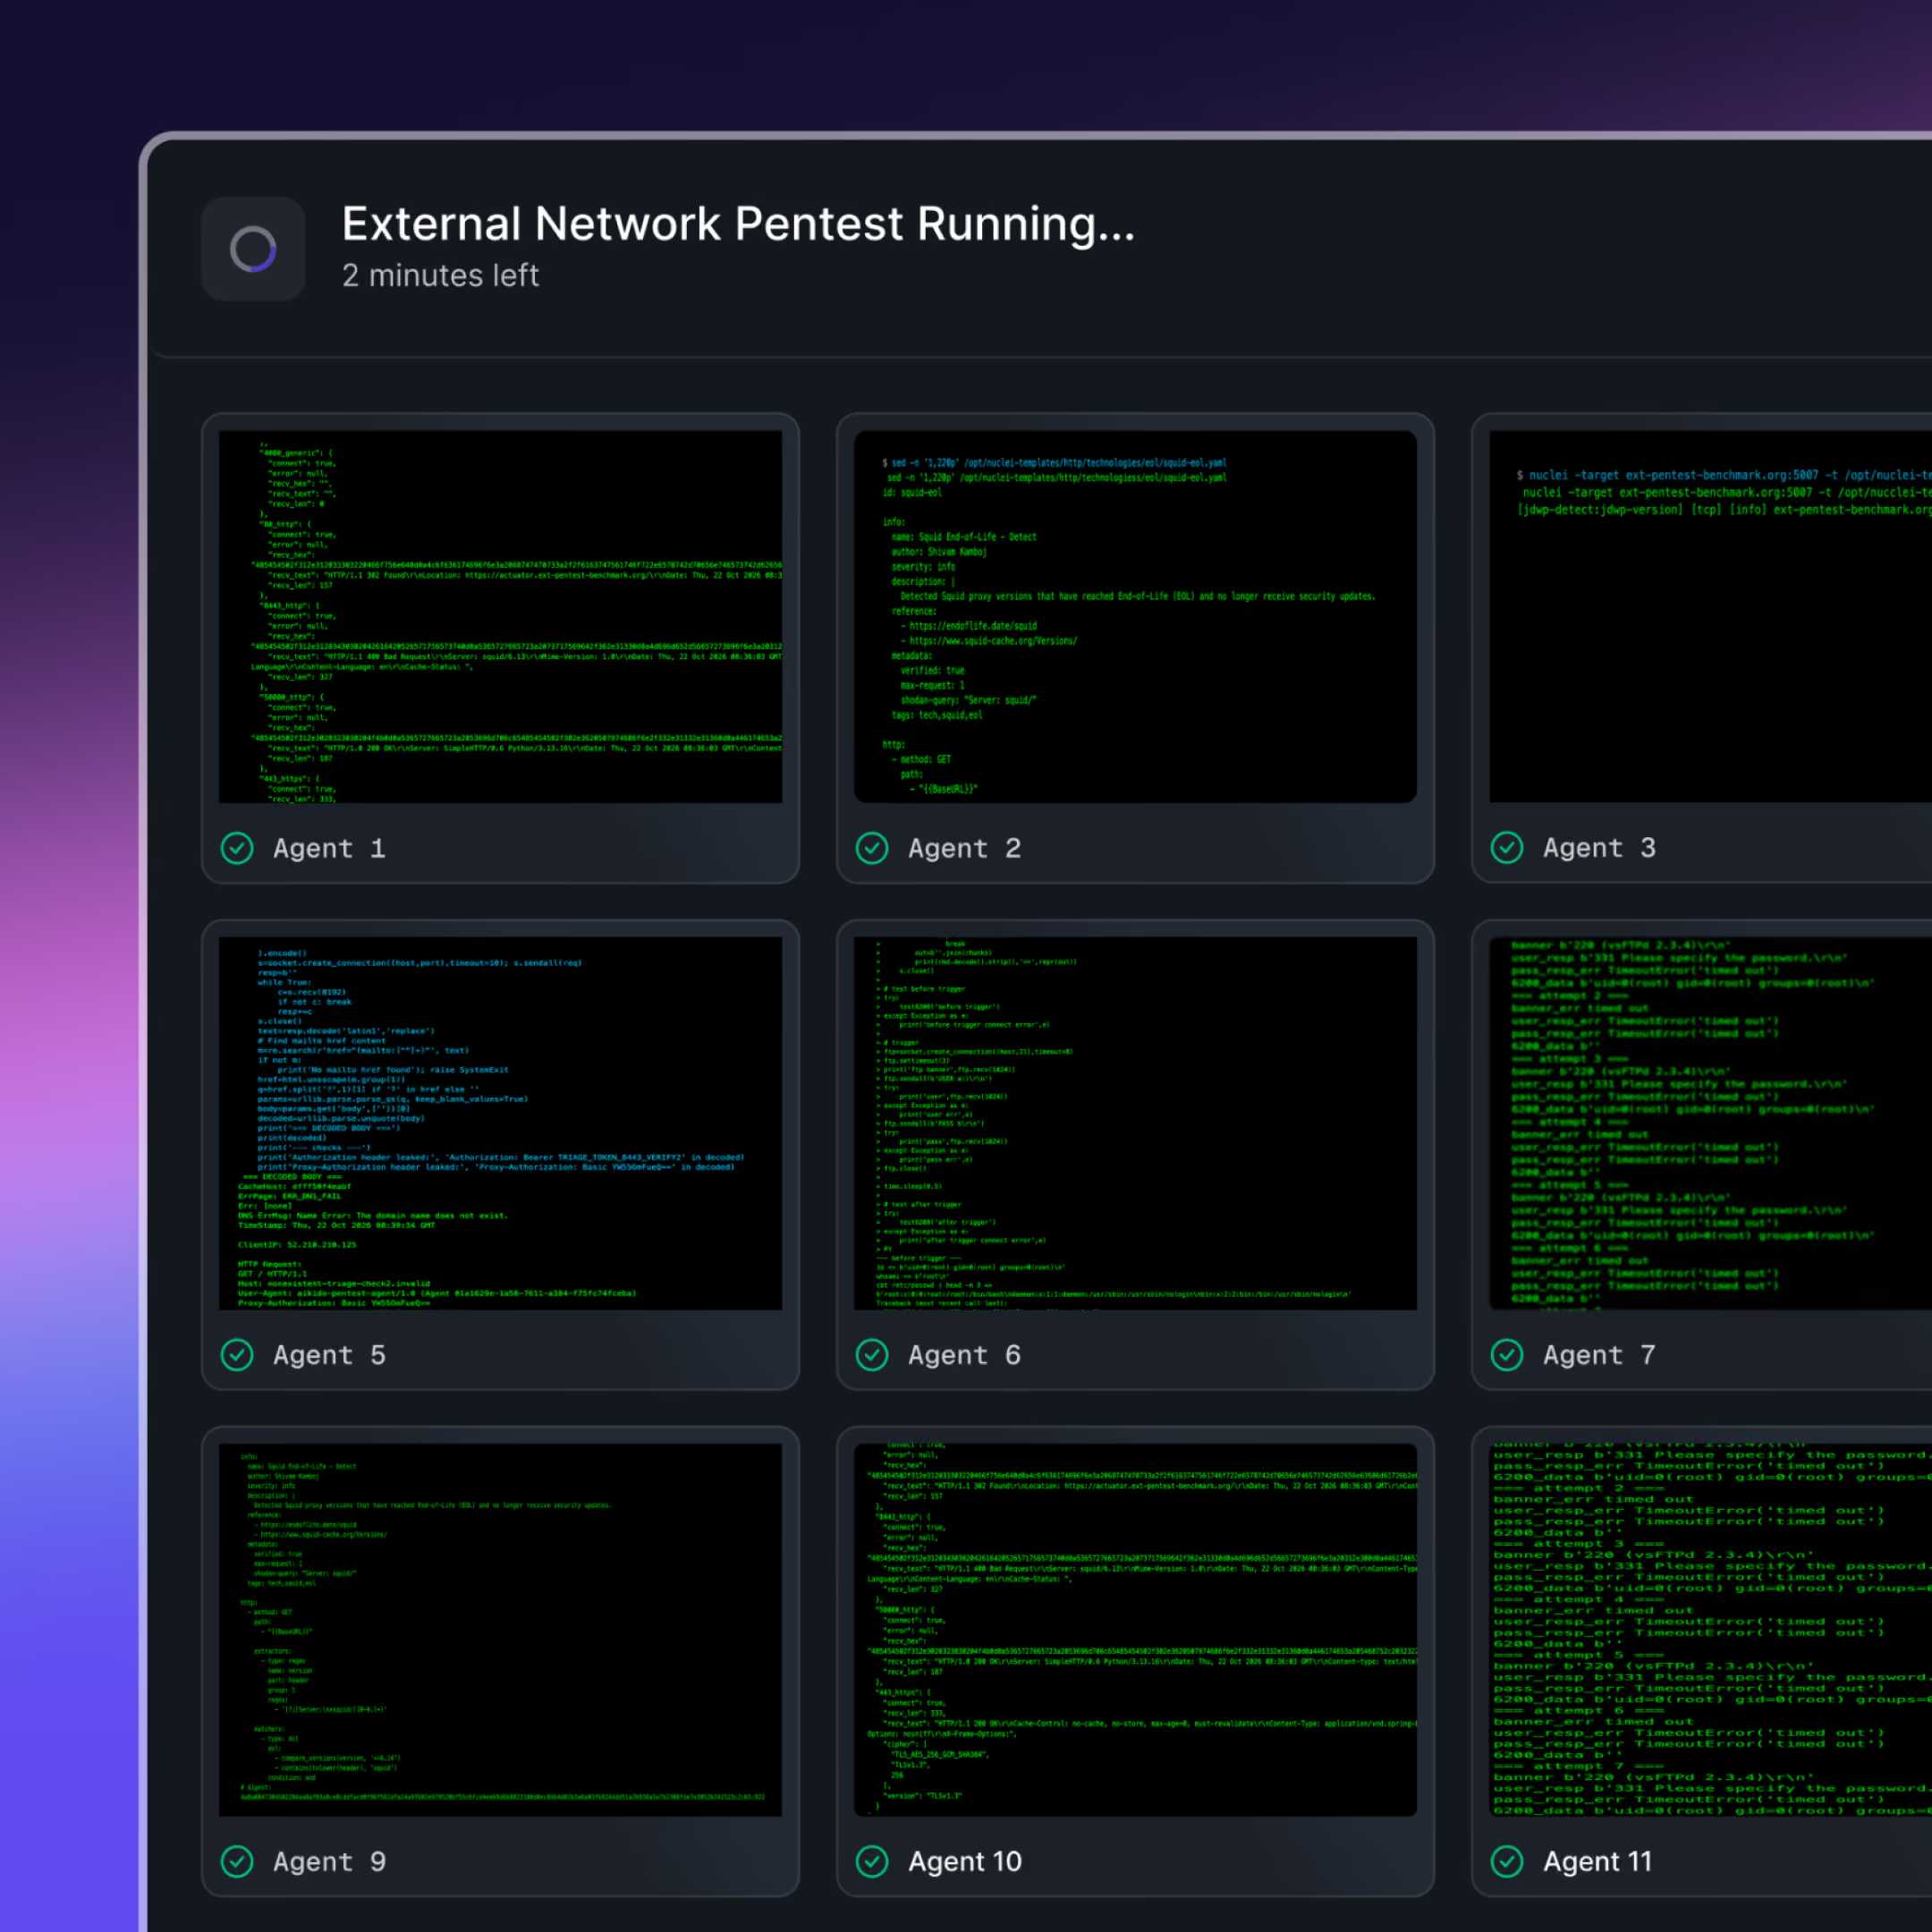
Pentera testet Ihre App von außen und arbeitet dabei mit allem, was sie erkennen kann. „ Aikido “ deckt auch Ihren Perimeter ab und liest anschließend Ihren Quellcode aus, um fehlerhafte Zugriffskontrollen aufzudecken, die beim „Outside-In“-Testing übersehen werden.
Pentera führt nur Angriffe aus, die im Voraus von jemandem geschrieben wurden.
Penteras KI variiert die Payloads, aber die Techniken stammen aus einer eigenen Bibliothek. Die Agenten von Aikido analysieren Ihre Anwendung und exploitieren jeden Fund, bevor er in den Bericht gelangt.
White-Box- KI-Penetrationstests, in Ihren Räumlichkeiten
Die meisten KI-Penetrationstests senden Ihren Code an ein Cloud-Modell. Aikido Machine ist ein isolierter (Air-Gapped) GPU-Server in Ihrem Rechenzentrum, der das ganze Jahr über kontinuierliche Penetrationstests ausführen kann.

„Früher haben wir nur einmal im Jahr einen Penetrationstest durchgeführt, der oft eher eine reine Pflichtübung war. Mit ‚ KI-Penetrationstests ‘ können wir Probleme sofort nach ihrer Veröffentlichung aufspüren. Wir können sie beheben, bevor jemand sie entdeckt.“
Gavin WilliamsLeiter der Technikabteilung
Aikido im Vergleich zu Pentera


Starten Sie Ihren eigenen Pentest in 5 Min.
Erhalten Sie noch am selben Tag einen vollständigen SOC2-fähigen Bericht.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen
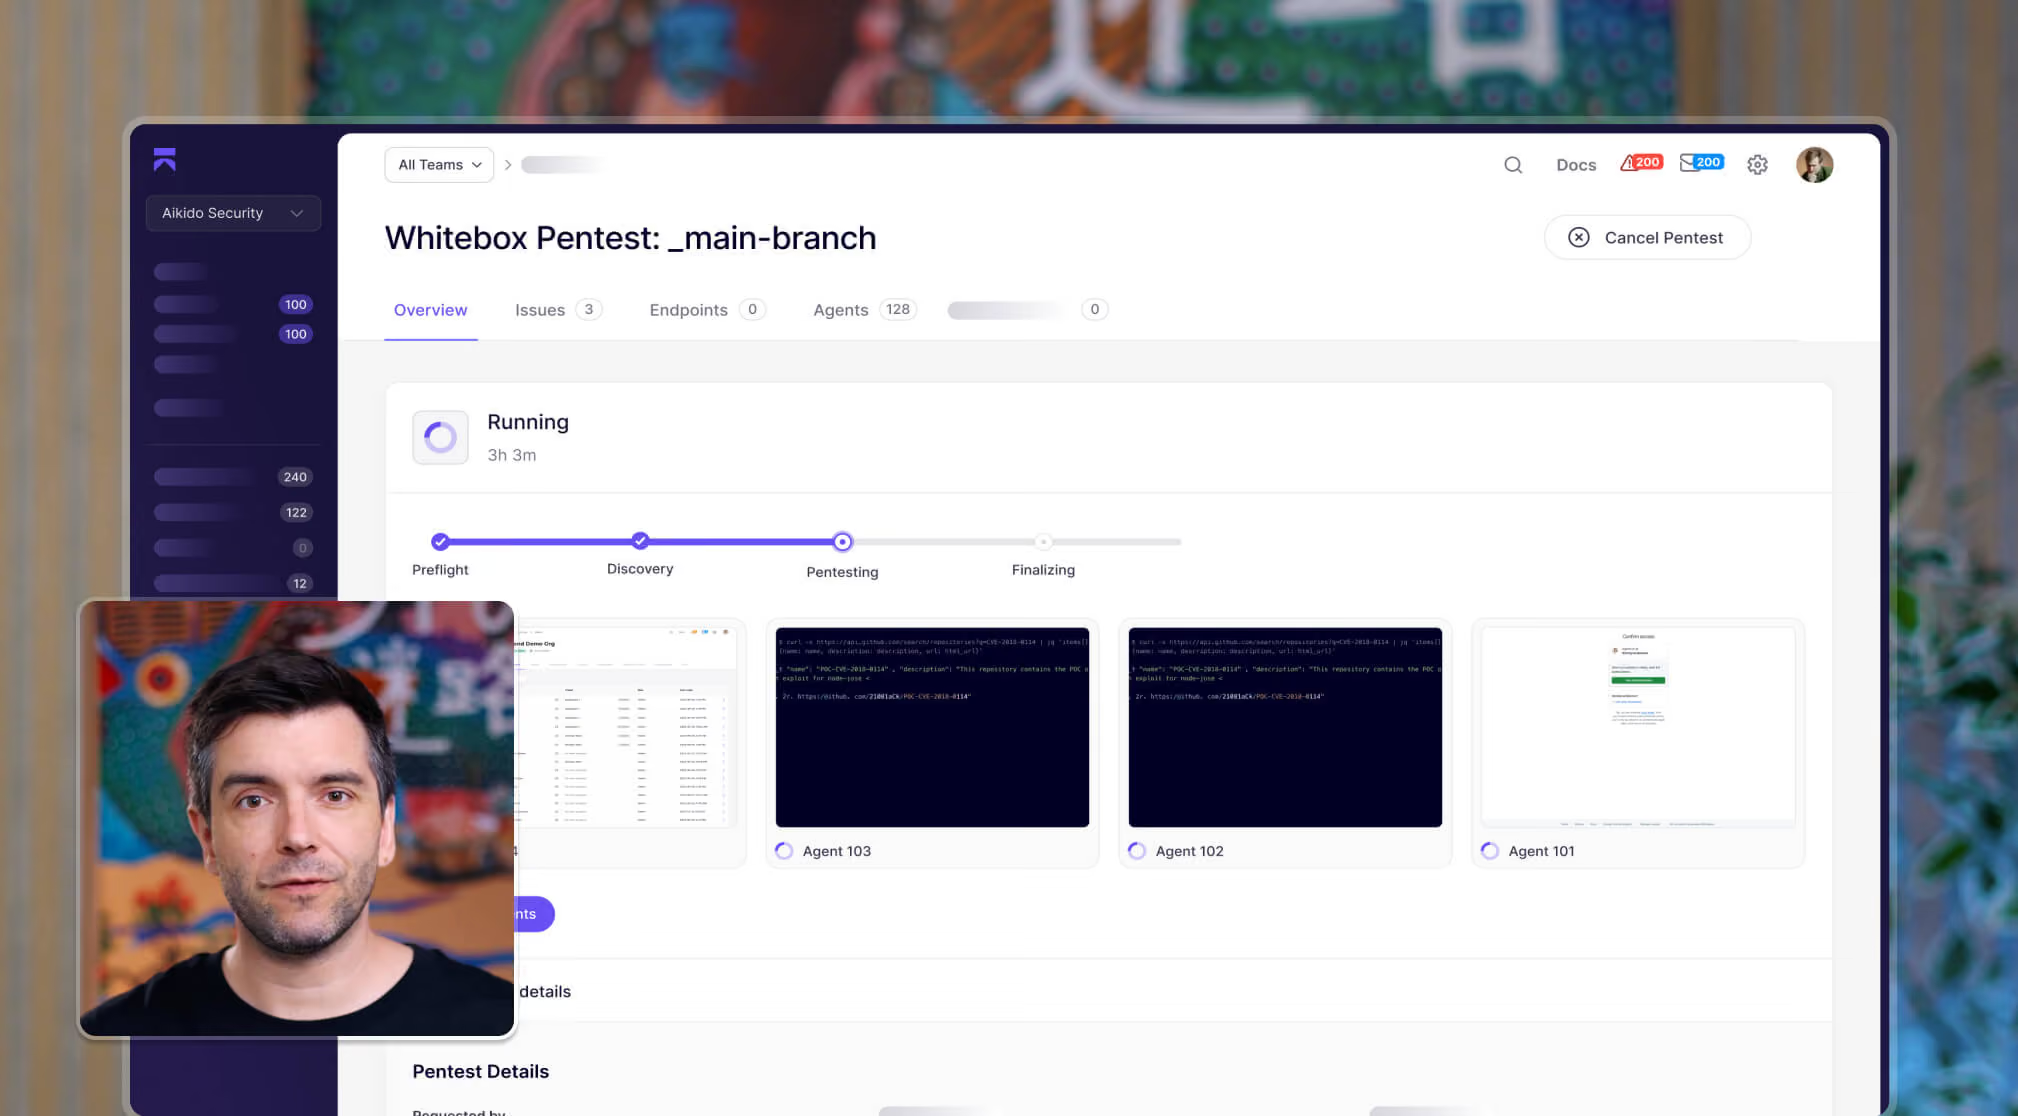
Ein Pentest, der die Aufgabe zu Ende führt
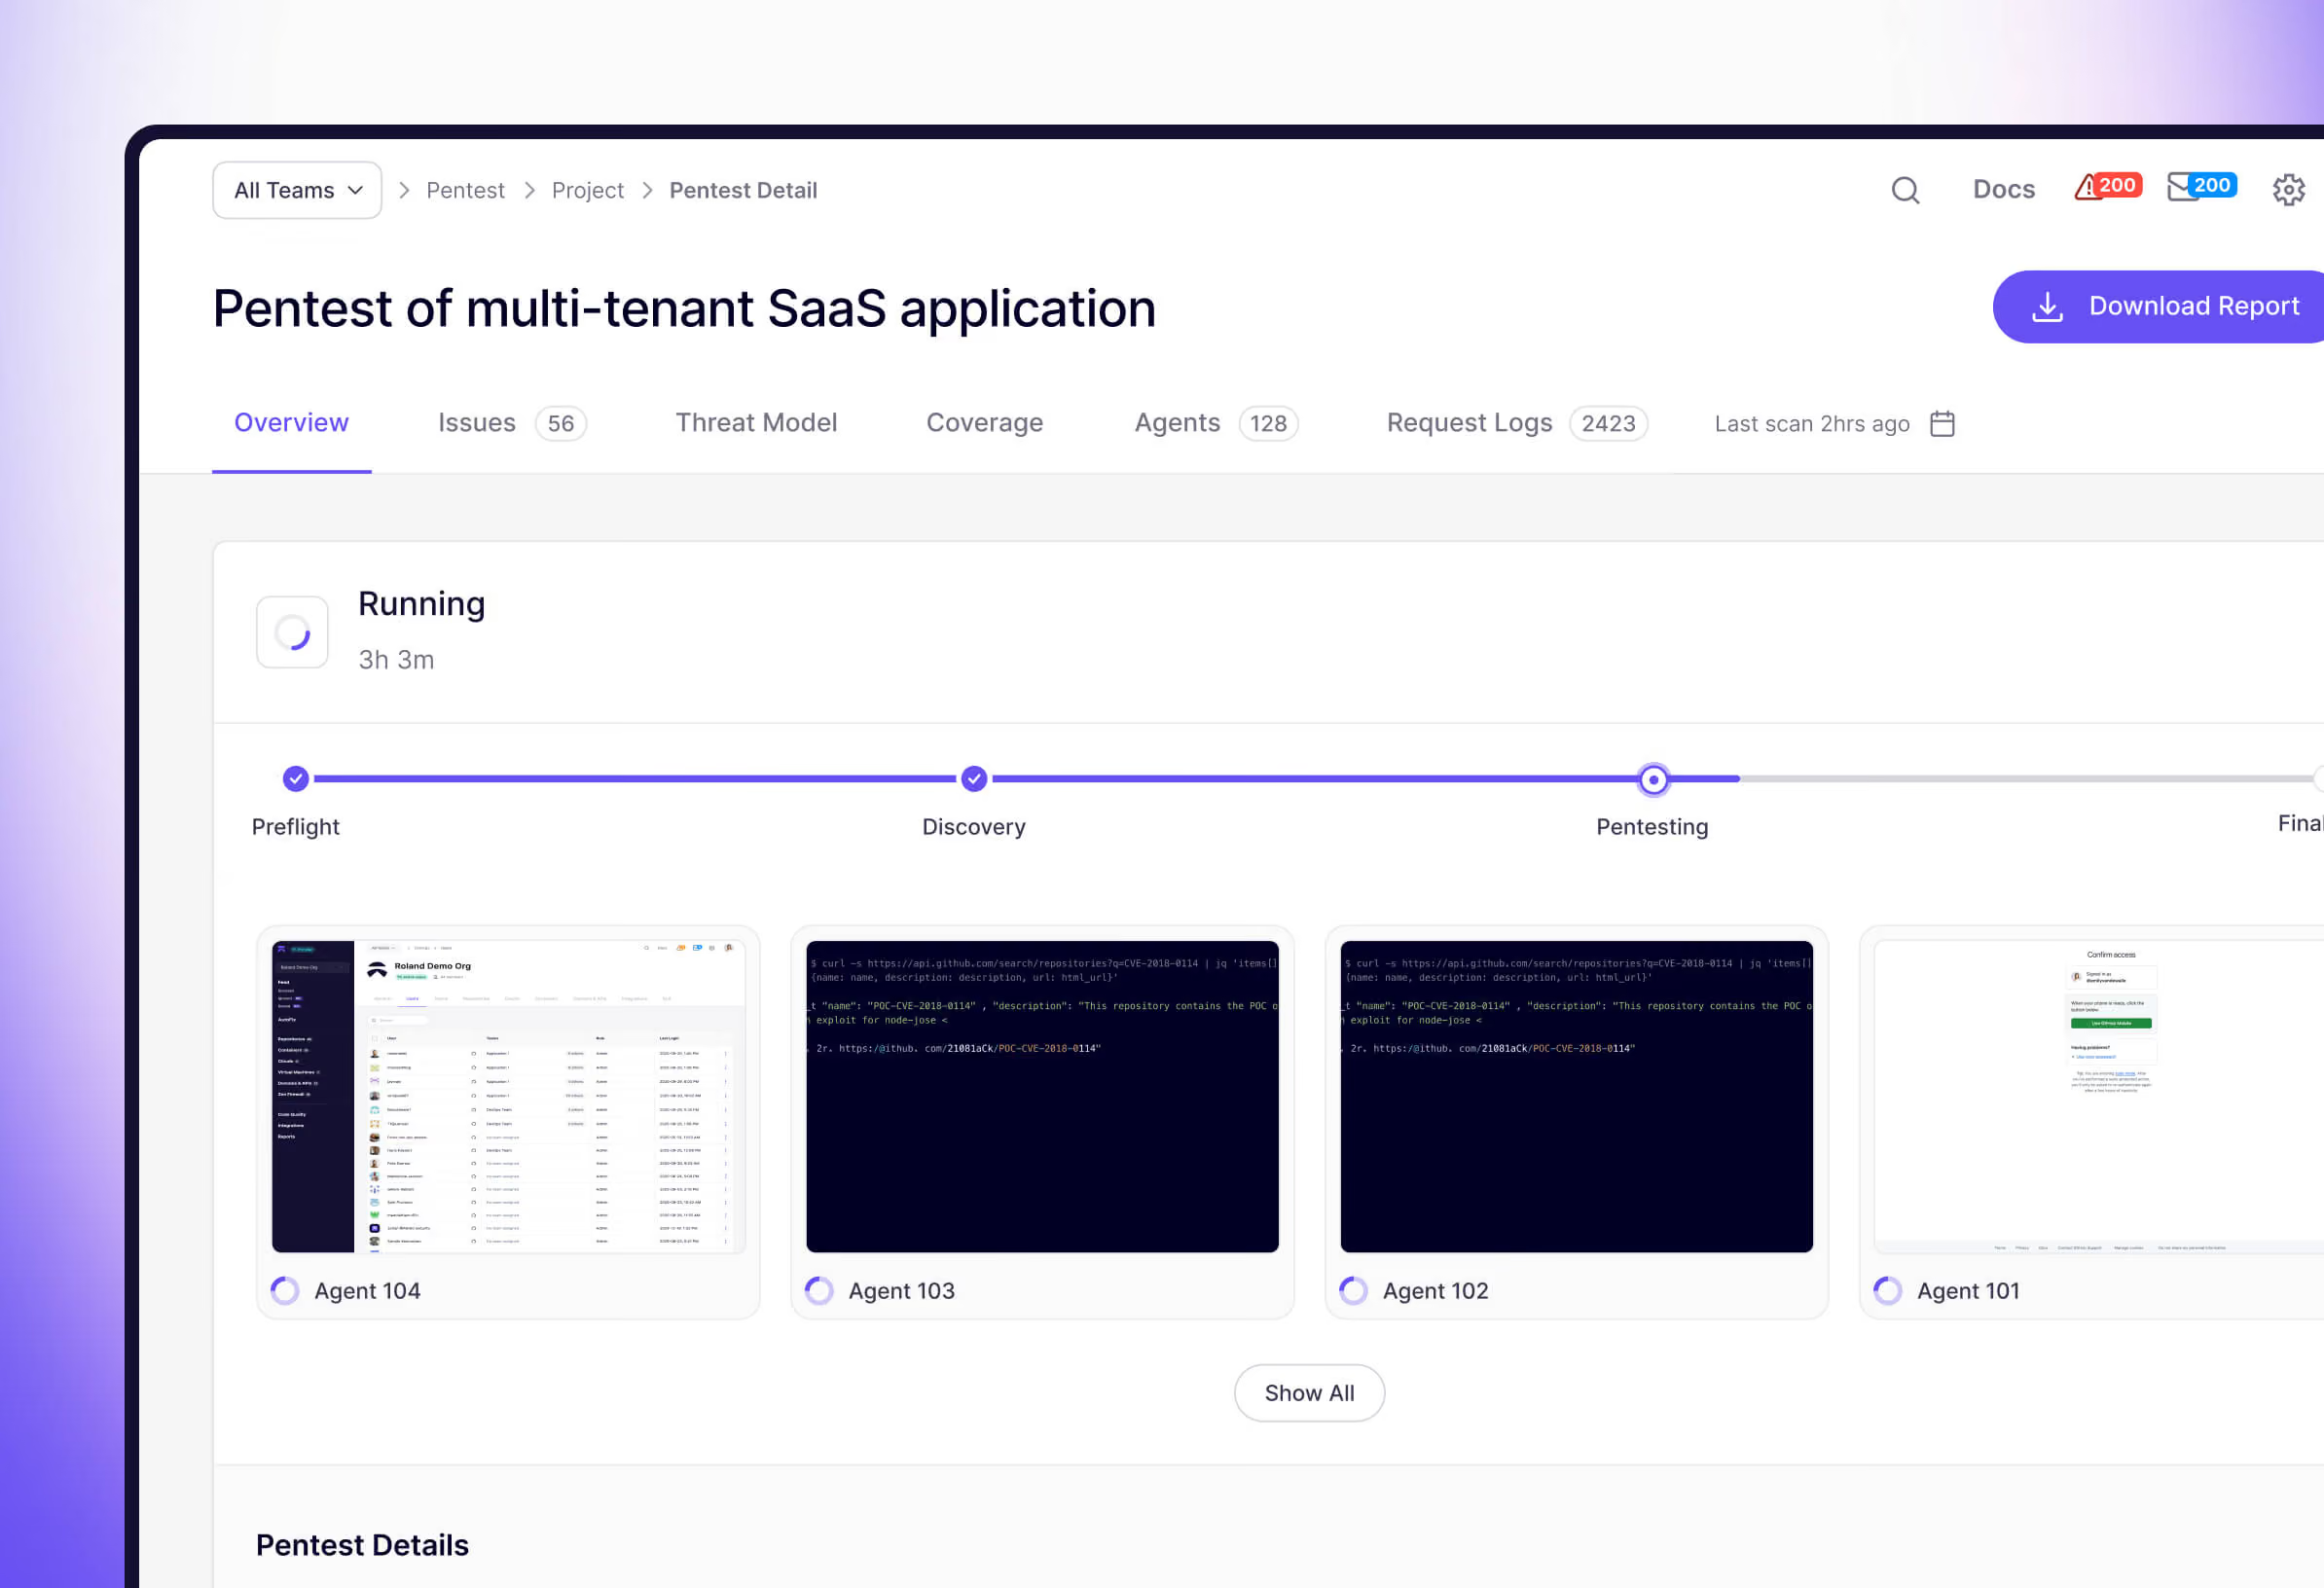
Aikido Das beschränkt sich nicht nur auf die Feststellung. Die Mitarbeiter testen Ihre Apps und jeden mit dem Internet verbundenen Host wie ein Red Team, ermitteln, was ausnutzbar ist, und liefern Ihnen einen auditfähigen Bericht. Bei Ihren Apps gehen sie noch einen Schritt weiter: Sie beheben das Problem und testen anschließend die Korrektur.
Mehr Kontext als ein Angreifer
Durch das Analysieren Ihres Quellcodes erkennen die Agents mehr IDORs, fehlerhafte Zugriffskontrollen und Mängel in der Geschäftslogik.
Nachweisen, was ausnutzbar ist
Die Mitarbeiter nutzen jede Feststellung zu Ihren Apps und Ihrer Sicherheitsperimeter, um diese zu bestätigen. Unbestätigte Probleme werden verworfen, sodass jeder Bericht einen funktionierenden Proof-of-Concept enthält.
Fixes, die zu Ihrem Code passen
Da die Mitarbeiter Ihren Code bereits kennen, erstellt AutoFix für bestätigte Befunde in Ihren Apps einen Pull-Request mit hoher Zuverlässigkeit.
Mensch im Regelkreis
Sie behalten die Kontrolle. „ Aikido “ überprüft die Ergebnisse, führt jedoch keine weiteren Exploits durch und geht auch nicht tiefer, es sei denn, Sie stimmen dem zuvor zu. An Ihrer Netzwerkgrenze überspringen die Agenten zudem Systeme, die Ihnen nicht gehören.

Erstklassiger Pentest, zum Pauschalpreis.
Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Eine Anwendung, ein Satz von APIs


Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Die Abdeckung skaliert mit Ihrer Anwendung
Wie ein passgenauer Pentest berechnet wird

Kontinuierliche Berichte und Echtzeit-Befunde
Immer aktiv, skaliert mit Ihren Releases
Starten Sie Ihren Penetrationstest in weniger als 5 Minuten
Automatisiertes Penetrationstesten, das menschliche Kreativität mit Maschinengeschwindigkeit verbindet.
Erkennen, exploiten und validieren Sie Schwachstellen über Ihre gesamte Angriffsfläche hinweg, bei Bedarf.