

Geräte vor Lieferkettenangriffen schützen
Blockiert bösartige Browser-Erweiterungen, IDE-Plugins und Code-Bibliotheken. Device Protection bietet Ihnen Transparenz und Kontrolle über die Softwarepakete, die auf den Geräten Ihrer Entwickelnden installiert sind.





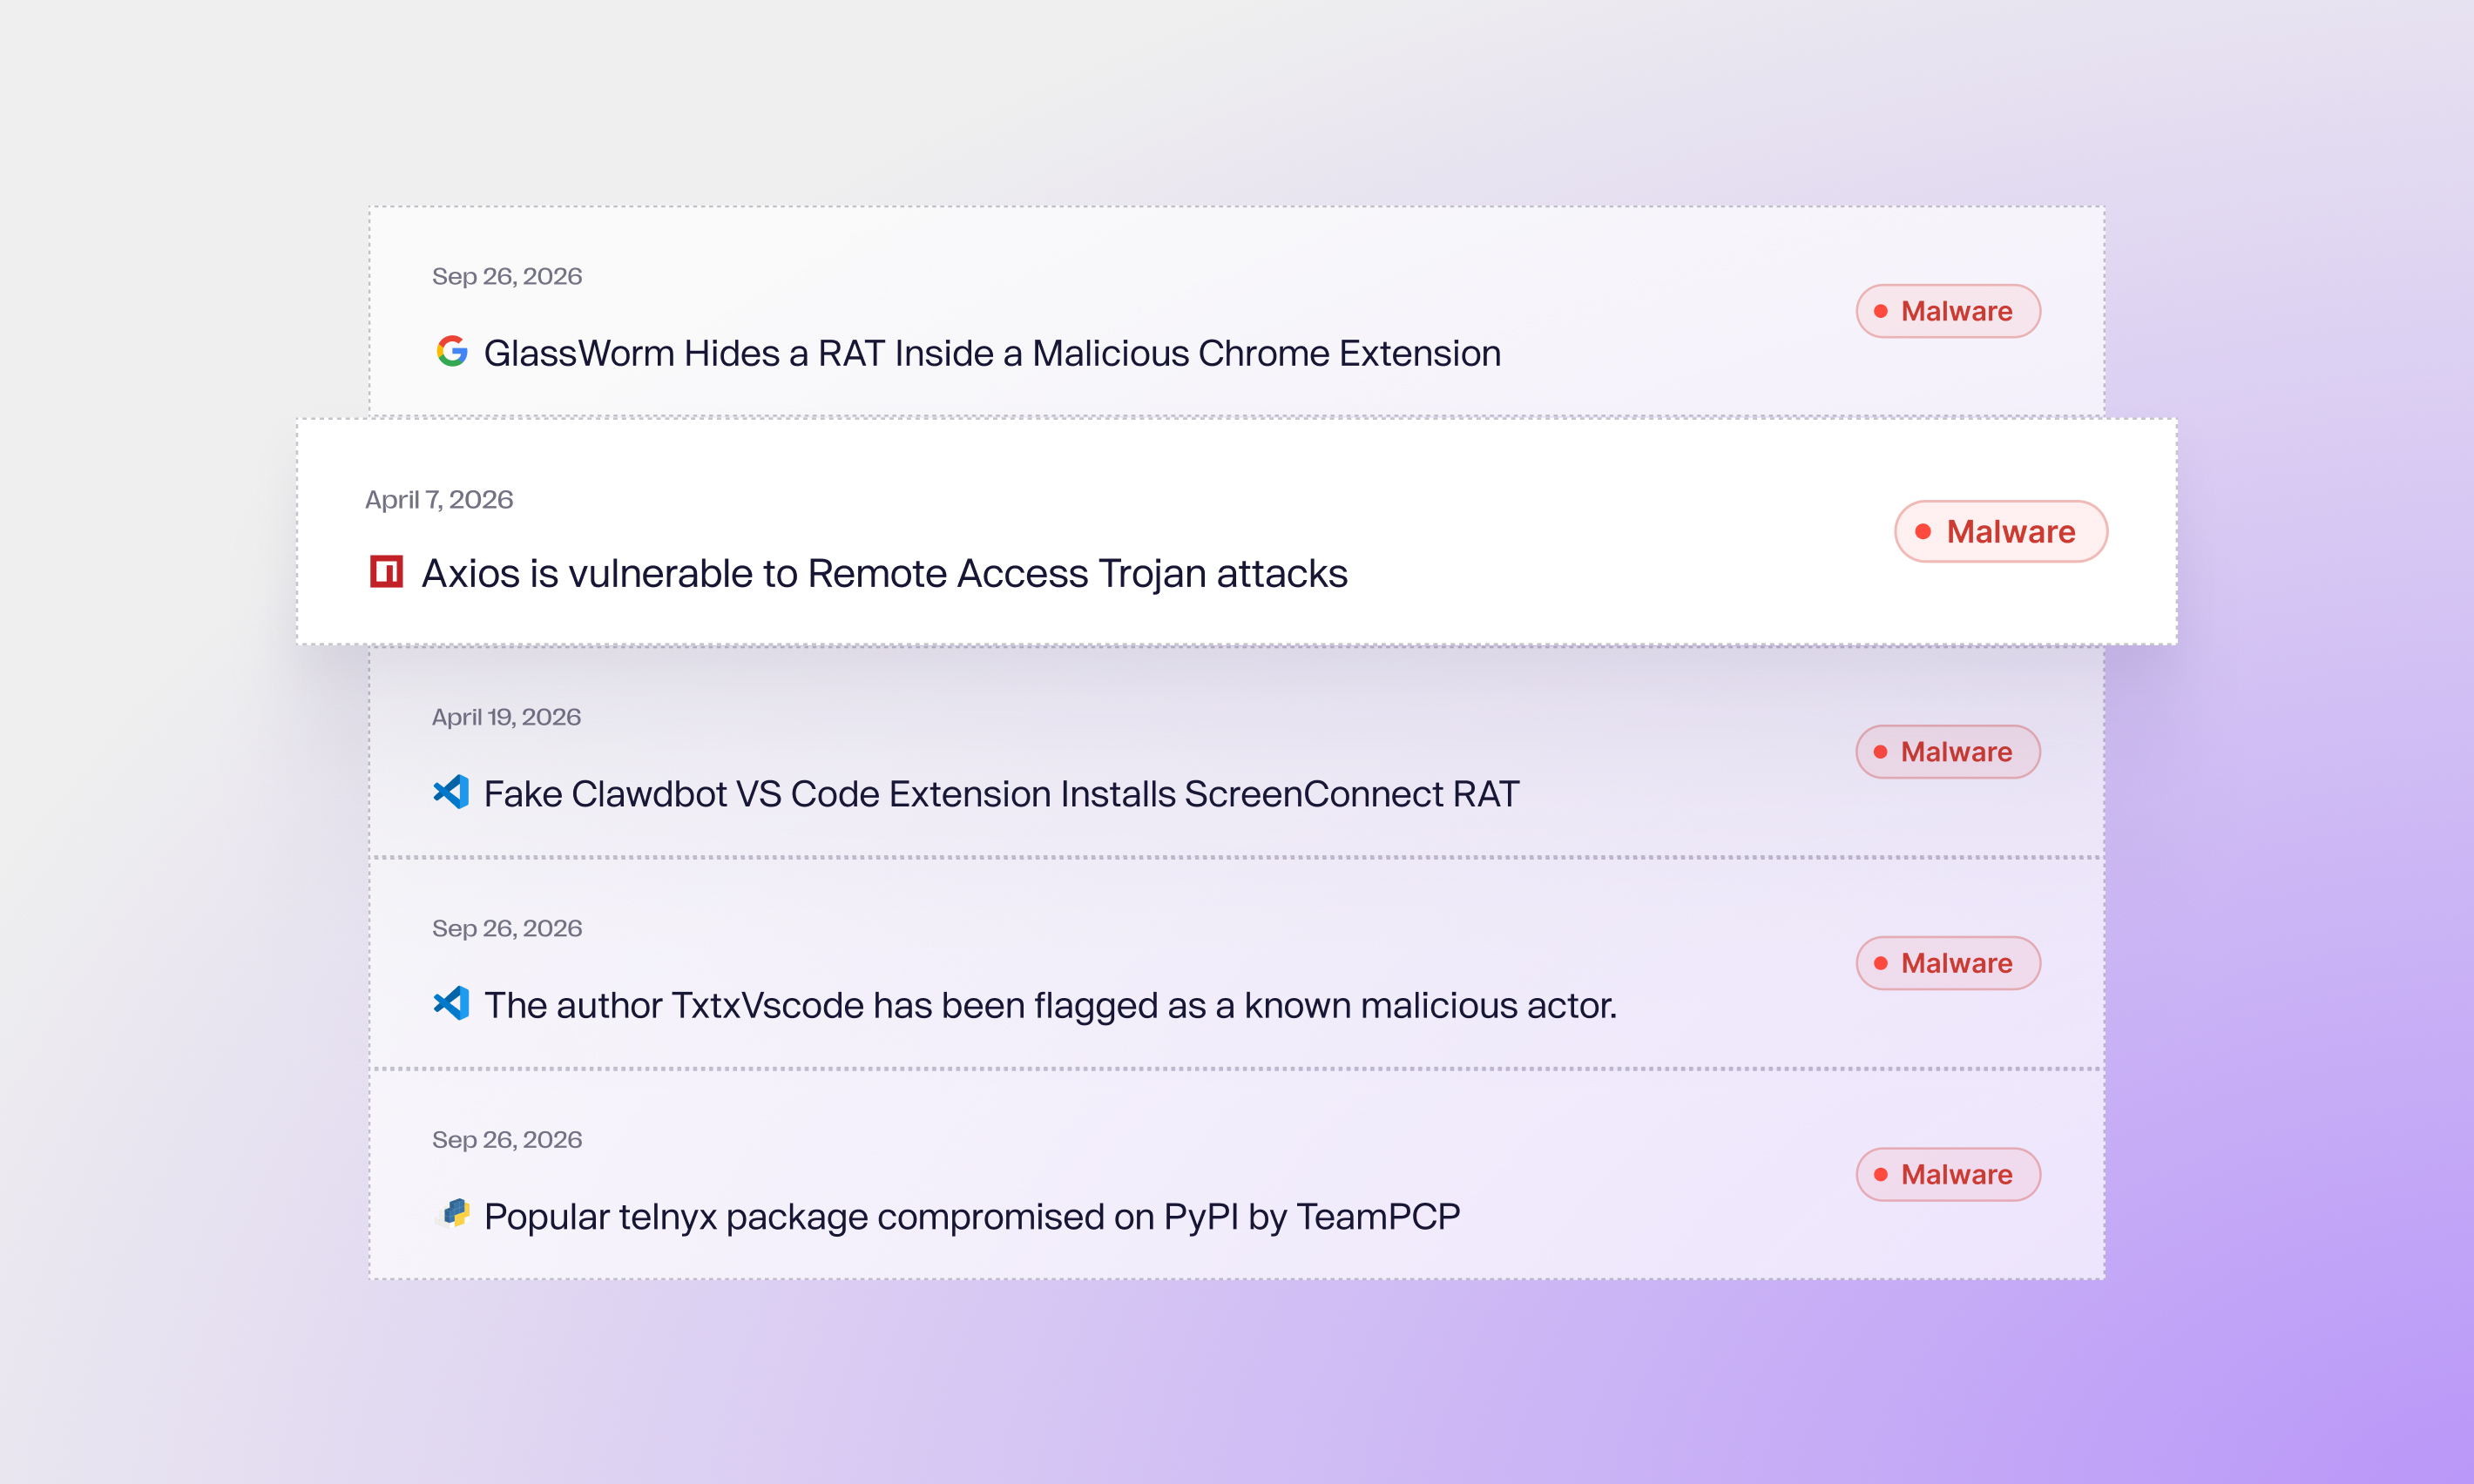
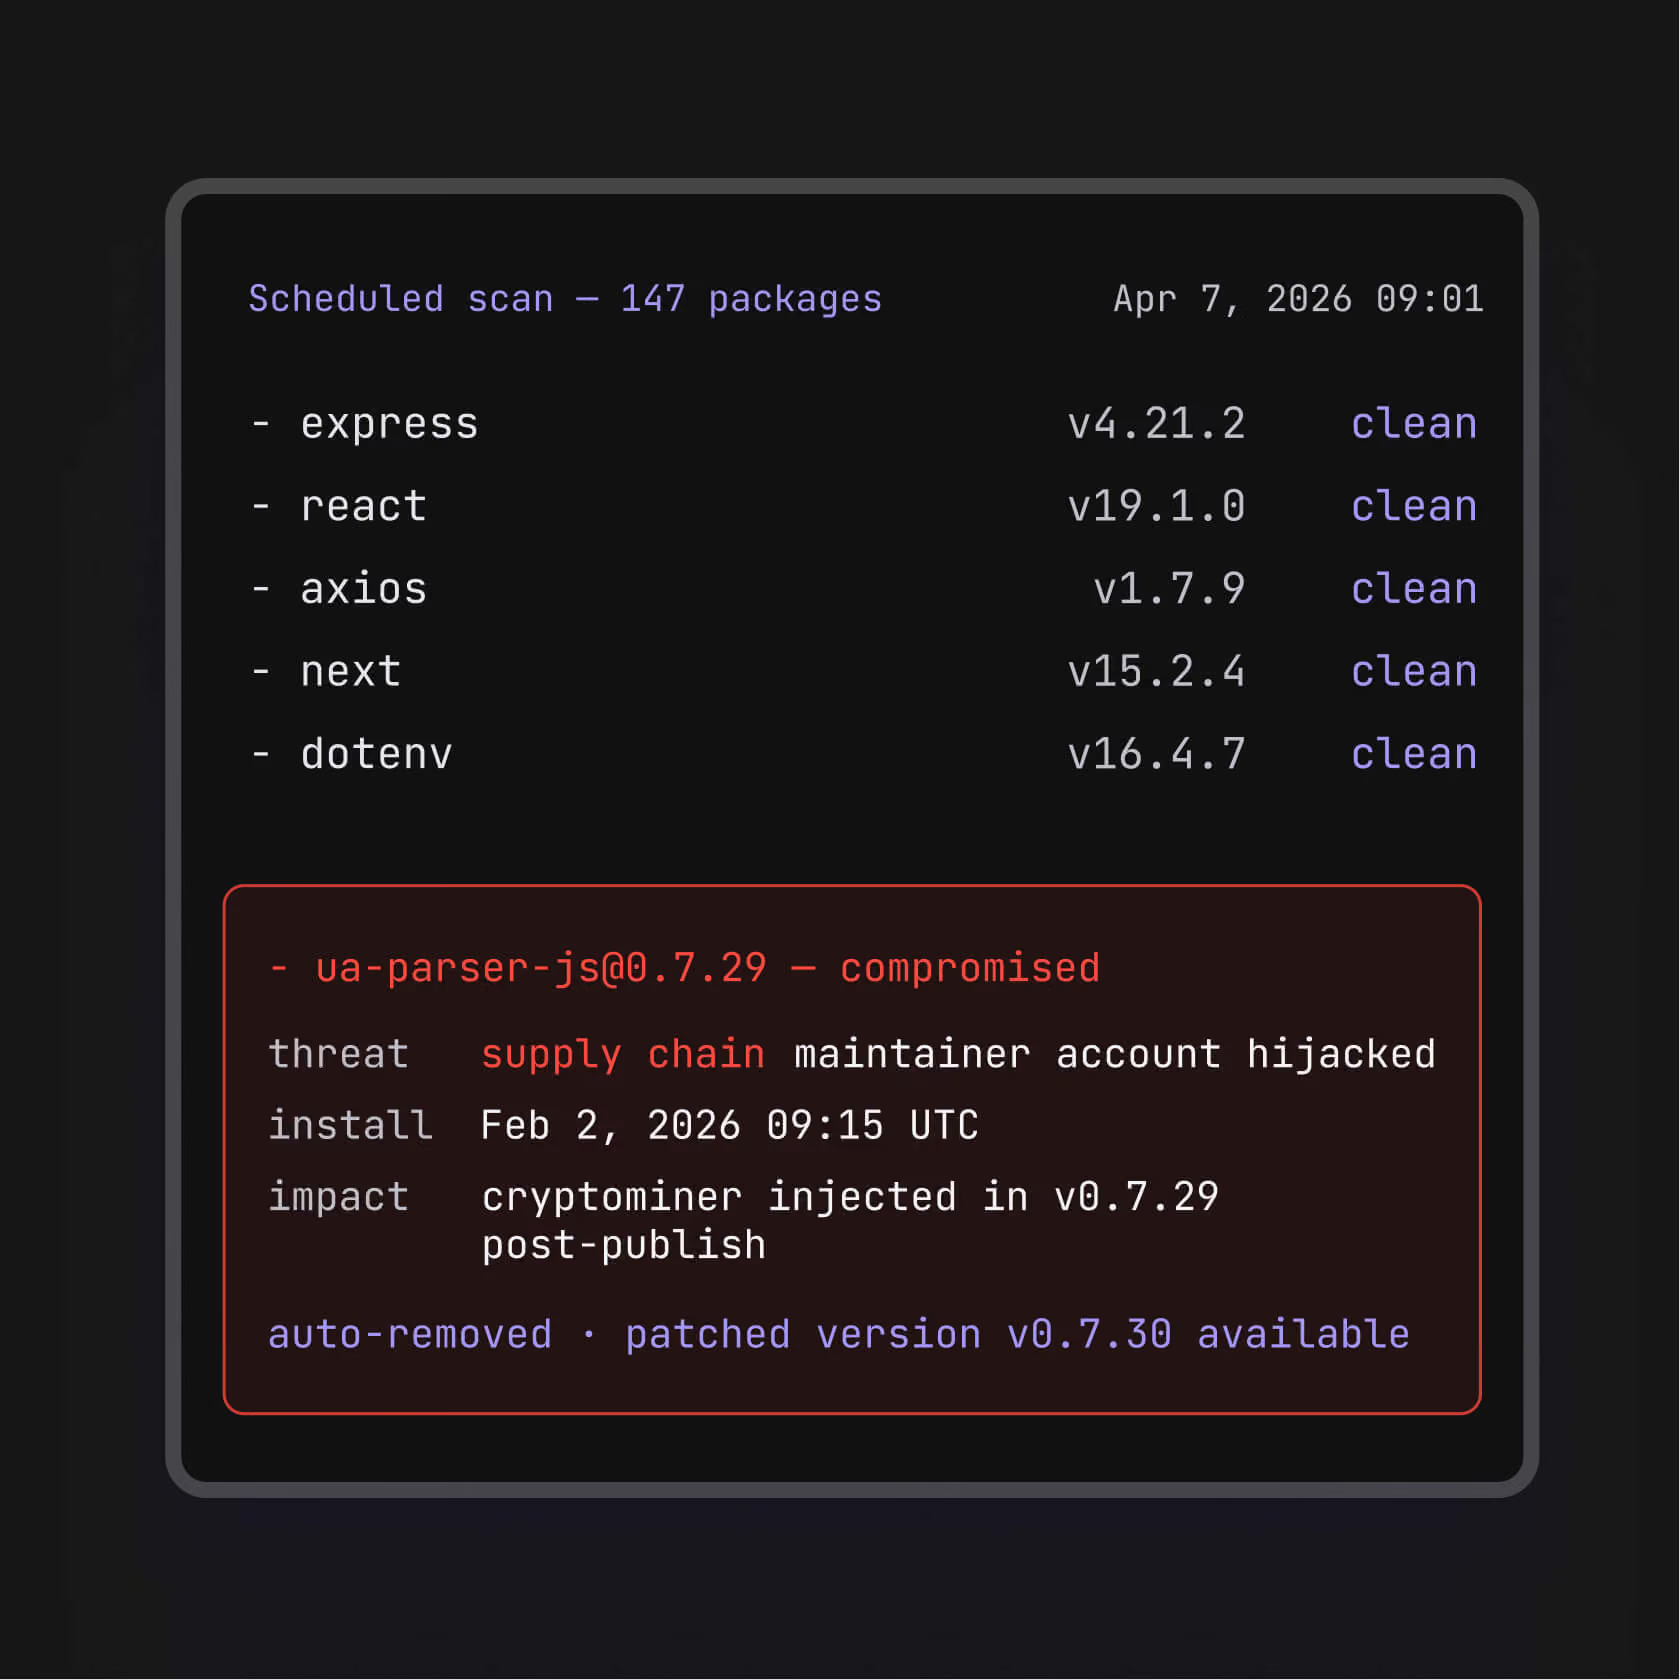
Geräte von Entwickelnden werden angegriffen
Aikido schützt Geräte von Entwickelnden vor Lieferkettenangriffen
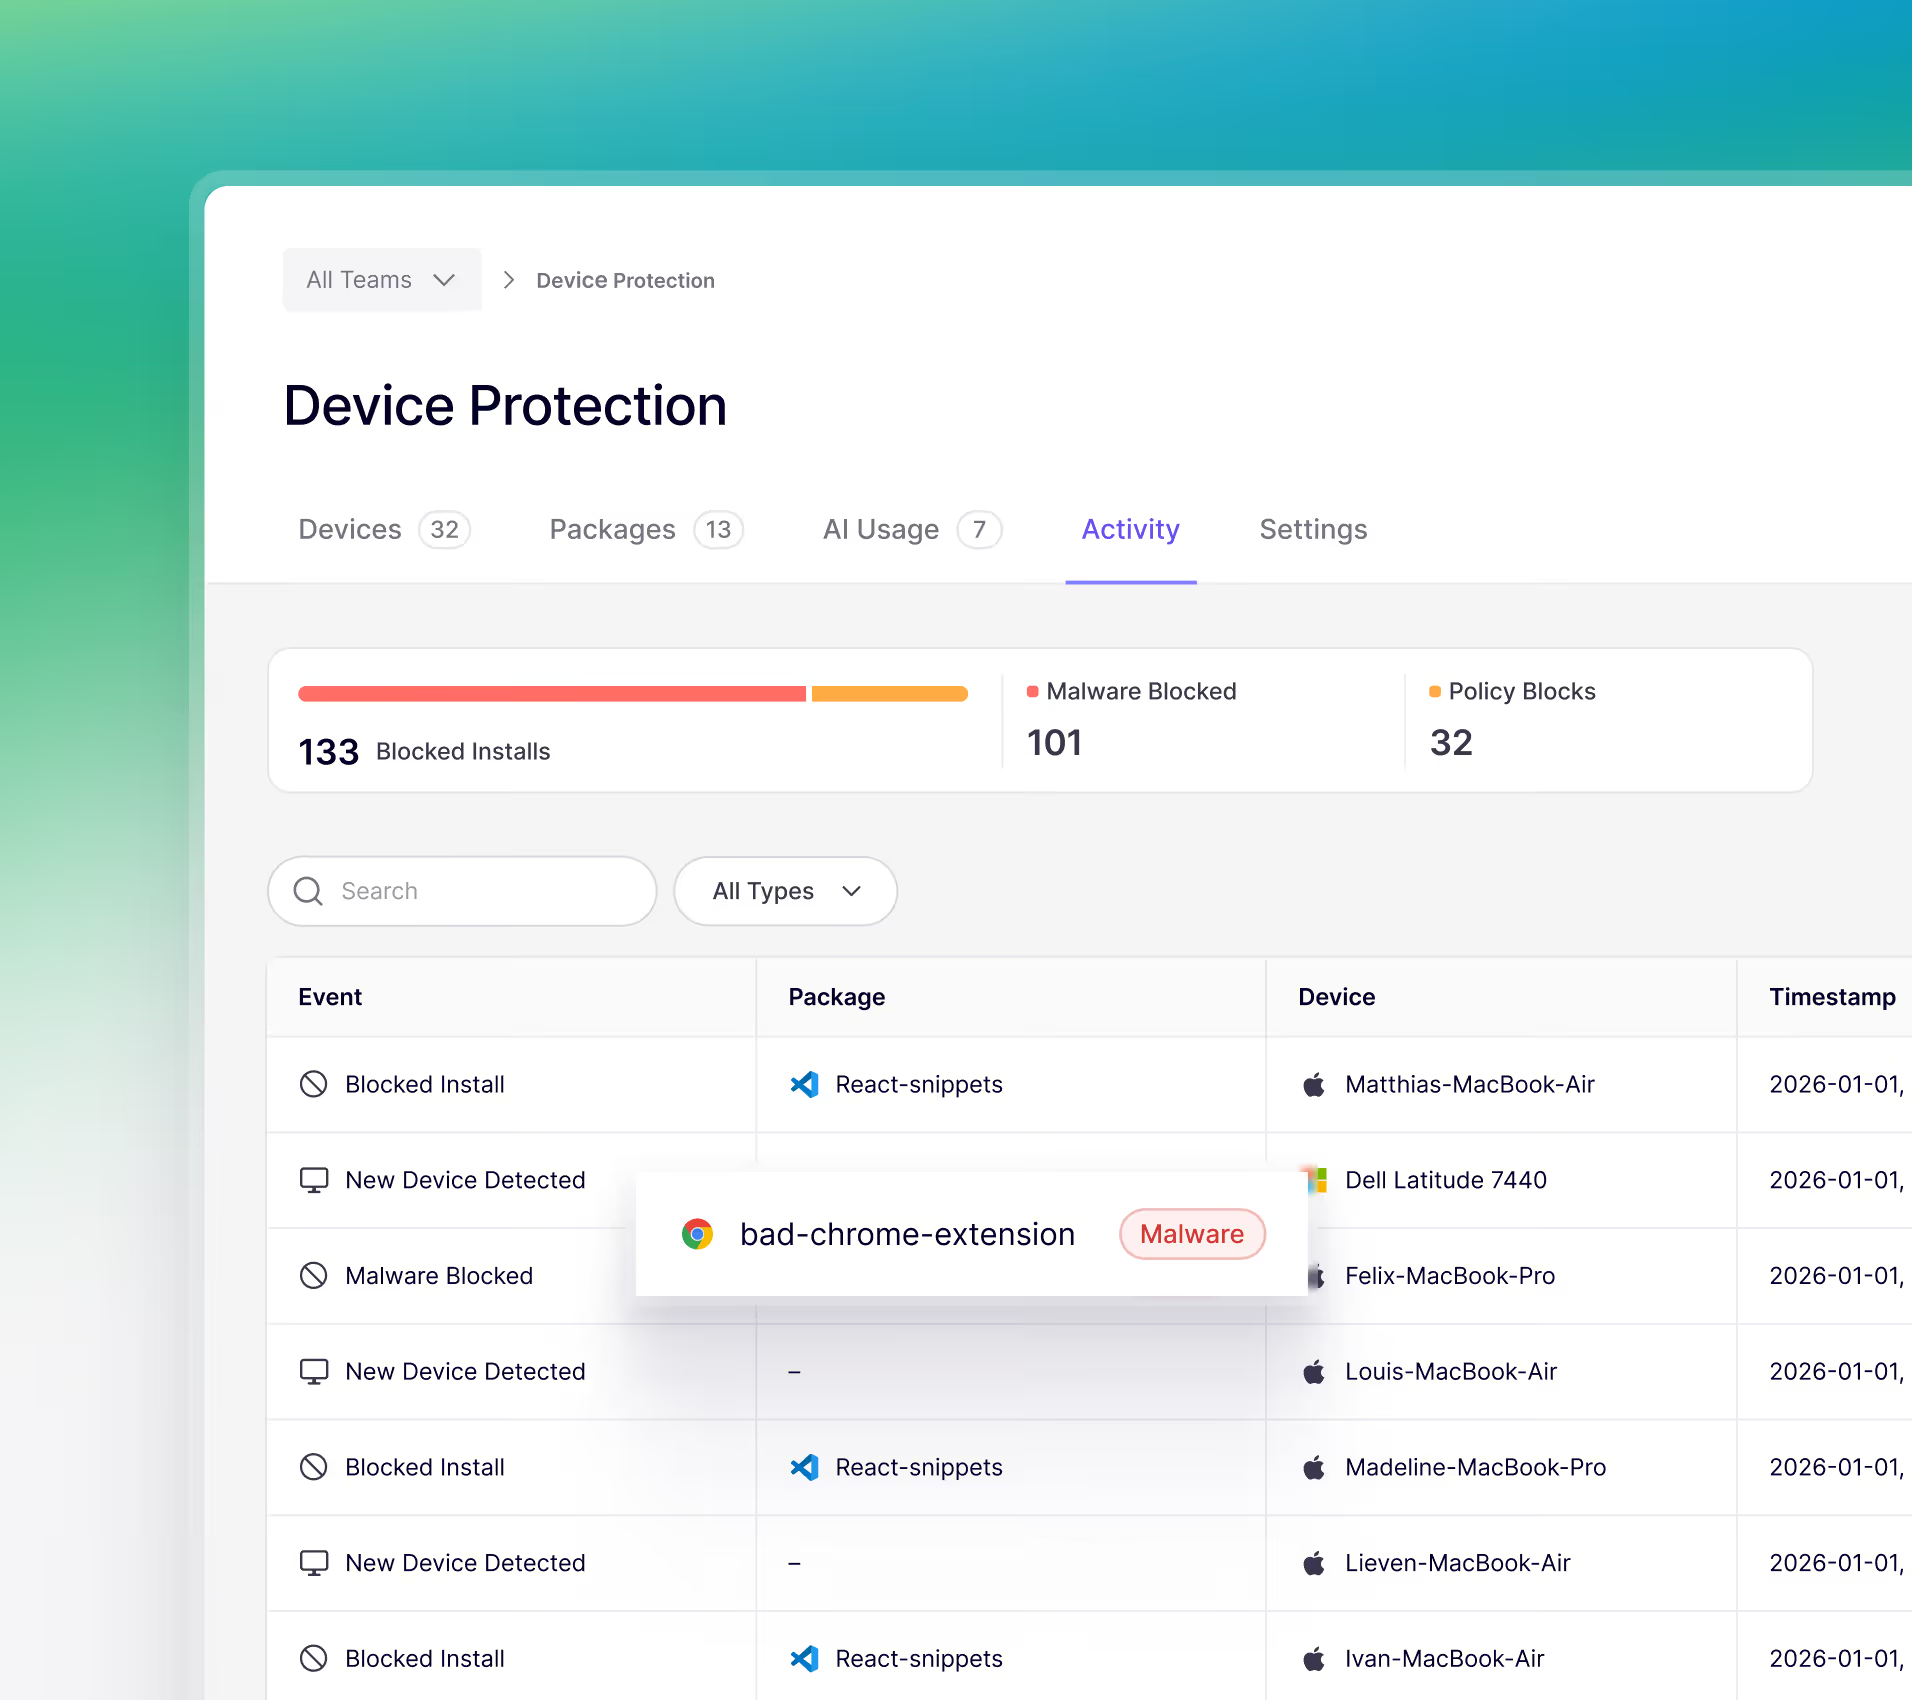
Risiken erkennen
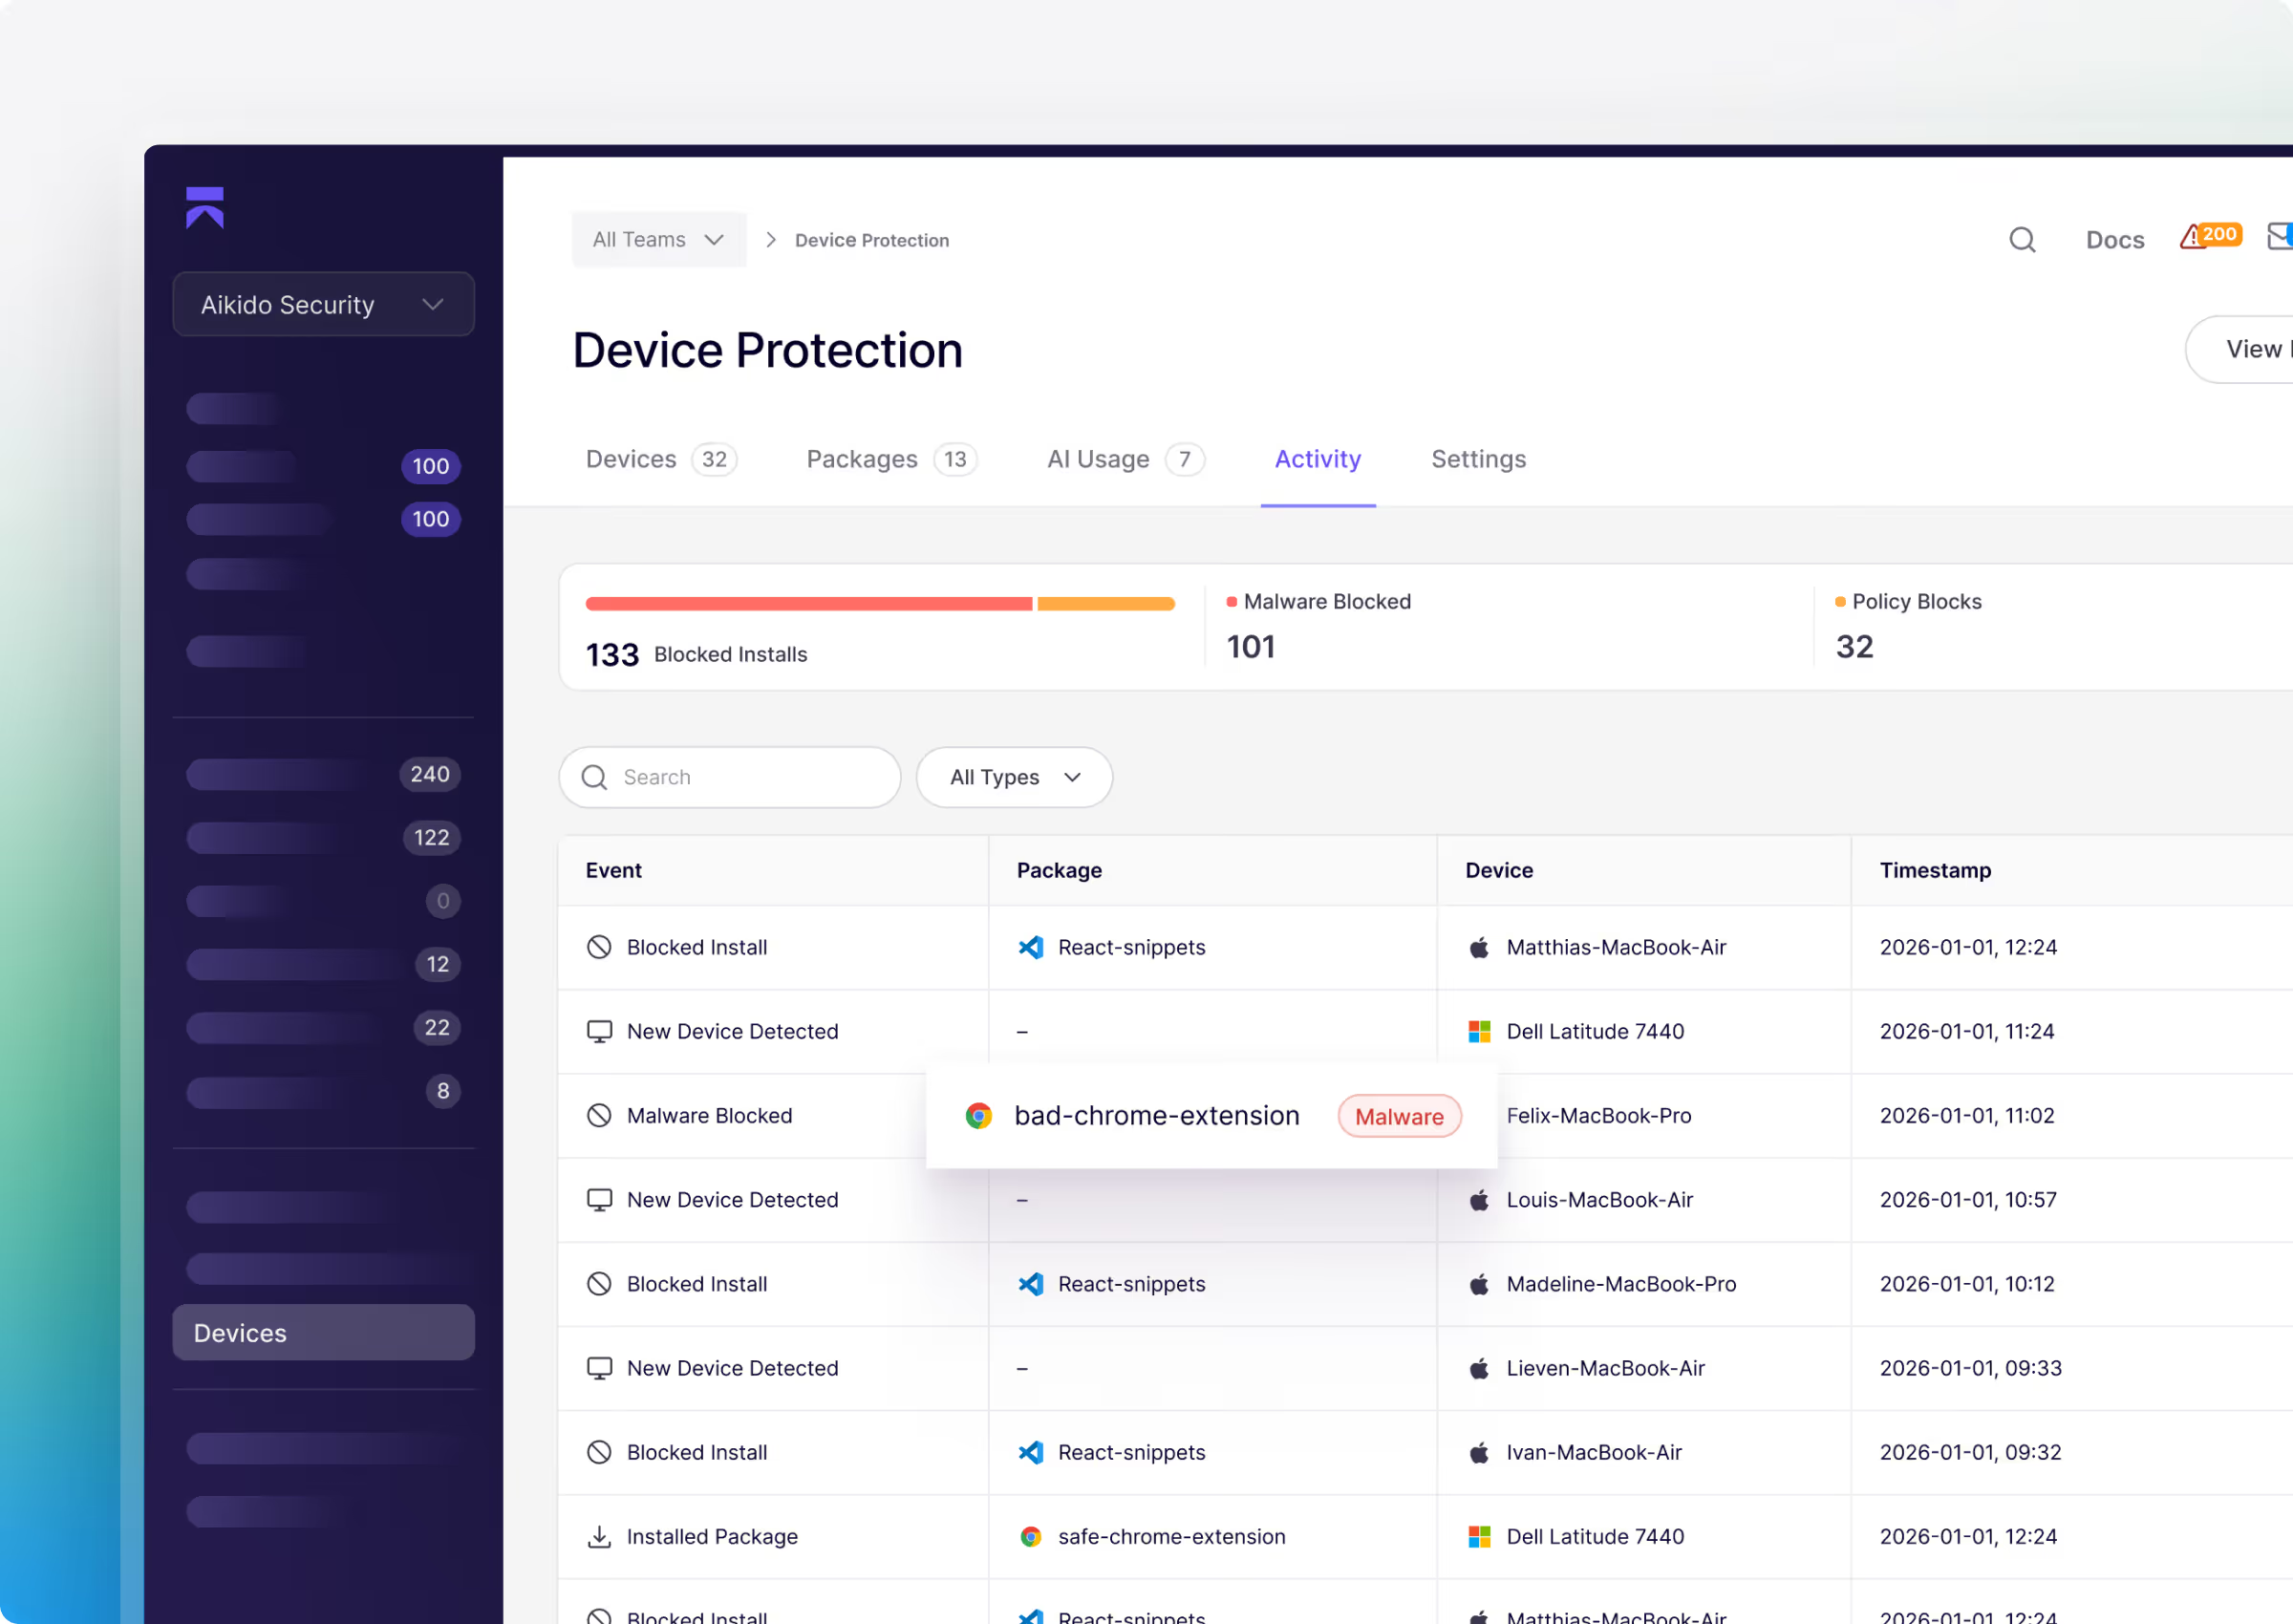
Jedes Paket, jede Erweiterung, jedes Plug-in und jede Installation wird von Aikido überprüft. Sehen Sie, was auf jedem Gerät installiert ist.
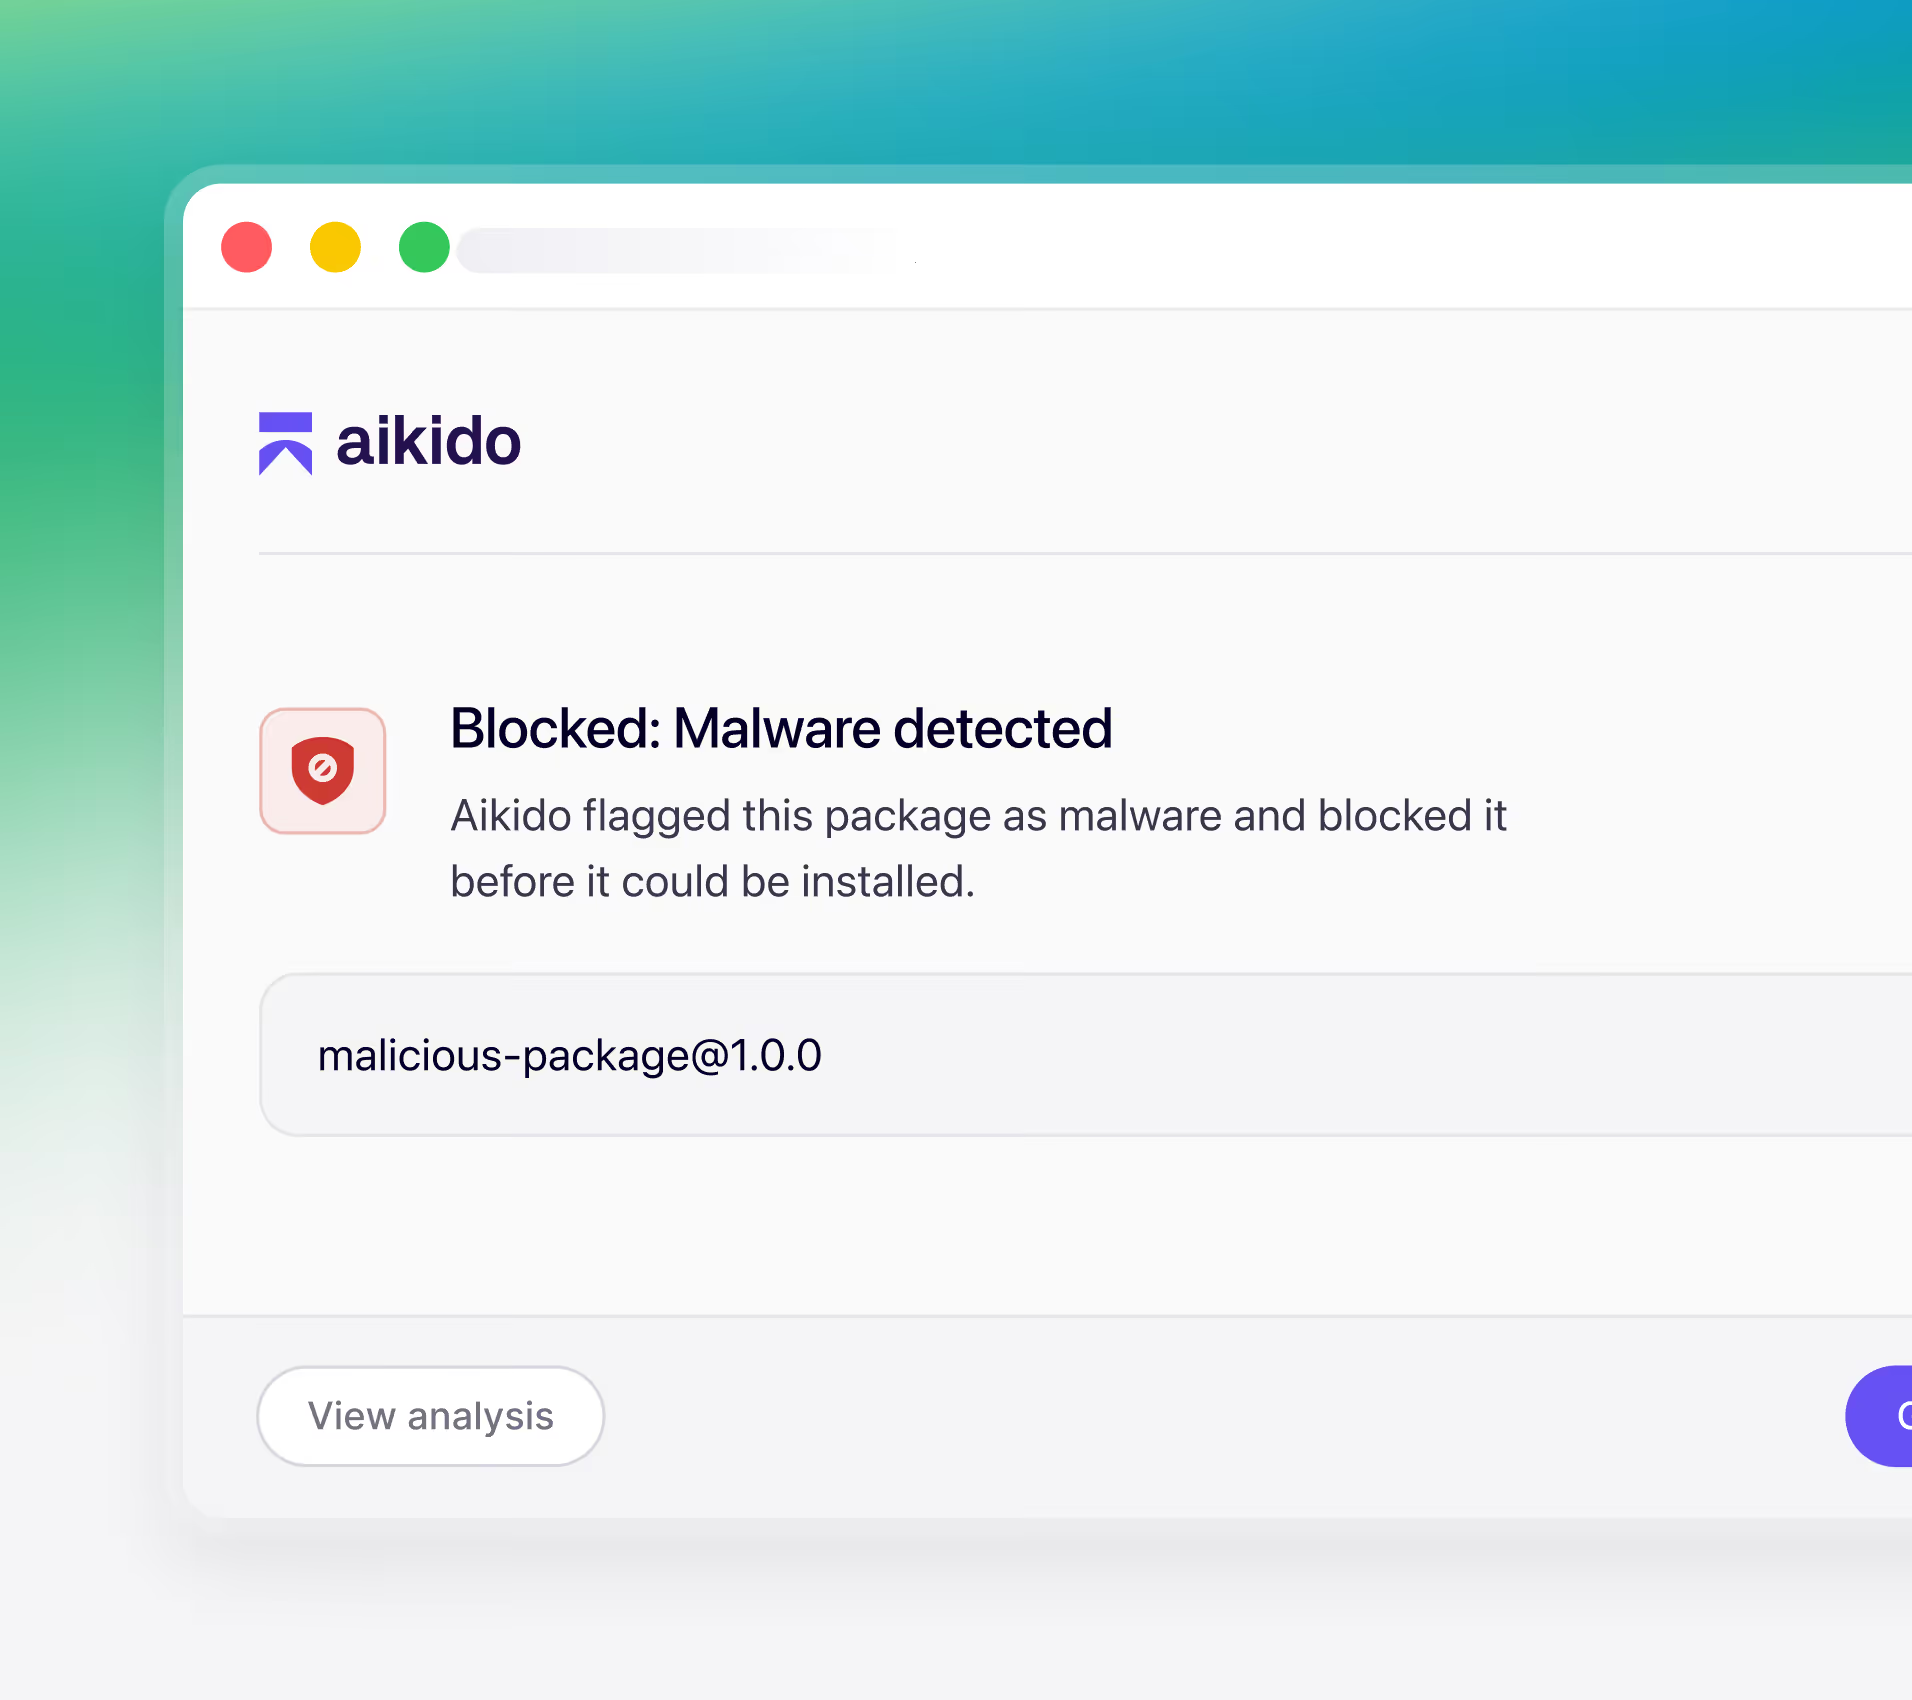
Angriffe verhindern
Bösartige Installationen werden blockiert, bevor sie das Gerät erreichen. Angriffe verhindern, bevor sie geschehen.
Volle Abdeckung über Entwickelnden-Ökosysteme hinweg




Aikido Device Protection
in unter 5 Minuten erklärt
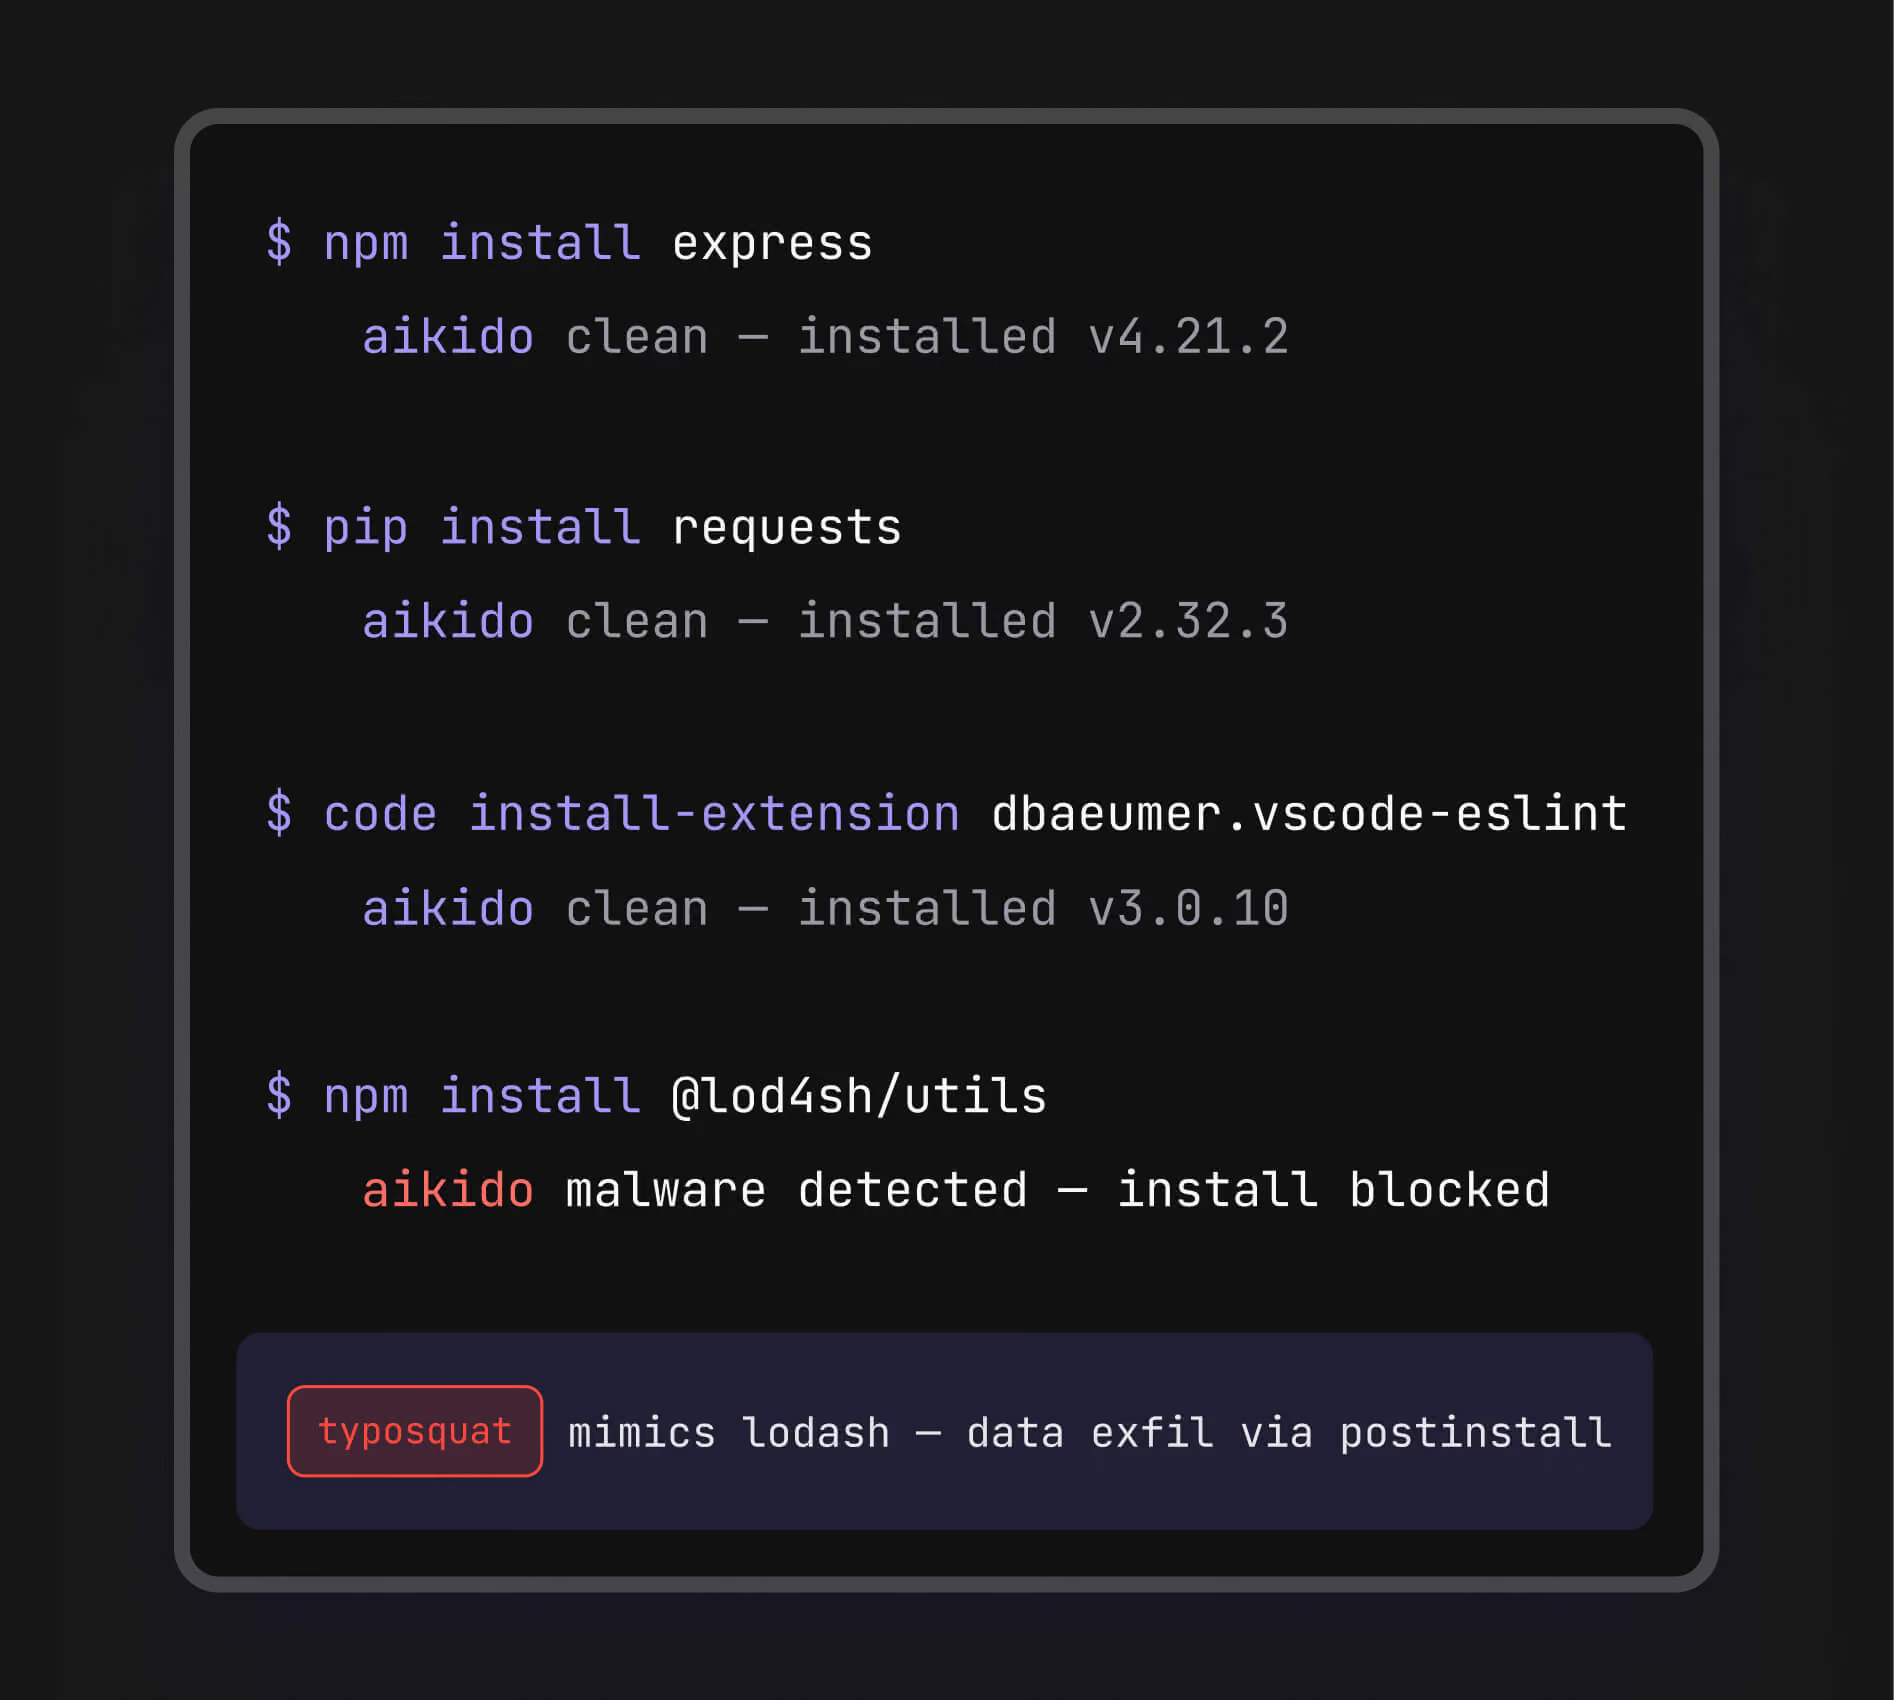
Bekannte Malware wird blockiert, bevor sie das Dateisystem berührt.
Nicht nachträglich markiert. Nicht später unter Quarantäne gestellt. Gestoppt, bevor sie heruntergeladen wird.
Jede Installation schützen. Furchtlos entwickeln.
Geräte von Entwickelnden sind Hauptziele, sichern Sie Ihre.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen
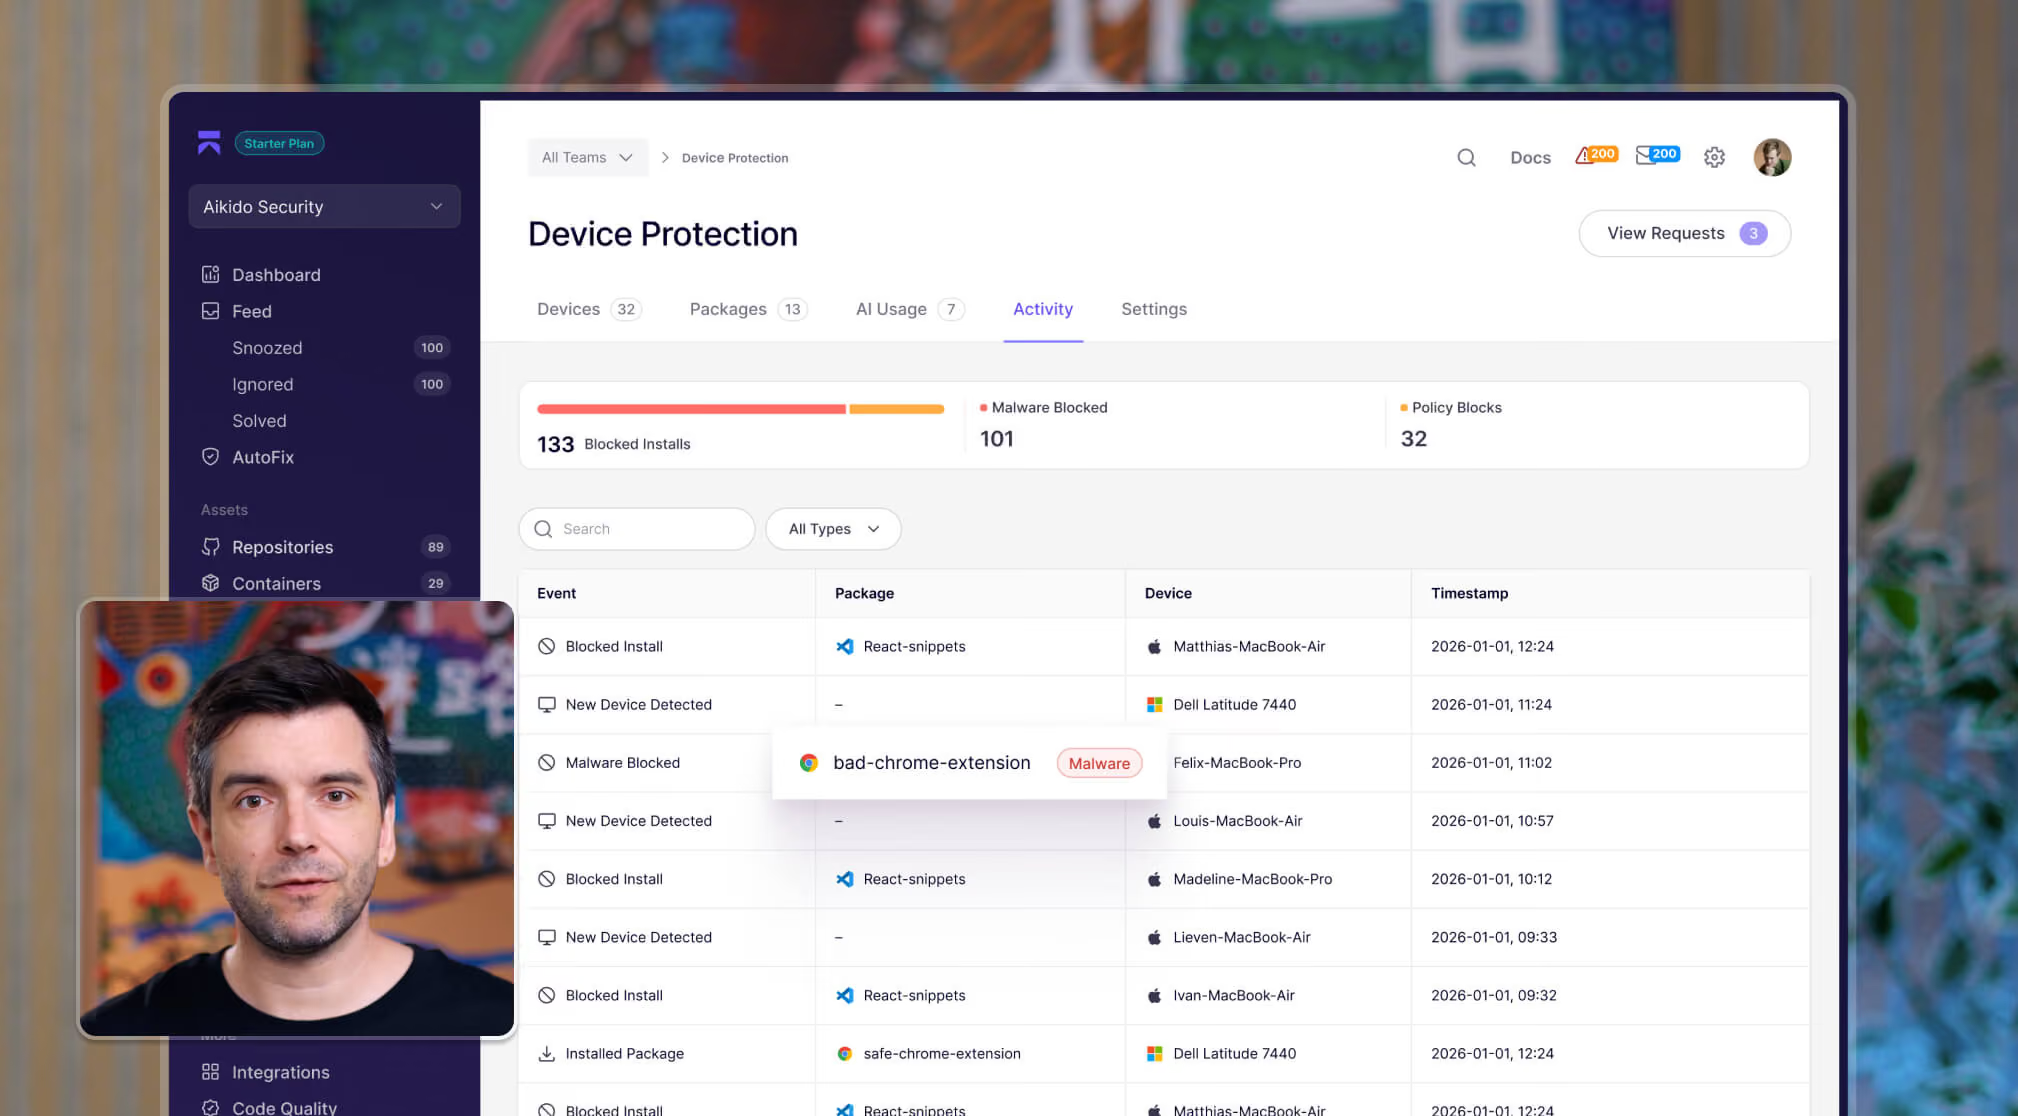
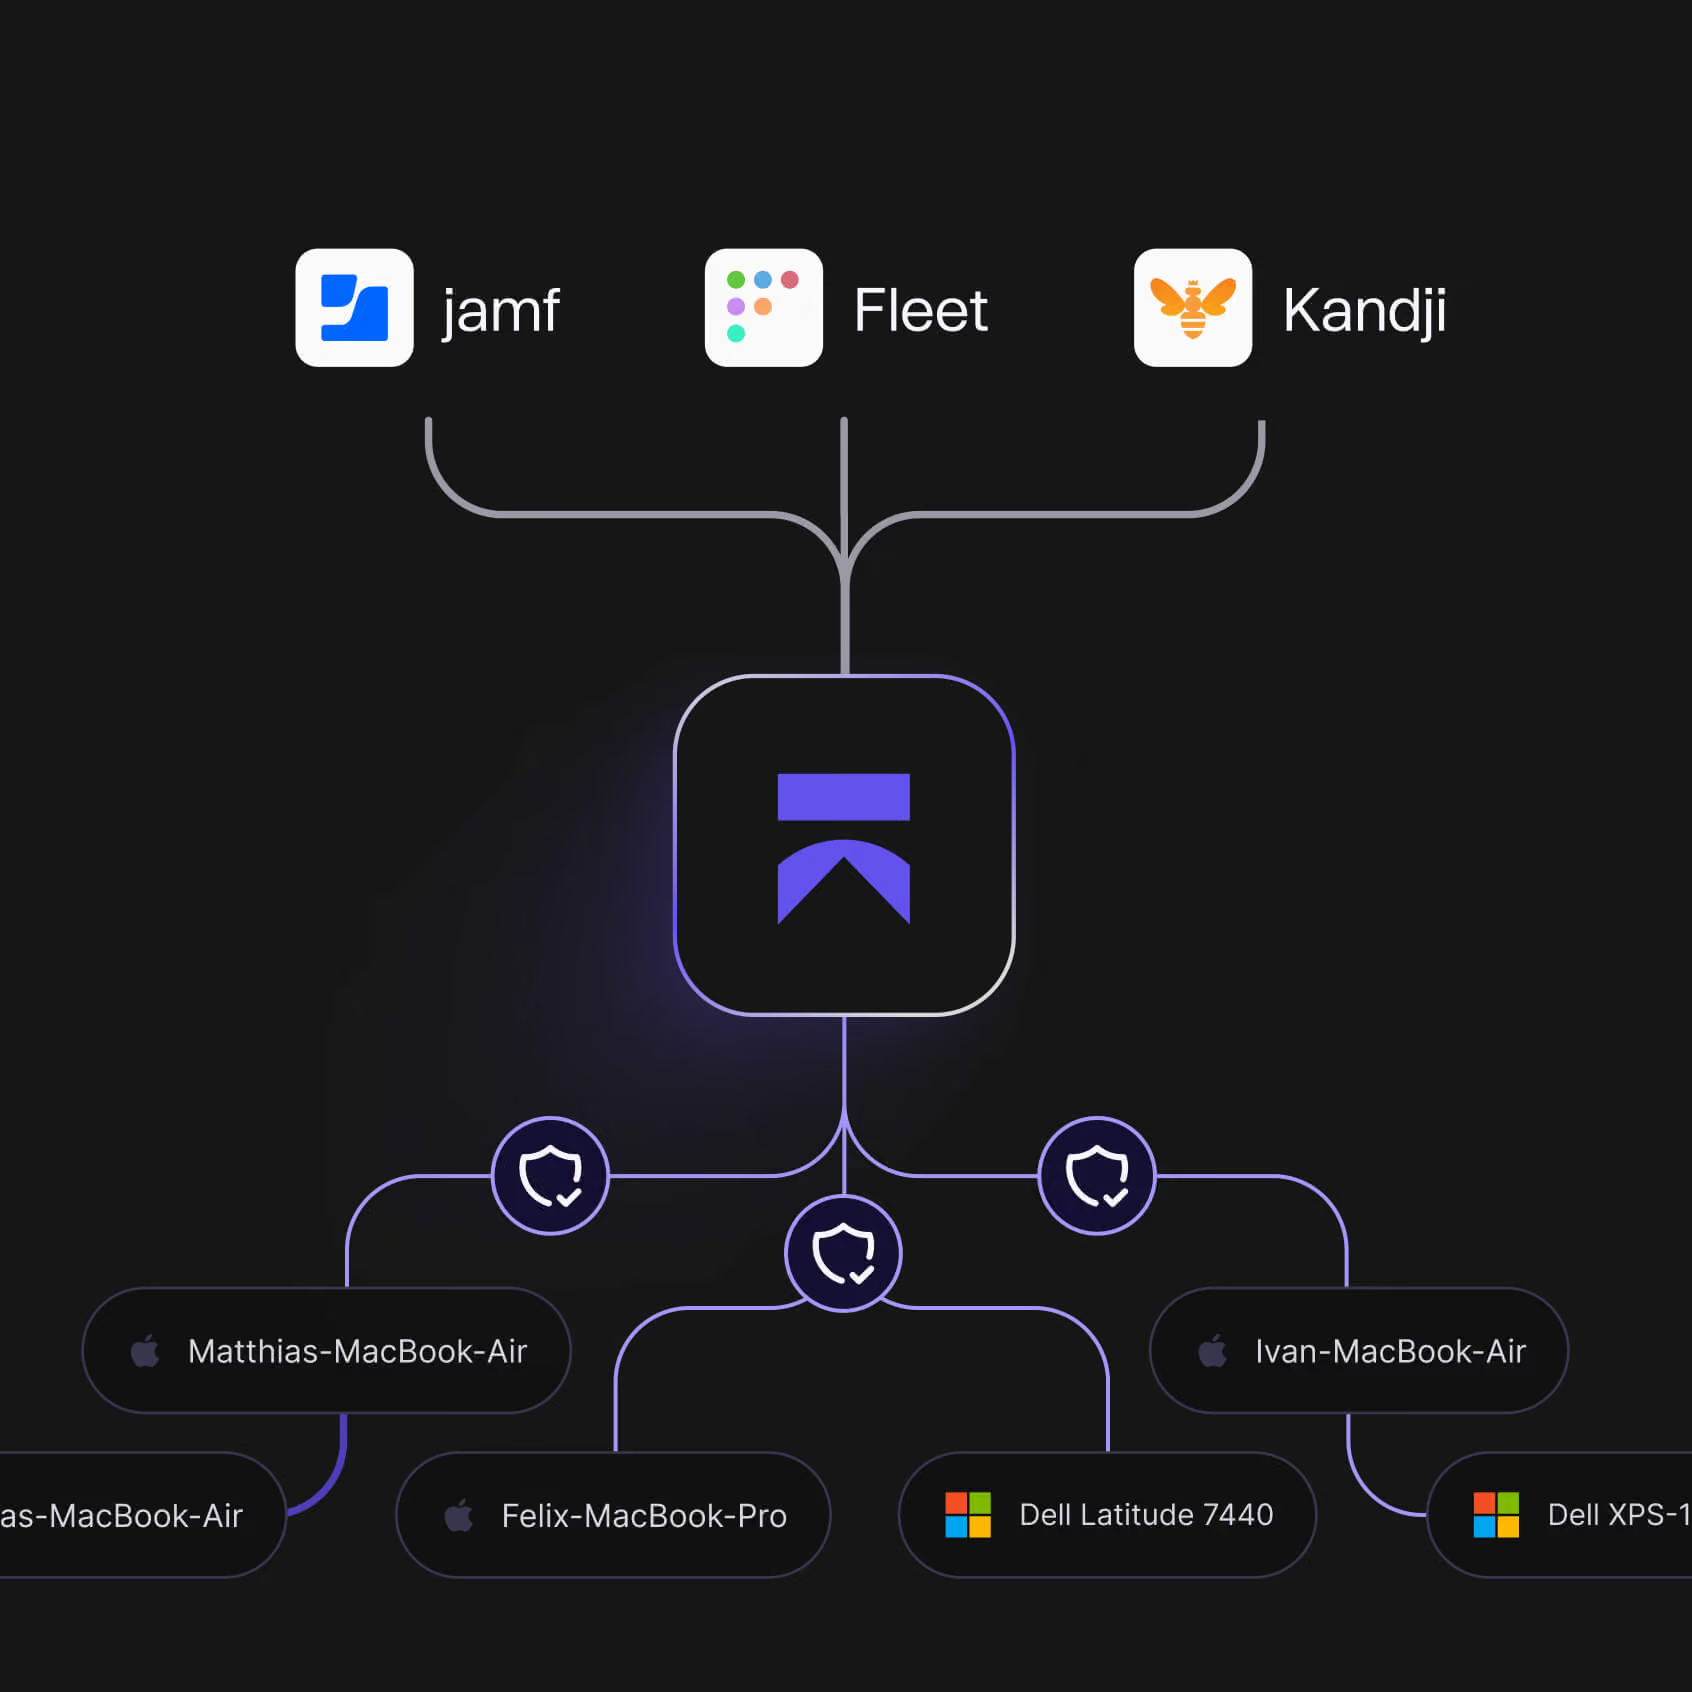
Geräteinstallationen von einem zentralen Ort aus steuern
Echtzeit-Malware-Blockierung
Aikido erkennt und blockiert aktiv Malware, bevor sie das Gerät erreicht
Erweiterungs-Governance
IDE- und Browser-Erweiterungen, die von Entwickelnden installiert wurden, scannen und kontrollieren. Bösartige Erweiterungen automatisch blockieren.
kontinuierliche Überwachung
Jede Installation prüfen, während sie stattfindet und danach. Wenn etwas schiefgeht, wissen Sie Bescheid.
Gruppenbasierte Richtlinien
Legen Sie unterschiedliche Richtlinien für verschiedene Teams fest. Entwickelnde erhalten Flexibilität, Sicherheitsteams behalten die Kontrolle.
Anfrage- und Genehmigungsworkflow
Team-Anfragen weiterleiten, Ausnahmen definieren und neue Installationen mit einem Klick akzeptieren
Typosquatting sofort einsatzbereit erkennen
Jedes neue Paket wird bei der ersten Anforderung gescannt, sodass Typosquatting-Pakete, die Malware enthalten, erkannt und gestoppt werden, ohne dass eine Konfiguration erforderlich ist.
Domain-Blockierung
Die Geräte-Firewall ermöglicht es Ihnen, bestimmte Domains zu blockieren, damit Geräte diese nicht erreichen können. Blockieren Sie Websites wie ClawHub, npm-Mirrors und andere Websites, die Sie nicht auf Arbeitsgeräten haben möchten.
" Es geht nicht mehr nur darum, dass Leute unsicheren Code in die Produktion übertragen; bereits bei der Installation werden GitHub-Zugangsdaten offengelegt. Sie brauchen etwas auf dem Gerät, das dies stoppen kann, bevor Dinge installiert und nicht nur bereitgestellt werden. Aikido Device Protection ist ein echter Wendepunkt. "
Dan SherwoodGeschäftsführer bei Khaos Control Solutions

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde
In wenigen Minuten einsatzbereit
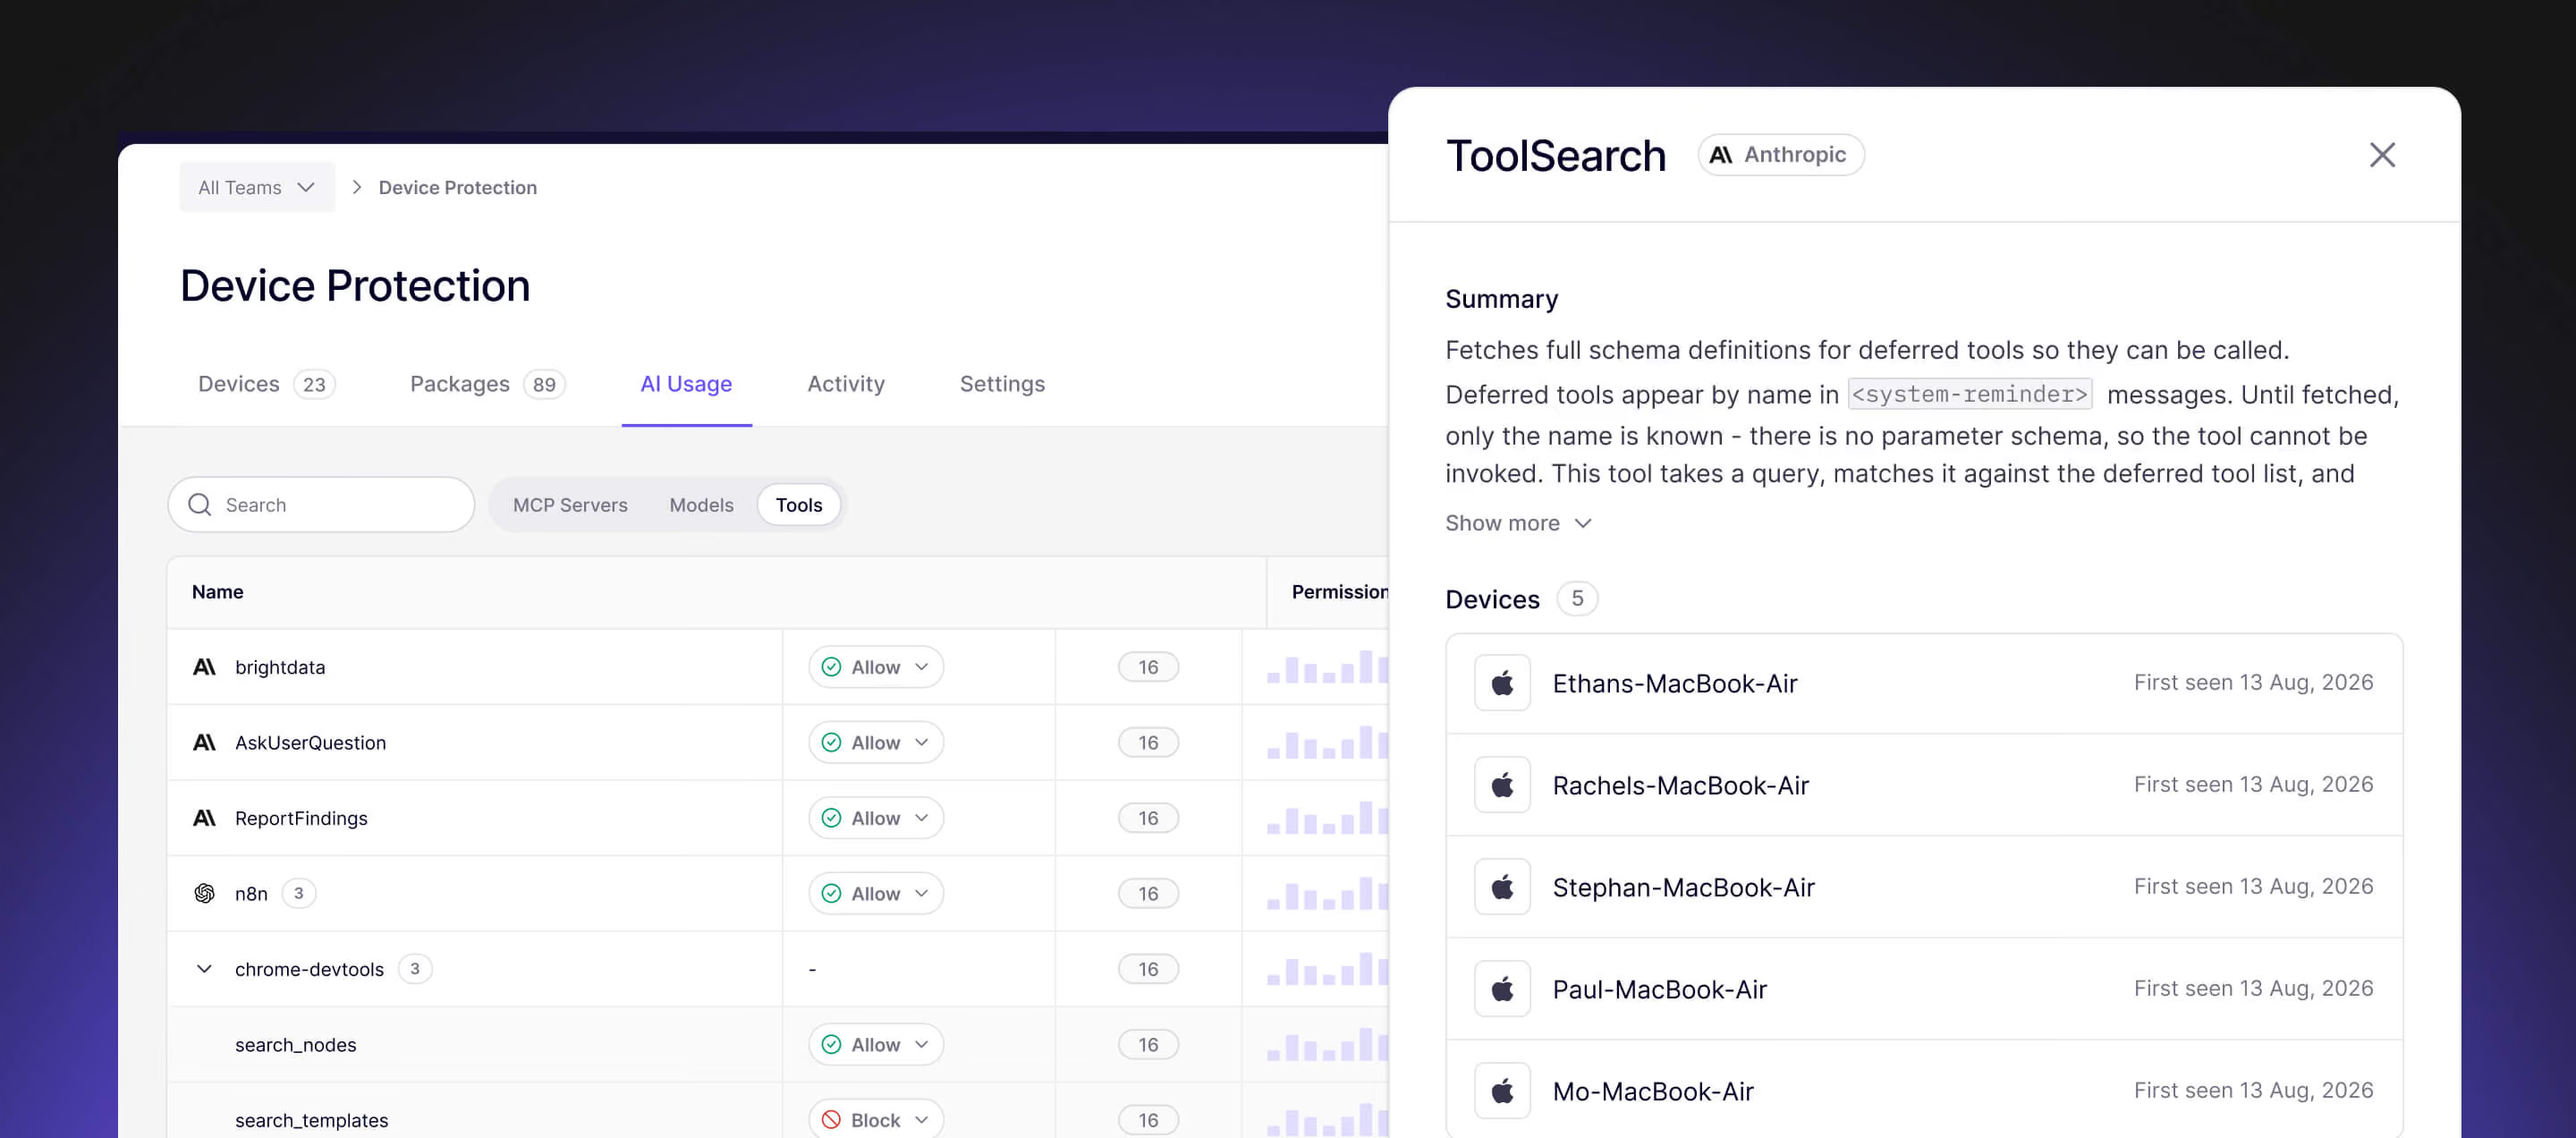
Sehen Sie jedes AI-Tool, das Ihre Entwickelnden nutzen
Was Aikidos Geräteschutz so leistungsstark macht
Angetrieben von Aikido intel, der Bedrohungsaufklärungs-Engine
Aikido Intel überwacht das offene Internet und erkennt Malware in Open-Source-Ökosystemen innerhalb von Minuten.
Unterstützt von einem Team von erstklassigen Sicherheitsforschenden und Expert:innen
Aikido intel & Geräteschutz wird von einem engagierten Team von Sicherheitsforschenden und AI-Ingenieuren unterstützt.
Jede Installation schützen. Furchtlos entwickeln.
Geräte von Entwickelnden sind Hauptziele, sichern Sie Ihre.

FAQs zum Geräteschutz

Jedes Paket, das auf npm, PyPI und anderen Registries veröffentlicht wird, wird von Aikido Intel automatisch mittels einer Kombination aus statischer Analyse, Verhaltensregeln und KI gescannt. Verdächtige Pakete werden markiert und vom internen Forschungsteam von Aikido überprüft. Bestätigte Bedrohungen werden in Echtzeit an jede verbundene Workstation übertragen. Für eine Live-Ansicht dessen, was wir erkennen, besuchen Sie den Aikido Intel Feed.
Aikido Device Protection bietet umfassenden Schutz über viele Ökosysteme hinweg, während ein Private Registry am besten ist, wenn Sie eine strenge Kontrolle innerhalb eines spezifischen Ökosystems benötigen.
Es fängt HTTP-Traffic auf Kernel-Ebene ab, einschließlich TLS-verschlüsseltem Traffic durch Hinzufügen einer lokalen CA, und ist darauf ausgelegt, in einer Kette mit anderen Traffic-Inspektionslösungen zu arbeiten.
Tiefere Informationen: https://help.aikido.dev/aikido-device-protection/miscellaneous-aikido-endpoint/how-does-endpoint-protection-work
Device Protection arbeitet auf der Paket-, Erweiterungs- und KI-Ebene. Es ergänzt EDR, anstatt es zu ersetzen. EDR erkennt Bedrohungen, nachdem sie bereits ausgeführt werden. Aikido verhindert, dass sie überhaupt erst ausgeführt werden.
Netzwerkblöcke sind grob und leicht zu umgehen. Ein:e Entwickelnde mit einem persönlichen Hotspot kann sie vollständig umgehen. Aikido arbeitet auf Workstation-Ebene, pro Entwickelnde, pro Tool. Sie erhalten granulare Kontrolle und eine echte Audit-Trail.
Das Mindestalter für Pakete verzögert die Installationen kürzlich veröffentlichter Pakete. Der Standardwert beträgt 48 Stunden. Dies unterbindet einen gängigen Supply-Chain-Angriff. Ein Angreifer veröffentlicht bösartigen Code auf npm oder PyPI und versucht, Entwickelnde dazu zu bringen, ihn zu installieren, bevor die Community ihn kennzeichnen kann.
Wir erweitern kontinuierlich unsere Ökosystem-Abdeckung. Die aktuelle Abdeckung finden Sie in der App oder in der Dokumentation.
Aikido überwacht den Traffic auf Workstation-Ebene, unabhängig davon, welches Konto ein/e Entwickelnde nutzt. Wenn ein Tool ausgehende Anrufe an einen KI-Dienst tätigt, sieht Aikido dies. Dies gilt sowohl für eine Unternehmenslizenz als auch für ein persönliches Konto.
Der Geräteschutz ist für MacOS, Windows und Linux verfügbar. Unterstützte Linux-Betriebssysteme sind in der Hilfedokumentation aufgeführt. WSL-Unterstützung wird im 4. Quartal 2026 verfügbar sein.
Traditionelle Virenscanner wie Norton, McAfee und Crowdstrike Falcon prüfen primär kompilierte Binärdateien auf bekannte Malware-Signaturen, während Device Protection sich auf die moderne, nicht-binäre Angriffsfläche konzentriert, einschließlich JavaScript-Paketen, IDE-Erweiterungen, Browser-Plugins und KI-Skills-Marktplätzen. Diese Klartext-interpretierten Artefakte können herkömmliche Scanner umgehen, aber dennoch mit vollem Zugriff auf die Entwicklerumgebung und, im weiteren Sinne, die Software-Lieferkette ausgeführt werden.